Missade tidsfrister på 24 / 72 timmar
Manuell uppföljning leder till missade rapporteringsfönster och kostsamma följder.
ComplyIT använder AI för att klassificera cyberincidenter, kartlägga skyldigheter och vägleda rapportering till nationella myndigheter i tid.
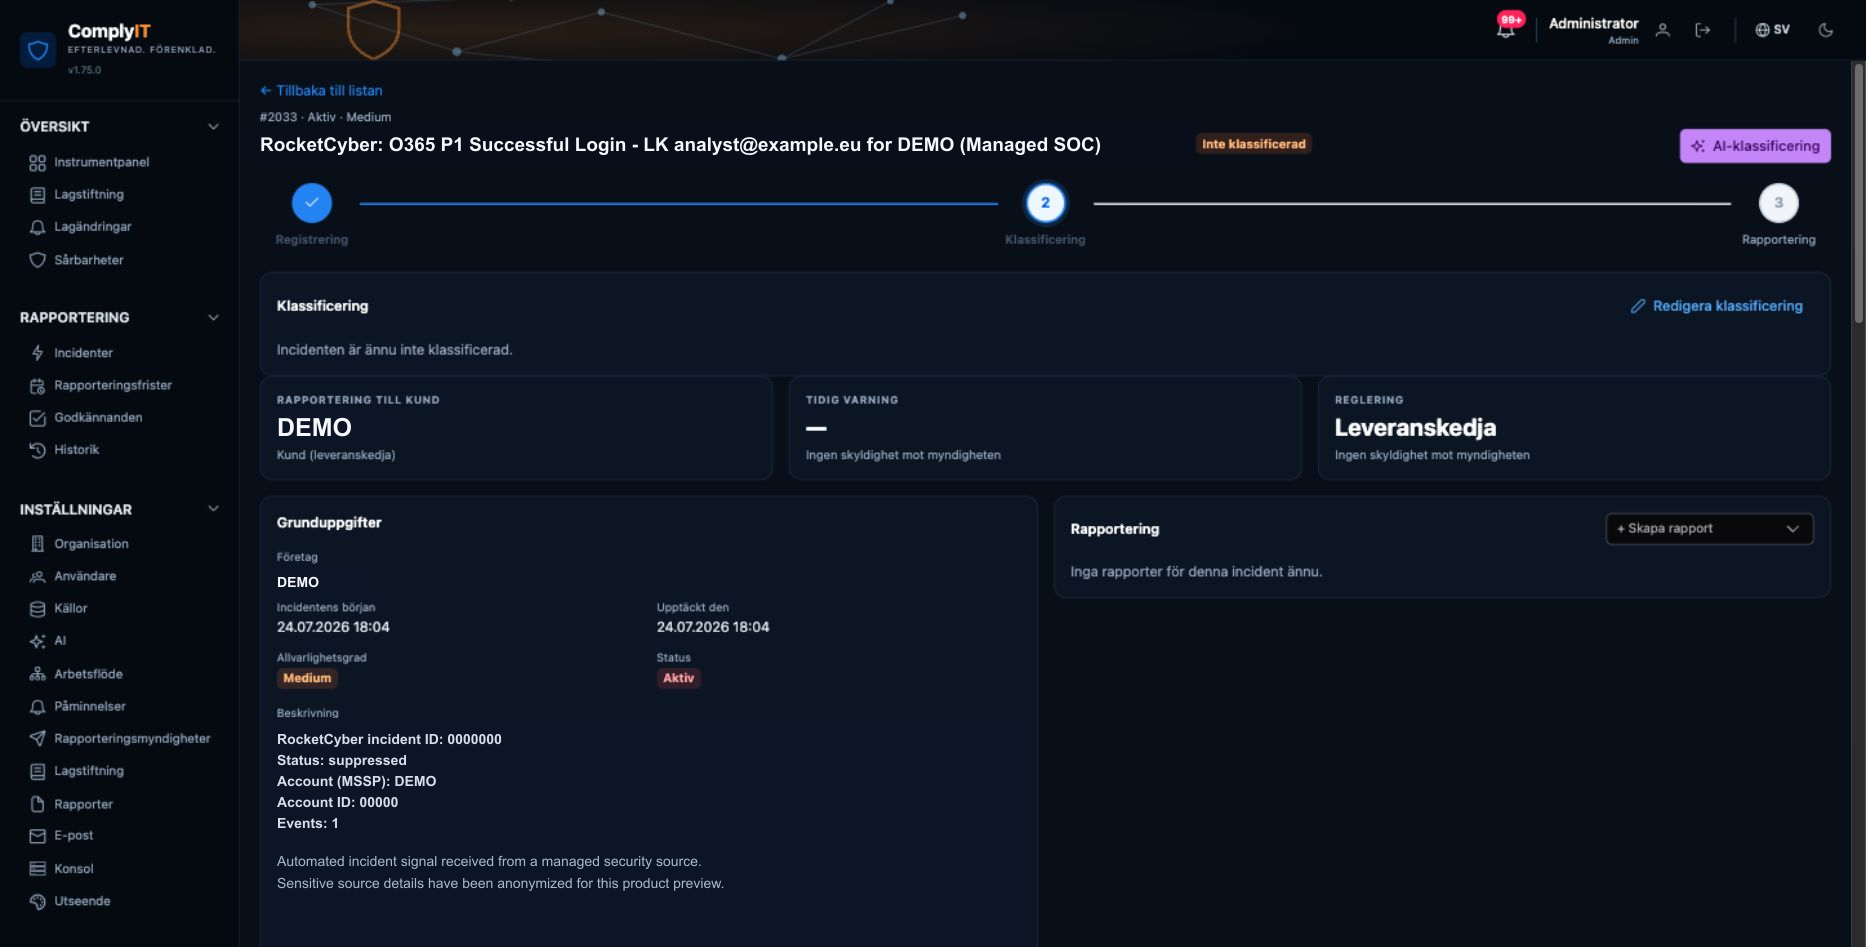
Säkerhetsteam möter fragmenterade signaler, föränderlig lagstiftning och strikta tidsfrister. ComplyIT samlar komplexiteten i ett tydligt och reviderbart arbetsflöde.
Manuell uppföljning leder till missade rapporteringsfönster och kostsamma följder.
Intelligent hantering och varningar håller varje rapporteringsfönster synligt.
Information i flera system gör incidentrekonstruktionen långsam och osäker.
Samla data från befintliga säkerhetsverktyg i ett kontrollerat ärende.
Olika regler kräver olika format och skapar förvirring och fel.
Skapa strukturerade rapporter för NIS2, GDPR, DORA, CRA och nationella krav.
Fel i klassificering och rapportering skapar efterlevnadsrisker.
Skicka till rätt myndighet med godkännanden, revisionsspår och kvittens.
Ett kontrollerat arbetsflöde ersätter splittrade verktyg, manuell bevakning av tidsfrister och gissningar vid rapportering.
Följ NIS2, GDPR, DORA, CRA och nationella krav, även när de förändras.
Intelligent uppföljning, påminnelser och eskalering hjälper er att hålla varje rapporteringsfrist på 24 och 72 timmar.
Samla incidentdata från era säkerhetsverktyg i en enda tillförlitlig ärendepost.
Skapa rapporter för tillsynsmyndigheter med fullständiga bevisunderlag och revisionsspår.
Ge säkerhets- och regelefterlevnadsteam, ledning och revisorer rätt vyer och godkännanderättigheter.
AI bedömer allvarlighetsgrad, omfattning och rapporteringsskyldigheter så snart en incident tas emot.
Bristande efterlevnad kan få betydande ekonomiska konsekvenser och skada anseendet.
Tidiga varningar och incidentanmälningar lämnar litet utrymme för förseningar.
NIS2, DORA, CRA, GDPR och nationella regler överlappar varandra.
Incidentberedskap är nu en löpande operativ förmåga.
Från den första signalen till den slutliga inlämningen gör ComplyIT varje beslut spårbart och varje tidsfrist synlig.
Hämta incidenter från SIEM, EDR, e-post eller manuella rapporter. ComplyIT skapar en enhetlig ärendepost.
Cynet 360 Wazuh APIAI analyserar påverkan, allvarlighetsgrad och regelverkets omfattning och förklarar varför en incident kan behöva rapporteras.
Skapa en strukturerad, myndighetsklar rapport och bevara ett fullständigt revisionsspår.
I tid Fullständig ReviderbarFölj europeisk och nationell cybersäkerhetslagstiftning, officiell vägledning och myndighetsuppdateringar på ett ställe.
Direktiv (EU) 2022/2555
Behåll känsliga incidentdata i europeisk infrastruktur.
Styr vem som kan visa, klassificera, godkänna och skicka rapporter.
Varje beslut, ändring och inlämning registreras och kan spåras.
Anslut säkerhetskällor via kontrollerade, krypterade gränssnitt.
Anpassade vyer för team som rapporterar incidenter säkert, i tid och med tydliga underlag.
Från upptäckt till en fullständig incidentpost utan att mata in data igen.
Hantera tidsfrister, godkännanden och myndighetsanmälningar på ett ställe.
Uppfyll NIS2, DORA och sektorskrav med tydliga bevis och ansvar.
Se exponering, rapporteringsstatus och beredskap utan operativt brus.
Fastställ processen innan nästa incident startar nedräkningen.
Cyberrapportering är en operativ uppgift med ansvariga personer och beviskrav.
Korta tidsfrister ger ingen tid att hitta på en process under en incident.
Integrationer, roller, mallar och övade godkännanden förbättrar varje framtida respons.
Rapportera cyberhot och incidenter till rätt nationell tillsynsmyndighet i varje EU-land genom ett enda guidat arbetsflöde.
ComplyIT anpassar gränssnittet, behöriga myndigheter och rapporteringsflöden till landet där din organisation verkar.
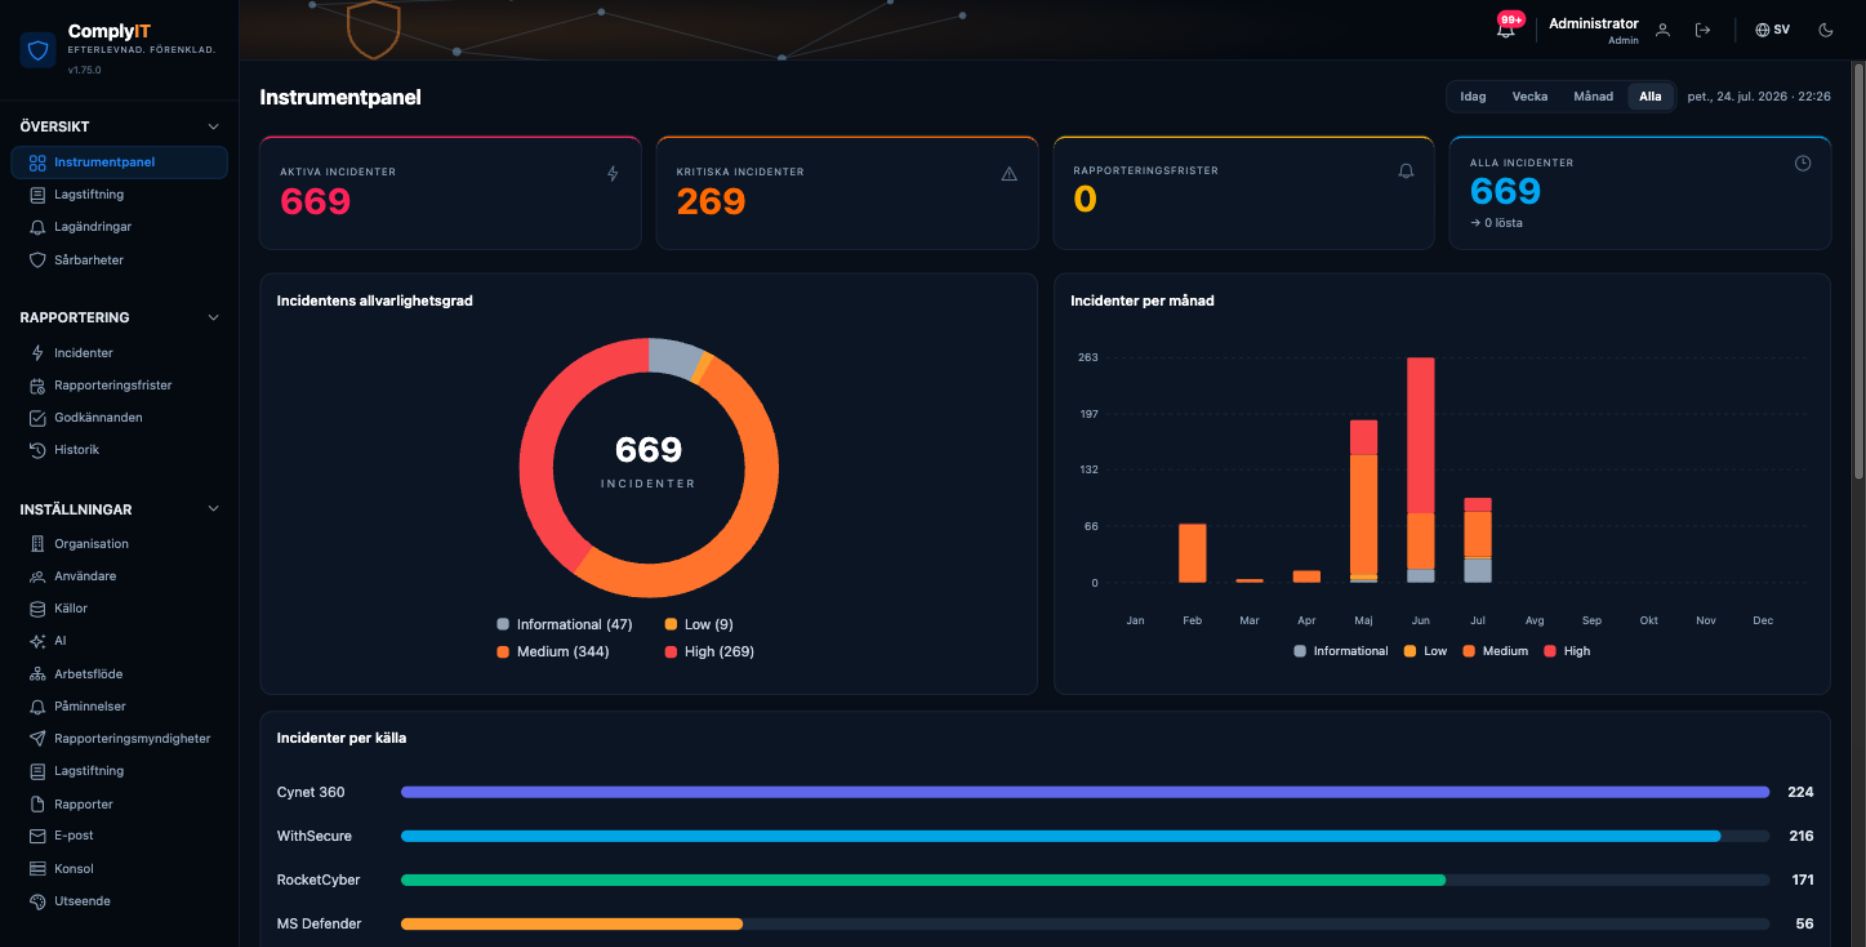
Börja gratis och skala upp källor, AI-klassificering och support när behoven växer.
Det team vill veta innan de börjar med ComplyIT.
ComplyIT stöder NIS2-rapportering och CRA-produktöverensstämmelse samt processer för GDPR, DORA och nationella krav. Innehåll och mallar uppdateras när kraven ändras.
ComplyIT ansluter vanliga SIEM-, EDR-, MDR- och säkerhetsplattformar samt API-källor. Data samlas i ett kontrollerat incidentärende.
ComplyIT beräknar och visar relevanta tidsfrister och eskalerar påminnelser till ansvariga. Inlämning förblir ett uttryckligt och granskningsbart organisationsbeslut.
Data lagras lokalt i organisationens miljö med en krypterad säkerhetskopia i ett säkert EU-datacenter. Åtkomst är rollbaserad och alla aktiviteter registreras.
Ja. ComplyIT skapar myndighetsspecifika strukturer. Behöriga användare lägger till sammanhang, bevis och dokument före godkännande och inlämning.
Börja med gratispaketet och gör rapporteringen kontrollerad och upprepbar.
Starta er kostnadsfria provperiod ↗Se hur ComplyIT gör komplex rapportering till en tydlig och kontrollerad process.
Vi svarar normalt inom en arbetsdag.