Zamujeni 24- in 72-urni roki
Ročno spremljanje povzroča zamujene roke za poročanje in drage posledice.
ComplyIT z umetno inteligenco razvrsti kibernetske incidente, določi regulativne obveznosti in vodi pravočasno poročanje nacionalnim organom.
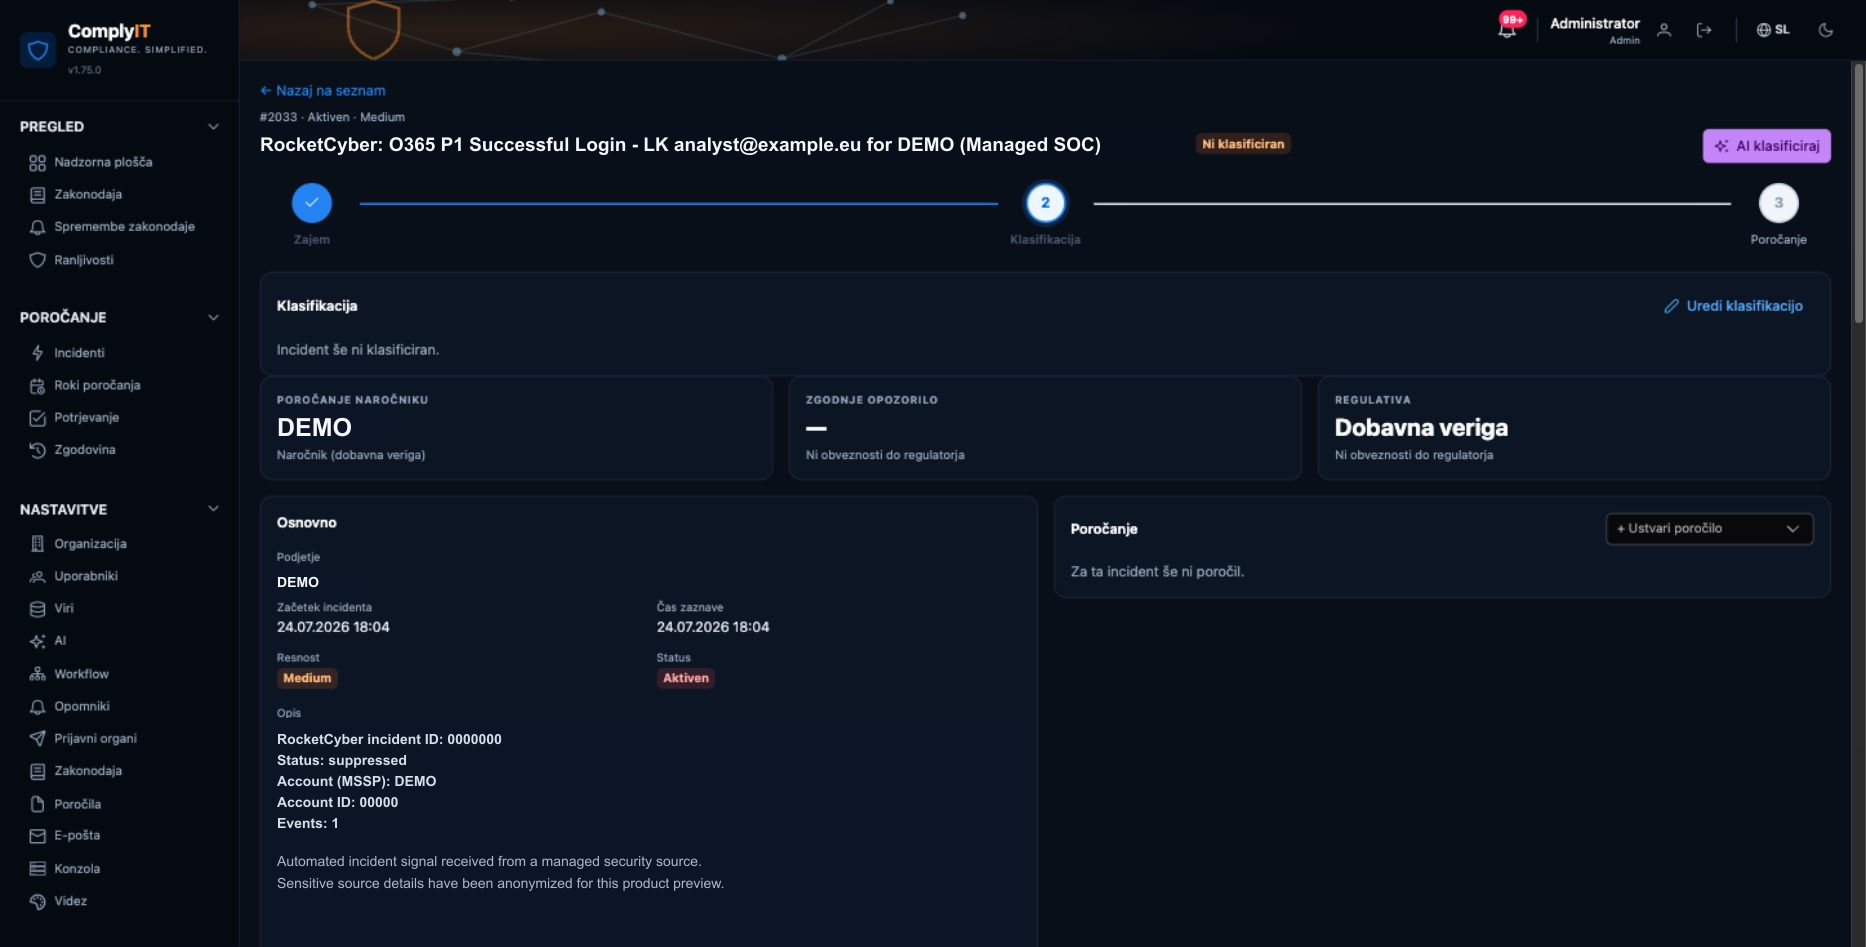
Varnostne ekipe se soočajo z razdrobljenimi signali, spreminjajočo se zakonodajo in strogimi roki poročanja. ComplyIT to kompleksnost spremeni v en jasen in revizijsko sledljiv delovni tok.
Ročno spremljanje povzroča zamujene roke za poročanje in drage posledice.
Pametno upravljanje in opozorila ohranijo vsak rok za poročanje viden.
Podatki v več sistemih otežijo hitro in zanesljivo rekonstrukcijo incidenta.
Združite podatke obstoječih varnostnih orodij v en nadzorovan zapis incidenta.
Različni predpisi zahtevajo različne formate ter povzročajo zmedo in napake.
Ustvarite strukturirana poročila za NIS2, GDPR, DORA, CRA in nacionalne zahteve.
Napake pri razvrščanju in poročanju ustvarjajo tveganja neskladnosti.
Oddajte pravemu organu z odobritvami, popolno revizijsko sledjo in potrdilom.
En nadzorovan postopek nadomesti razdrobljena orodja, ročno spremljanje rokov in ugibanje pri poročanju.
Ostanite usklajeni z NIS2, GDPR, DORA, CRA in nacionalnimi zahtevami tudi ob spremembah.
Pametno spremljanje, opomniki in eskalacije varujejo vsak 24- in 72-urni rok.
Združite podatke varnostnih orodij v en verodostojen zapis incidenta.
Ustvarite poročila za regulatorje s popolnimi dokazili in revizijsko sledjo.
Varnosti, skladnosti, vodstvu in revizorjem zagotovite pravi pogled in pravice.
AI ob prejemu incidenta oceni resnost, obseg in obveznosti poročanja.
Neskladnost lahko povzroči velike finančne posledice in škodo ugledu.
Zgodnja opozorila in prijave incidentov dopuščajo zelo malo odlašanja.
NIS2, DORA, CRA, GDPR in nacionalni predpisi se prepletajo.
Pripravljenost na incidente je stalna operativna sposobnost.
Od prvega signala do končne oddaje ComplyIT ohranja vsako odločitev sledljivo in vsak rok viden.
Uvozite incidente iz SIEM-a, EDR-a, e-pošte ali ročnih prijav. ComplyIT ustvari enoten zapis primera.
Cynet 360 Wazuh APIAI analizira vpliv, resnost in regulativni obseg ter pojasni, zakaj je incident morda treba prijaviti.
Ustvarite strukturirano poročilo, pripravljeno za regulatorja, in ohranite popolno revizijsko sled.
Pravočasno Popolno Revizijsko sledljivoNa enem mestu spremljajte evropsko in nacionalno zakonodajo o kibernetski varnosti, uradne smernice ter posodobitve pristojnih organov.
Direktiva (EU) 2022/2555
Občutljive podatke o incidentih hranite v evropski infrastrukturi.
Nadzirajte, kdo lahko pregleduje, razvršča, potrjuje in oddaja poročila.
Vsaka odločitev, sprememba in oddaja je zabeležena ter sledljiva.
Varnostne vire povežite prek nadzorovanih in šifriranih vmesnikov.
Namenski pogledi za vse ekipe, vključene v varno, pravočasno in dokazljivo poročanje o incidentih.
Od zaznave do popolnega zapisa incidenta brez ponovnega vnašanja podatkov.
Upravljajte roke, odobritve in oddaje regulatorjem v enem delovnem okolju.
Izpolnite NIS2, DORA in sektorske obveznosti z jasnimi dokazi in odgovornostjo.
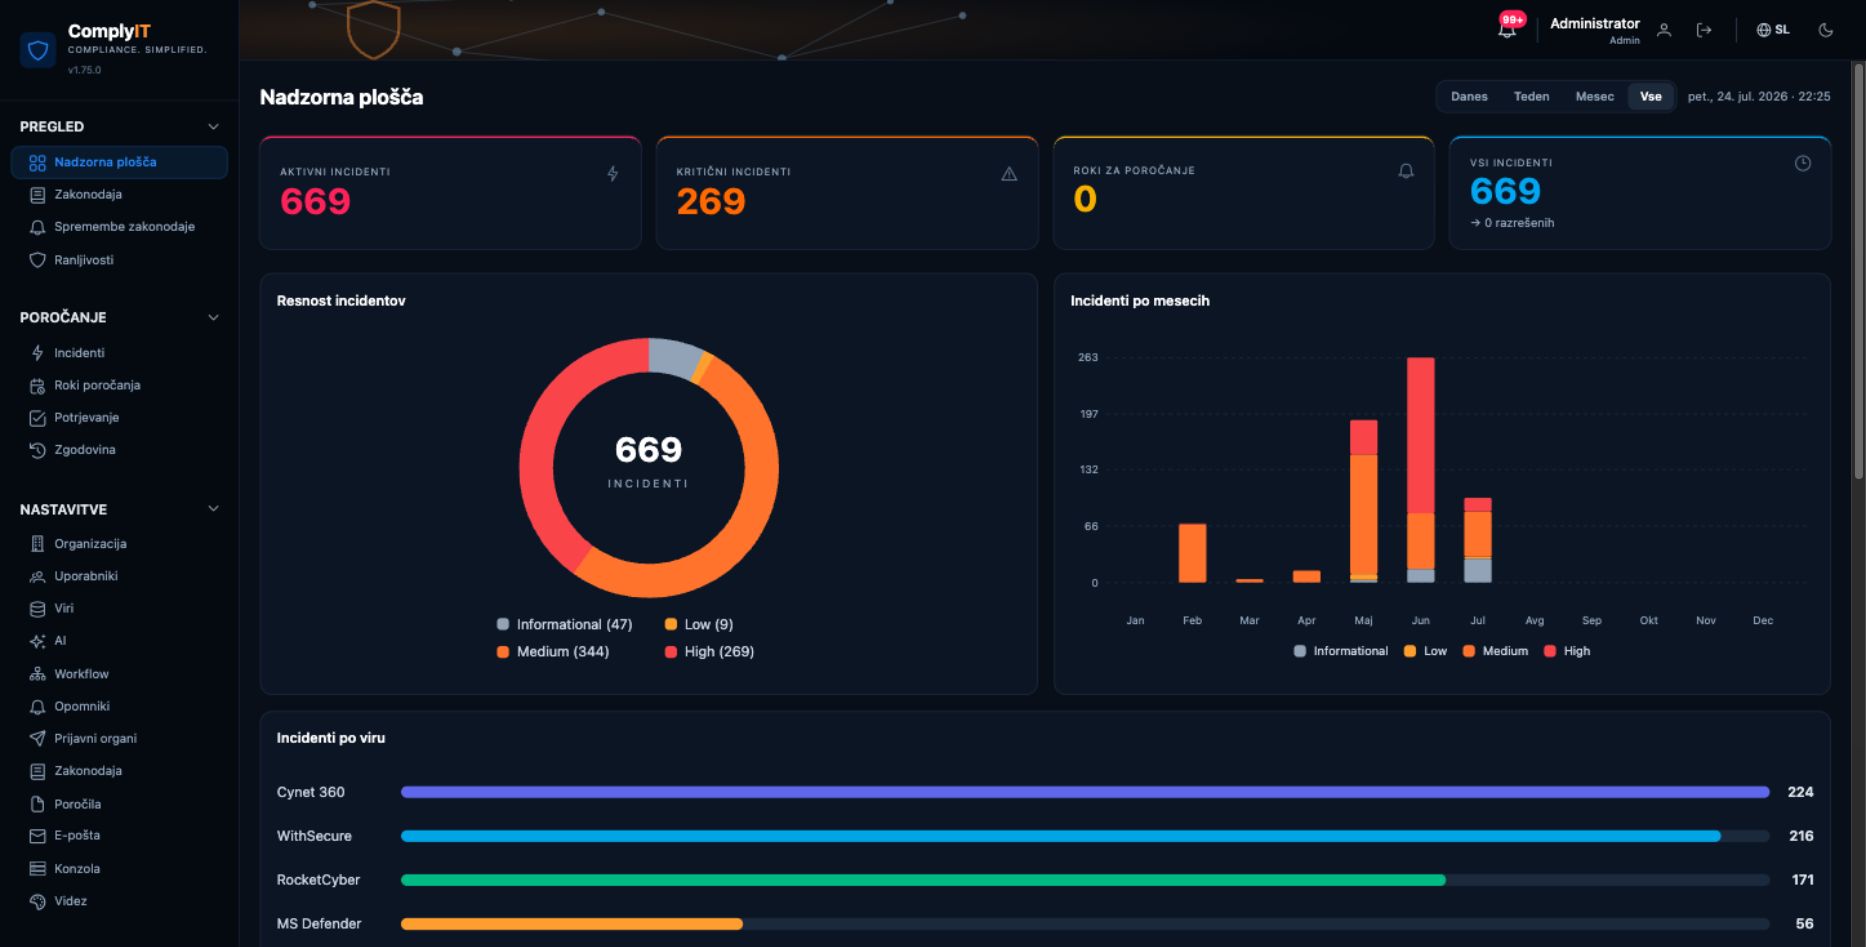
Spremljajte izpostavljenost, stanje poročanja in pripravljenost brez operativnega šuma.
Najboljši čas za ureditev poročanja je pred incidentom, ki sproži odštevanje.
Poročanje o kibernetskih incidentih je resnična naloga z odgovornimi osebami in zahtevanimi dokazili.
Kratki roki ne dopuščajo, da bi postopek izumljali med obravnavo incidenta.
Integracije, vloge, predloge in utečene odobritve izboljšajo vsak naslednji odziv.
Prijavite kibernetske grožnje in incidente pristojnemu nacionalnemu regulatornemu organu v vsaki državi članici EU skozi en voden postopek.
ComplyIT prilagodi vmesnik, pristojne organe in postopke poročanja državi, v kateri deluje vaša organizacija.
Začnite brezplačno, nato pa z rastjo razširite vire, AI-klasifikacijo in raven podpore.
Kaj ekipe najpogosteje zanima pred začetkom uporabe ComplyIT.
ComplyIT celovito podpira poročanje o incidentih po NIS2 in skladnost izdelkov po CRA. Omogoča tudi postopke za GDPR, DORA in veljavne nacionalne zahteve. Regulativne vsebine in predloge se vzdržujejo skladno s spremembami.
ComplyIT se povezuje z razširjenimi SIEM, EDR, MDR in drugimi varnostnimi platformami ter podpira vire prek API. Podatki se združijo v nadzorovan zapis incidenta.
ComplyIT izračuna ustrezne roke, jih prikaže v postopku in stopnjuje opomnike odgovornim uporabnikom. Oddaja ostane izrecna in revizijsko sledljiva odločitev organizacije.
Podatki o incidentih se hranijo lokalno v okolju organizacije, šifrirana varnostna kopija pa v varnem podatkovnem centru znotraj EU. Dostop je urejen po vlogah, vse aktivnosti pa so zabeležene v popolni revizijski sledi.
Da. ComplyIT pripravi strukturo za posamezni organ, pooblaščeni uporabniki pa pred odobritvijo in oddajo dodajo kontekst, dokazila in priloge.
Začnite z brezplačnim paketom in spremenite regulativno poročanje v nadzorovano, ponovljivo sposobnost.
Začnite brezplačni preizkus ↗Oglejte si, kako ComplyIT zapleteno poročanje spremeni v jasen in nadzorovan proces.
Običajno odgovorimo v enem delovnem dnevu.