Zmeškané lehoty 24 / 72 hodín
Ručné sledovanie vedie k zmeškaným zákonným lehotám a nákladným následkom.
ComplyIT využíva AI na klasifikáciu kybernetických incidentov, mapovanie povinností a včasné hlásenie národným orgánom.
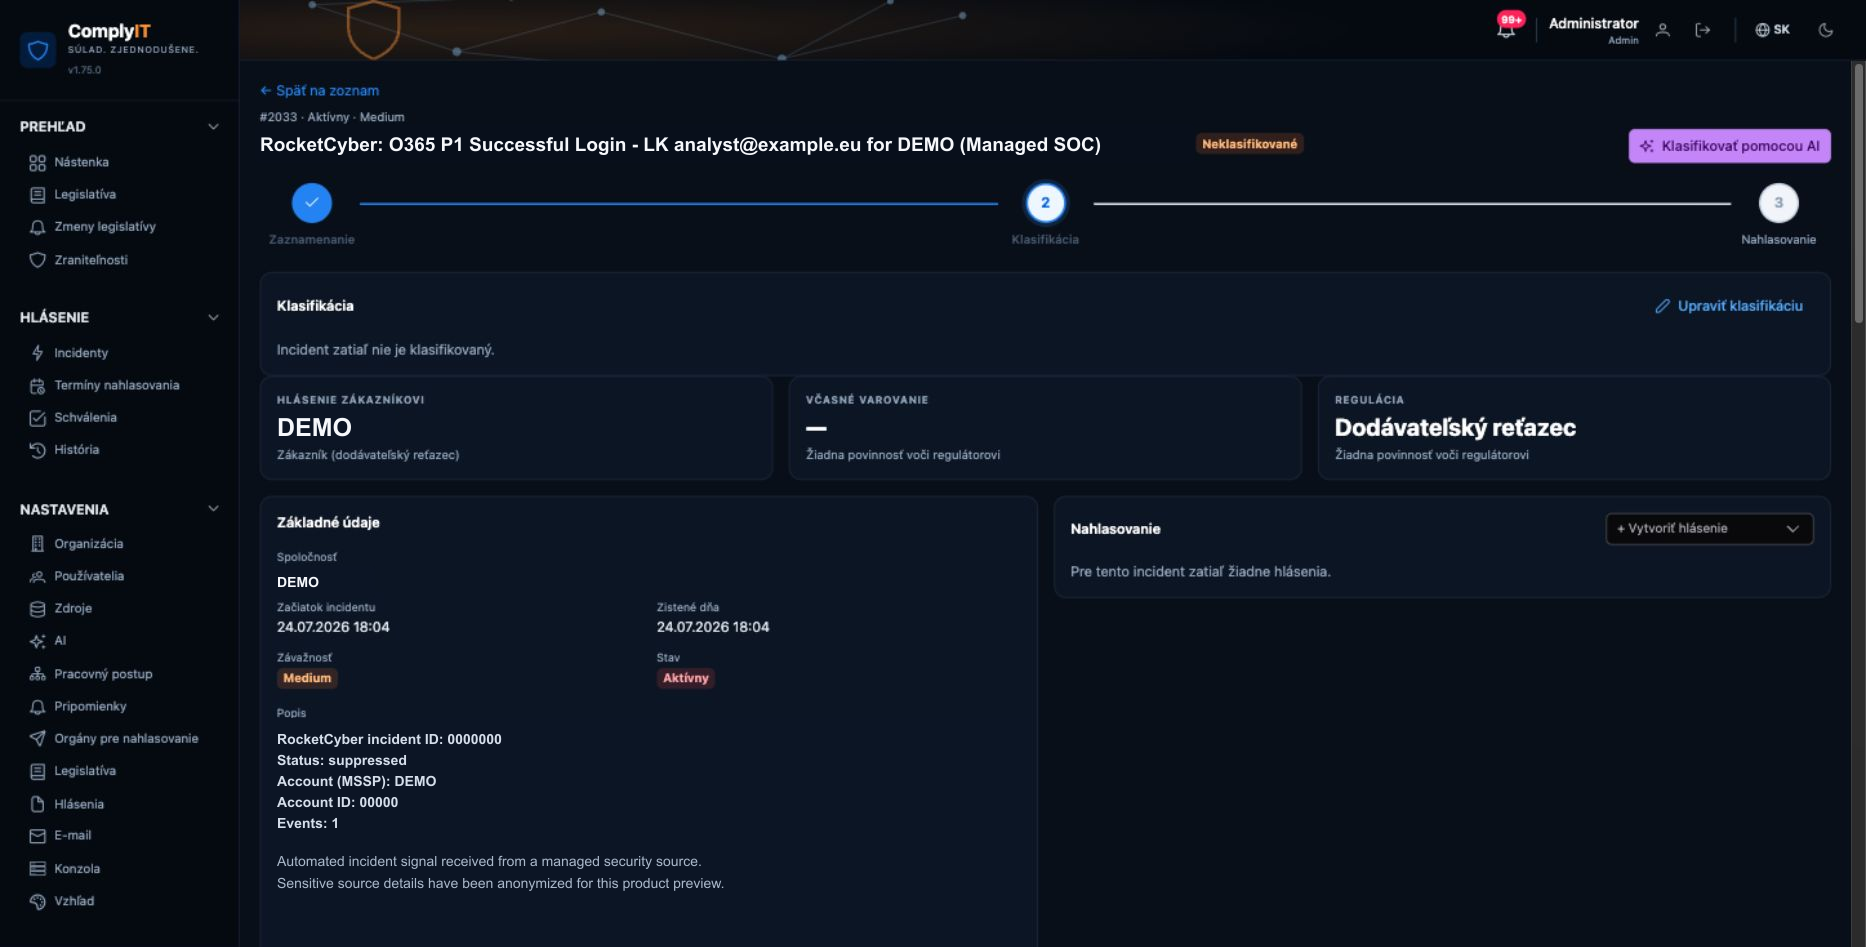
Bezpečnostné tímy čelia roztriešteným signálom, meniacej sa legislatíve a prísnym termínom. ComplyIT mení túto zložitosť na jeden jasný a auditovateľný postup.
Ručné sledovanie vedie k zmeškaným zákonným lehotám a nákladným následkom.
Inteligentné riadenie a upozornenia udržia každé ohlasovacie okno viditeľné.
Informácie vo viacerých systémoch spomaľujú spoľahlivú rekonštrukciu incidentu.
Spojte údaje z bezpečnostných nástrojov do jedného riadeného záznamu.
Rôzne predpisy vyžadujú rôzne formáty a spôsobujú zmätok a chyby.
Vytvárajte hlásenia pre NIS2, GDPR, DORA, CRA a národné požiadavky.
Chyby pri klasifikácii a hlásení vytvárajú riziká nesúladu.
Odošlite správnemu orgánu so schváleniami, auditnou stopou a potvrdením.
Jeden riadený postup nahrádza roztrieštené nástroje, ručné sledovanie lehôt a neistotu pri hlásení.
Dodržiavajte NIS2, GDPR, DORA, CRA a vnútroštátne požiadavky aj pri ich zmenách.
Inteligentné sledovanie, pripomienky a eskalácie pomáhajú dodržať každú 24-hodinovú a 72-hodinovú lehotu na hlásenie.
Spojte údaje o incidentoch z bezpečnostných nástrojov do jedného dôveryhodného záznamu.
Vytvárajte správy pre regulačné orgány s úplnými dôkazmi a auditnými stopami.
Poskytnite bezpečnostným tímom, špecialistom na súlad, vedeniu a audítorom vhodné prehľady a schvaľovacie práva.
Umelá inteligencia posúdi závažnosť, rozsah a ohlasovacie povinnosti ihneď po prijatí incidentu.
Nedodržanie predpisov môže mať významné finančné dôsledky a poškodiť povesť.
Včasné varovania a oznámenia incidentov ponechávajú len malý priestor na odklad.
NIS2, DORA, CRA, GDPR a vnútroštátne predpisy sa prekrývajú.
Pripravenosť na incidenty je dnes trvalou prevádzkovou schopnosťou.
Od prvého signálu po konečné podanie zabezpečuje ComplyIT sledovateľnosť každého rozhodnutia a viditeľnosť každého termínu.
Načítajte incidenty zo SIEM, EDR, e-mailu alebo manuálnych hlásení. ComplyIT vytvorí jednotný záznam prípadu.
Cynet 360 Wazuh APIAI analyzuje vplyv, závažnosť a regulačný rozsah a vysvetlí, prečo môže incident podliehať hláseniu.
Vytvorte štruktúrované hlásenie pripravené pre regulačný orgán a zachovajte úplnú auditnú stopu.
Včas Úplné AuditovateľnéSledujte európsku a národnú legislatívu kybernetickej bezpečnosti, oficiálne usmernenia a aktualizácie orgánov na jednom mieste.
Smernica (EU) 2022/2555
Uchovávajte citlivé údaje o incidentoch v európskej infraštruktúre.
Riaďte, kto môže hlásenia zobrazovať, klasifikovať, schvaľovať a odosielať.
Každé rozhodnutie, úprava a podanie sú zaznamenané a sledovateľné.
Prepojte bezpečnostné zdroje riadenými a šifrovanými rozhraniami.
Cielené prehľady pre tímy zabezpečujúce bezpečné, včasné a preukázateľné hlásenie incidentov.
Od detekcie k úplnému záznamu incidentu bez opakovaného zadávania údajov.
Spravujte lehoty, schválenia a podania orgánom v jednom prostredí.
Plňte NIS2, DORA a odvetvové povinnosti s jasnými dôkazmi a zodpovednosťou.
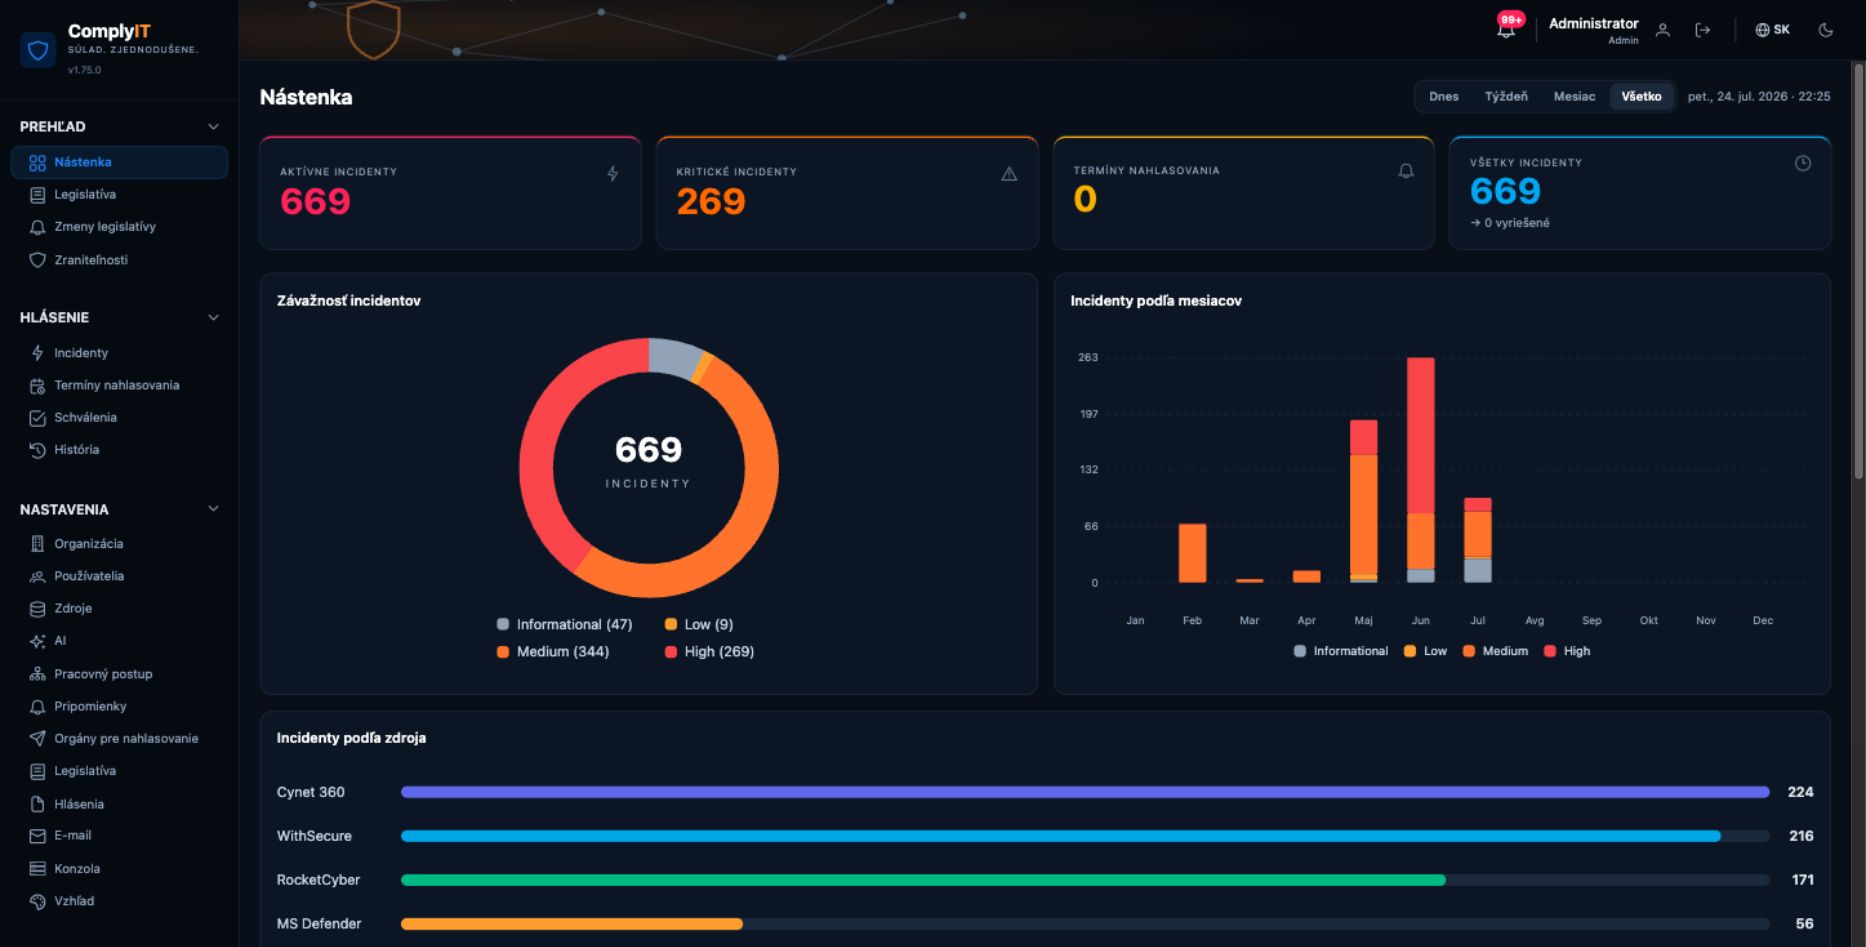
Sledujte expozíciu, stav hlásení a pripravenosť bez prevádzkového šumu.
Nastavte postup skôr, než ďalší incident spustí odpočítavanie.
Kybernetické hlásenie je prevádzková úloha so zodpovednými osobami a požiadavkami na dôkazy.
Krátke lehoty neumožňujú vymýšľať postup až počas incidentu.
Integrácie, roly, šablóny a nacvičené schválenia zlepšujú každú ďalšiu reakciu.
Hlásite kybernetické hrozby a incidenty správnemu národnému regulačnému orgánu v každom štáte EÚ prostredníctvom jedného riadeného procesu.
ComplyIT prispôsobí rozhranie, príslušné orgány a postupy hlásenia krajine, v ktorej vaša organizácia pôsobí.
Začnite bezplatne a postupne rozširujte zdroje, AI klasifikáciu a podporu.
Čo chcú tímy vedieť pred začiatkom práce s ComplyIT.
ComplyIT podporuje hlásenia NIS2 a zhodu výrobkov CRA aj postupy pre GDPR, DORA a vnútroštátne požiadavky. Obsah a šablóny sa aktualizujú podľa zmien.
ComplyIT prepája bežné platformy SIEM, EDR, MDR a bezpečnostné nástroje aj zdroje API. Údaje sa spoja v riadenom zázname incidentu.
ComplyIT vypočíta a zobrazí príslušné lehoty a eskaluje pripomienky zodpovedným osobám. Podanie zostáva výslovným a auditovateľným rozhodnutím organizácie.
Sú uložené lokálne v prostredí organizácie so šifrovanou zálohou v bezpečnom dátovom centre v EÚ. Prístup závisí od roly a všetky aktivity sa zaznamenávajú.
Áno. ComplyIT vytvára štruktúry pre jednotlivé orgány. Oprávnení používatelia pred schválením a podaním doplnia kontext, dôkazy a dokumenty.
Začnite bezplatným balíčkom a vytvorte riadený, opakovateľný proces hlásenia.
Spustiť bezplatné vyskúšanie ↗Pozrite sa, ako ComplyIT mení zložité hlásenie na jasný a kontrolovaný proces.
Zvyčajne odpovedáme do jedného pracovného dňa.