Termene de 24 / 72 de ore ratate
Urmărirea manuală duce la termene de raportare ratate și consecințe costisitoare.
ComplyIT folosește AI pentru clasificarea incidentelor, maparea obligațiilor și raportarea la timp către autoritățile naționale.
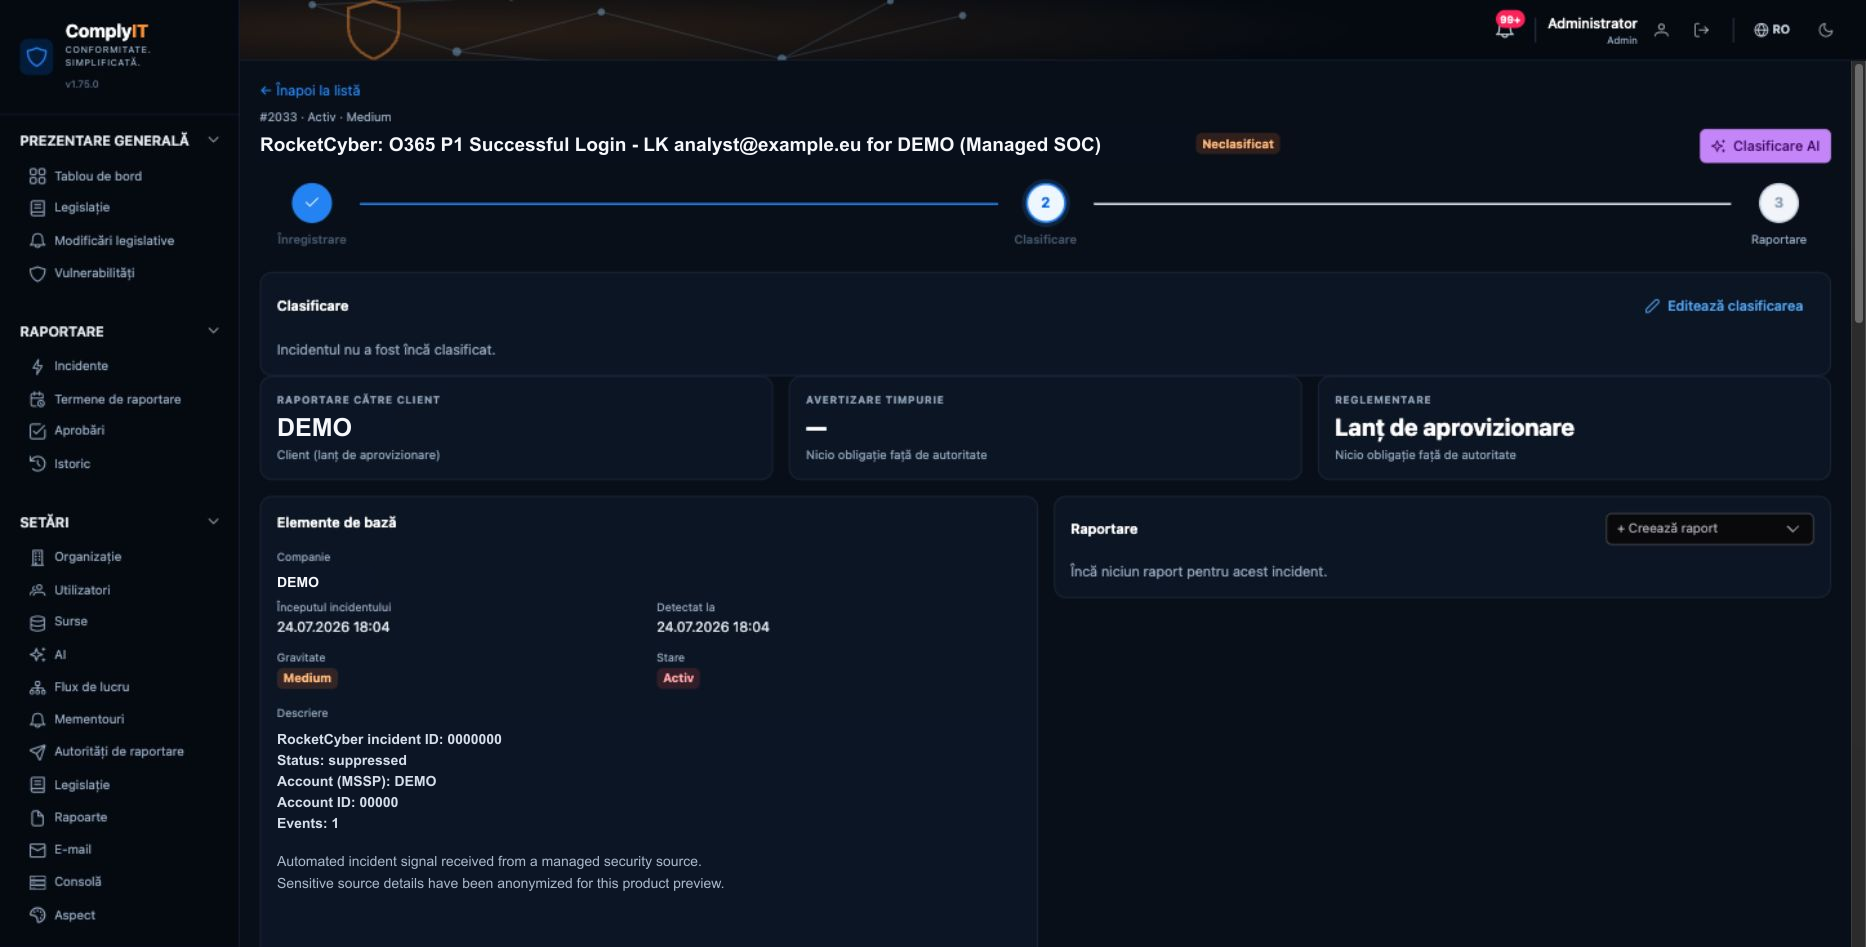
Echipele de securitate se confruntă cu semnale fragmentate, legislație în schimbare și termene stricte. ComplyIT transformă această complexitate într-un singur flux clar și auditabil.
Urmărirea manuală duce la termene de raportare ratate și consecințe costisitoare.
Gestionarea inteligentă și alertele mențin vizibil fiecare termen.
Informațiile dispersate fac reconstrucția incidentului lentă și nesigură.
Reuniți datele instrumentelor de securitate într-un singur dosar controlat.
Reglementările diferite cer formate diferite, generând confuzie și erori.
Generați rapoarte pentru NIS2, GDPR, DORA, CRA și cerințe naționale.
Erorile de clasificare și raportare creează riscuri de conformitate.
Trimiteți autorității corecte cu aprobări, trasabilitate și confirmare.
Un singur flux controlat înlocuiește instrumentele fragmentate, urmărirea manuală a termenelor și incertitudinea în raportare.
Respectați NIS2, GDPR, DORA, CRA și cerințele naționale, chiar și atunci când se schimbă.
Monitorizarea inteligentă, mementourile și escaladarea ajută la respectarea fiecărui termen de raportare de 24 și 72 de ore.
Reuniți datele despre incidente din instrumentele de securitate într-un singur dosar de încredere.
Generați rapoarte pentru autoritățile de reglementare cu dovezi complete și piste de audit.
Oferiți echipelor de securitate și conformitate, conducerii și auditorilor vizualizările și drepturile de aprobare potrivite.
Inteligența artificială evaluează gravitatea, amploarea și obligațiile de raportare imediat ce este primit un incident.
Neconformitatea poate avea consecințe financiare semnificative și poate afecta reputația.
Avertizările timpurii și notificările incidentelor lasă puțin loc pentru întârzieri.
NIS2, DORA, CRA, GDPR și normele naționale se suprapun.
Pregătirea pentru incidente este acum o capacitate operațională continuă.
De la primul semnal până la transmiterea finală, ComplyIT păstrează fiecare decizie trasabilă și fiecare termen vizibil.
Importați incidente din SIEM, EDR, e-mail sau raportări manuale. ComplyIT creează o evidență unitară a cazului.
Cynet 360 Wazuh APIAI analizează impactul, gravitatea și domeniul de reglementare și explică de ce un incident poate necesita raportare.
Generați un raport structurat, pregătit pentru autoritatea de reglementare, și păstrați o pistă completă de audit.
La timp Complet AuditabilUrmăriți într-un singur loc legislația europeană și națională de securitate cibernetică, ghidurile oficiale și actualizările autorităților.
Directivă (EU) 2022/2555
Păstrați datele sensibile despre incidente în infrastructura europeană.
Controlați cine poate vizualiza, clasifica, aproba și transmite rapoarte.
Fiecare decizie, modificare și transmitere este înregistrată și trasabilă.
Conectați sursele de securitate prin interfețe controlate și criptate.
Vizualizări dedicate tuturor echipelor implicate în raportarea sigură, la timp și justificabilă a incidentelor.
De la detectare la dosarul complet al incidentului fără reintroducerea datelor.
Gestionați termenele, aprobările și raportările către autorități într-un singur spațiu.
Îndepliniți NIS2, DORA și obligațiile sectoriale cu dovezi și responsabilități clare.
Urmăriți expunerea, raportările și pregătirea fără zgomot operațional.
Definiți procesul înainte ca următorul incident să pornească numărătoarea inversă.
Raportarea cibernetică este o sarcină operațională cu responsabili și cerințe de dovezi.
Termenele scurte nu permit inventarea unui proces în timpul unui incident.
Integrările, rolurile, șabloanele și aprobările exersate îmbunătățesc fiecare răspuns viitor.
Raportați amenințările și incidentele cibernetice autorității naționale competente din fiecare stat membru UE printr-un singur flux ghidat.
ComplyIT adaptează interfața, autoritățile competente și fluxurile de raportare țării în care operează organizația dumneavoastră.
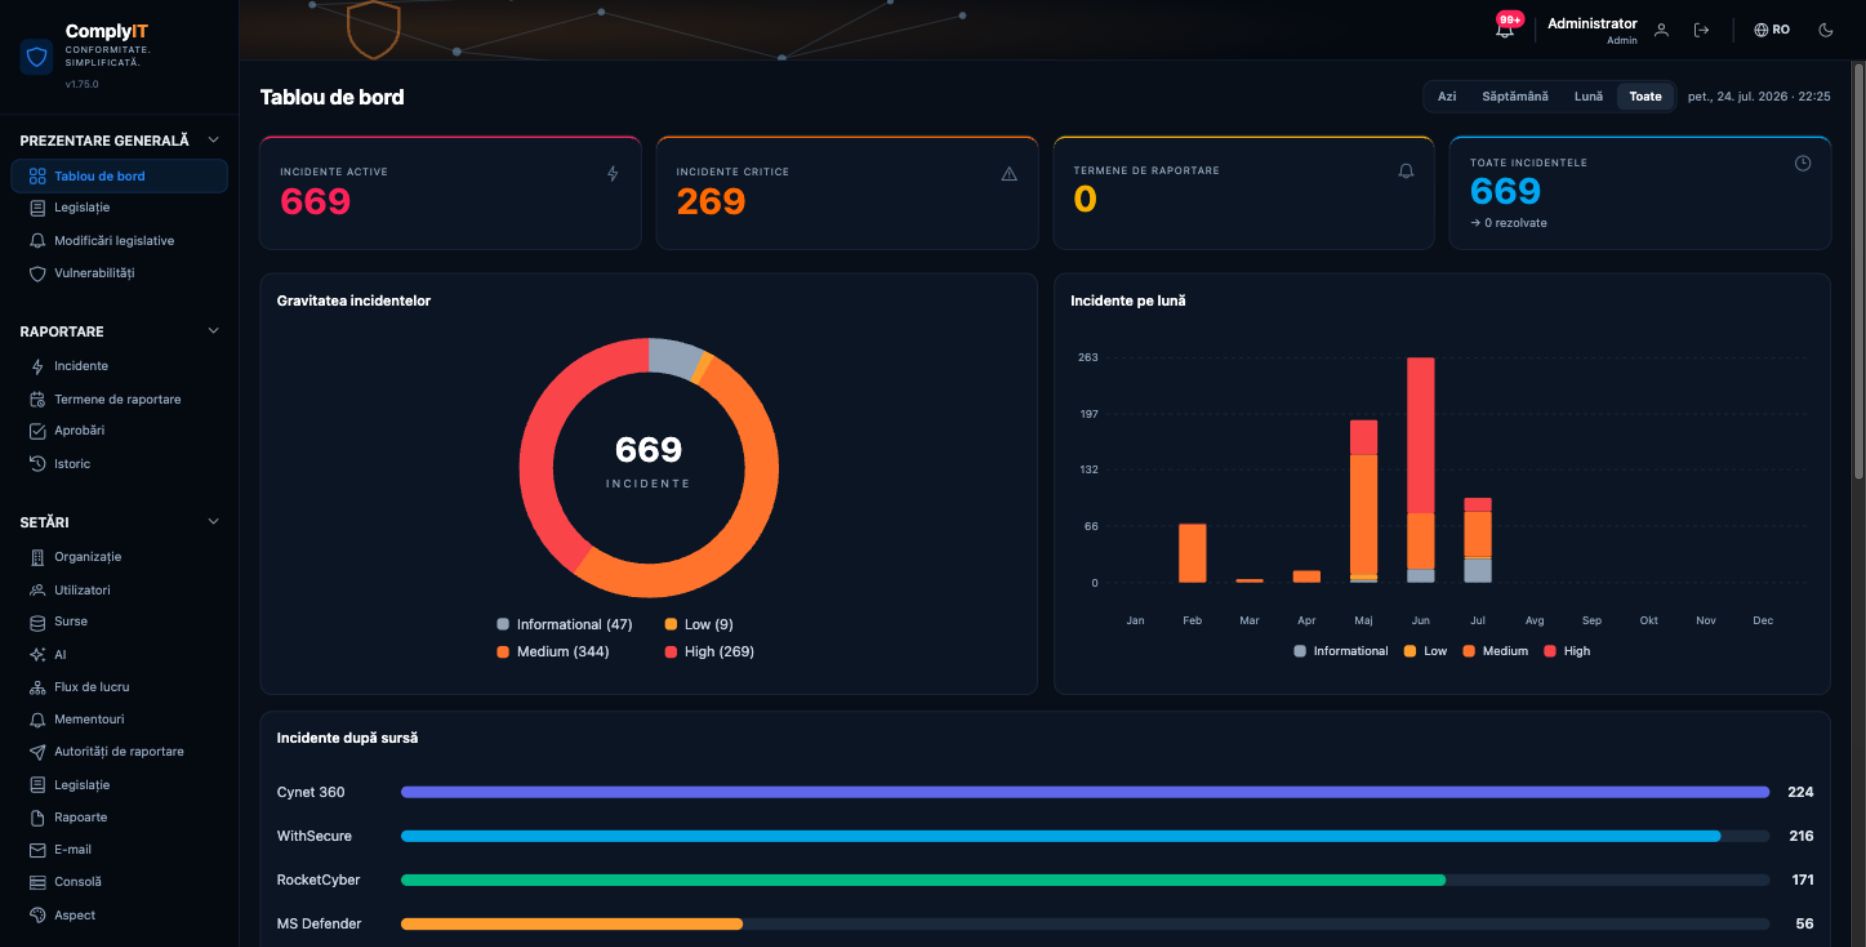
Începeți gratuit, apoi extindeți sursele, clasificarea AI și suportul pe măsură ce creșteți.
Ce doresc echipele să știe înainte de a începe cu ComplyIT.
ComplyIT acceptă raportarea NIS2 și conformitatea produselor CRA, plus procese pentru GDPR, DORA și cerințe naționale. Conținutul și șabloanele sunt actualizate odată cu schimbările.
ComplyIT conectează platforme SIEM, EDR, MDR și de securitate uzuale și surse API. Datele se reunesc într-un dosar controlat al incidentului.
ComplyIT calculează și afișează termenele relevante și escaladează mementourile către responsabili. Trimiterea rămâne o decizie explicită și auditabilă a organizației.
Sunt păstrate local în mediul organizației, cu o copie criptată într-un centru de date securizat din UE. Accesul se bazează pe roluri și toate activitățile sunt înregistrate.
Da. ComplyIT generează structuri specifice fiecărei autorități. Utilizatorii autorizați adaugă context, dovezi și documente înainte de aprobare și trimitere.
Începeți cu planul gratuit și transformați raportarea într-un proces controlat și repetabil.
Începeți testul gratuit ↗Vedeți cum ComplyIT transformă raportarea complexă într-un proces clar și controlat.
Răspundem de obicei într-o zi lucrătoare.