Przekroczone terminy 24 / 72 godzin
Ręczne śledzenie prowadzi do przekroczenia terminów i kosztownych konsekwencji.
ComplyIT wykorzystuje AI do klasyfikacji cyberincydentów, mapowania obowiązków i terminowego zgłaszania ich organom krajowym.
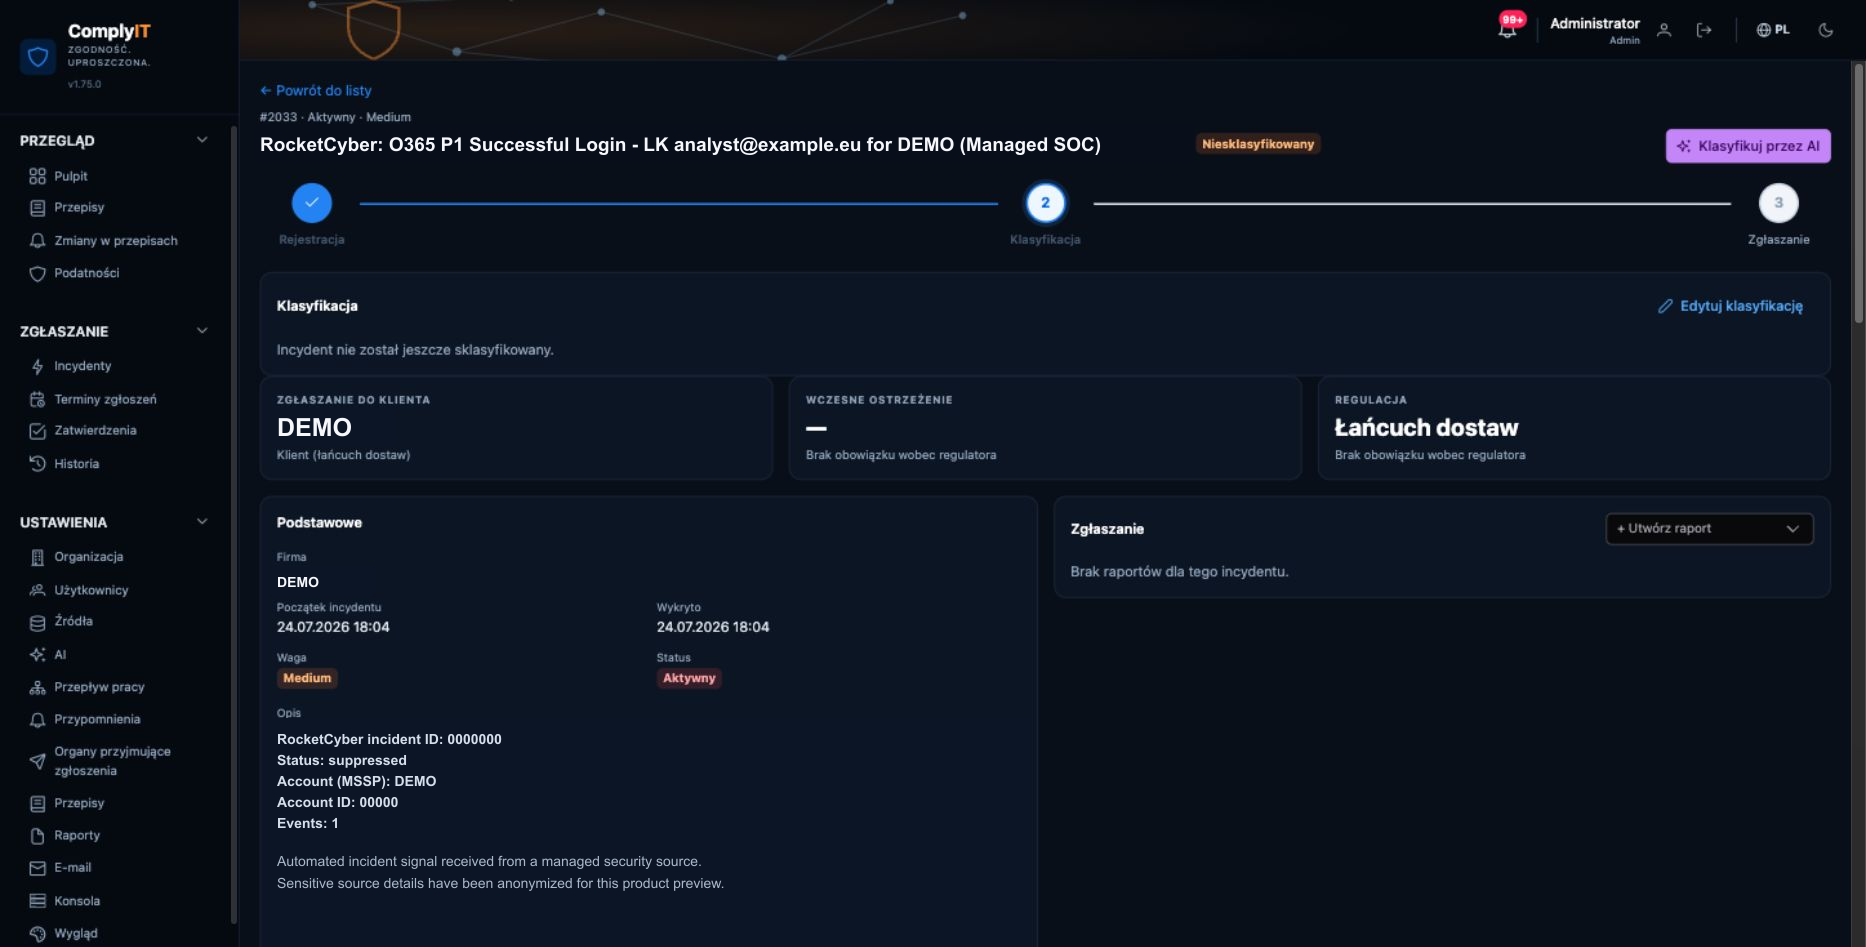
Zespoły bezpieczeństwa mierzą się z rozproszonymi sygnałami, zmieniającymi się przepisami i ścisłymi terminami. ComplyIT zamienia tę złożoność w jeden przejrzysty, audytowalny proces.
Ręczne śledzenie prowadzi do przekroczenia terminów i kosztownych konsekwencji.
Inteligentne zarządzanie i alerty zapewniają widoczność każdego terminu.
Informacje w wielu systemach utrudniają szybką i wiarygodną rekonstrukcję incydentu.
Połącz dane z narzędzi bezpieczeństwa w jednym kontrolowanym rejestrze.
Różne przepisy wymagają różnych formatów, powodując zamieszanie i błędy.
Generuj raporty dla NIS2, RODO, DORA, CRA i wymagań krajowych.
Błędy klasyfikacji i raportowania tworzą ryzyko braku zgodności.
Wyślij do właściwego organu z akceptacjami, śladem audytowym i potwierdzeniem.
Jeden kontrolowany proces zastępuje rozproszone narzędzia, ręczne pilnowanie terminów i zgadywanie przy zgłaszaniu.
Zachowaj zgodność z NIS2, RODO, DORA, CRA i wymaganiami krajowymi, nawet gdy się zmieniają.
Inteligentne monitorowanie, przypomnienia i eskalacje pomagają dotrzymać każdego terminu zgłoszenia wynoszącego 24 i 72 godziny.
Połącz dane o incydentach z narzędzi bezpieczeństwa w jeden wiarygodny rejestr sprawy.
Twórz raporty dla organów nadzorczych z kompletnymi dowodami i ścieżkami audytu.
Zapewnij zespołom bezpieczeństwa i zgodności, kierownictwu oraz audytorom odpowiednie widoki i uprawnienia do zatwierdzania.
Sztuczna inteligencja ocenia wagę, zakres i obowiązki zgłoszeniowe natychmiast po otrzymaniu incydentu.
Brak zgodności może mieć poważne konsekwencje finansowe i zaszkodzić reputacji.
Wczesne ostrzeżenia i zgłoszenia incydentów pozostawiają niewiele miejsca na opóźnienia.
NIS2, DORA, CRA, RODO i przepisy krajowe nakładają się na siebie.
Gotowość na incydenty jest dziś stałą zdolnością operacyjną.
Od pierwszego sygnału do ostatecznego zgłoszenia ComplyIT zapewnia identyfikowalność każdej decyzji i widoczność każdego terminu.
Importuj incydenty z SIEM, EDR, poczty e-mail lub zgłoszeń ręcznych. ComplyIT tworzy spójny rejestr sprawy.
Cynet 360 Wazuh APIAI analizuje wpływ, dotkliwość i zakres regulacyjny oraz wyjaśnia, dlaczego incydent może podlegać zgłoszeniu.
Wygeneruj ustrukturyzowane zgłoszenie gotowe dla organu regulacyjnego i zachowaj pełną ścieżkę audytu.
Na czas Kompletne AudytowalneŚledź w jednym miejscu europejskie i krajowe przepisy cyberbezpieczeństwa, oficjalne wytyczne oraz aktualizacje organów.
Dyrektywa (EU) 2022/2555
Przechowuj wrażliwe dane o incydentach w europejskiej infrastrukturze.
Kontroluj, kto może przeglądać, klasyfikować, zatwierdzać i wysyłać zgłoszenia.
Każda decyzja, zmiana i wysłanie są rejestrowane i identyfikowalne.
Łącz źródła bezpieczeństwa przez kontrolowane, szyfrowane interfejsy.
Dedykowane widoki dla zespołów zgłaszających incydenty bezpiecznie, terminowo i z uzasadnieniem.
Od wykrycia do pełnego rejestru incydentu bez ponownego wprowadzania danych.
Zarządzaj terminami, zatwierdzeniami i zgłoszeniami do organów w jednym miejscu.
Spełniaj NIS2, DORA i obowiązki sektorowe dzięki jasnym dowodom i odpowiedzialności.
Śledź ekspozycję, stan zgłoszeń i gotowość bez nadmiaru szczegółów operacyjnych.
Ustal proces, zanim kolejny incydent uruchomi odliczanie.
Zgłaszanie cyberincydentów to zadanie operacyjne z odpowiedzialnymi osobami i wymaganiami dowodowymi.
Krótkie terminy nie pozwalają tworzyć procesu dopiero podczas incydentu.
Integracje, role, szablony i przećwiczone zatwierdzenia usprawniają każdą przyszłą reakcję.
Zgłaszaj cyberzagrożenia i incydenty właściwemu krajowemu organowi regulacyjnemu w każdym państwie UE w jednym prowadzonym procesie.
ComplyIT dostosowuje interfejs, właściwe organy i procesy zgłaszania do kraju, w którym działa Twoja organizacja.
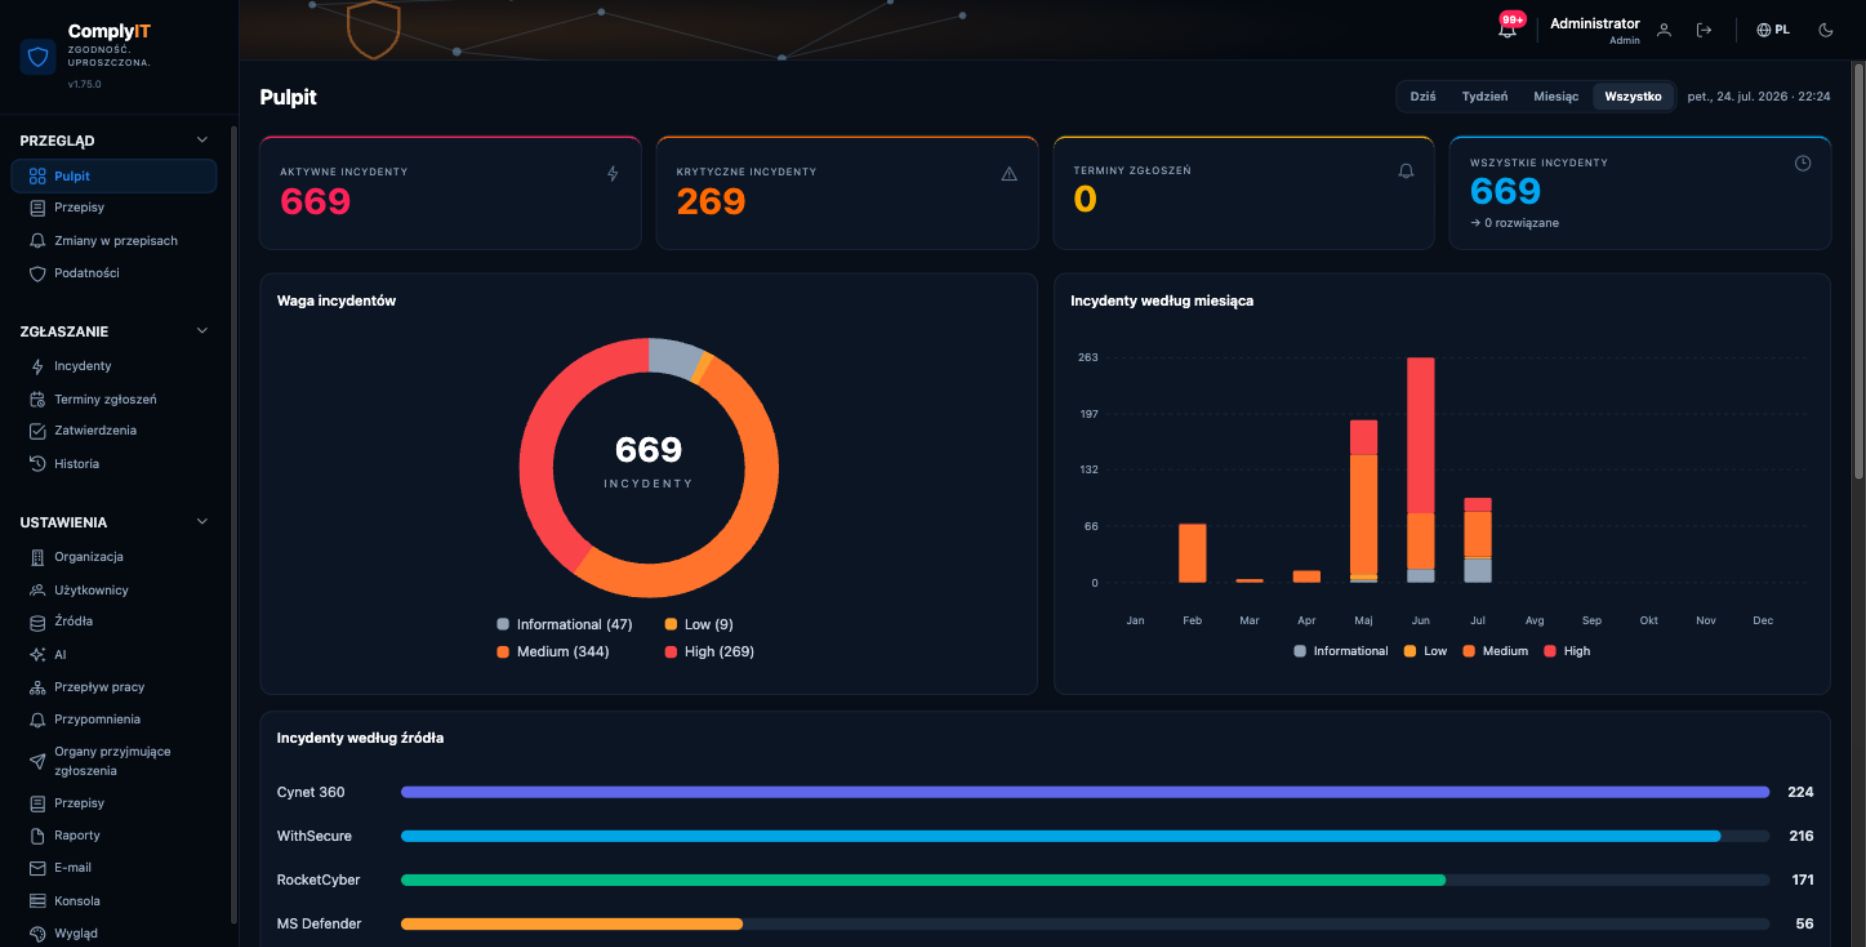
Zacznij bezpłatnie, a następnie rozszerzaj źródła, klasyfikację AI i wsparcie.
Co zespoły chcą wiedzieć przed rozpoczęciem pracy z ComplyIT.
ComplyIT obsługuje zgłoszenia NIS2 i zgodność produktów CRA oraz procesy RODO, DORA i wymogi krajowe. Treści i szablony są aktualizowane wraz ze zmianami.
ComplyIT łączy popularne platformy SIEM, EDR, MDR i bezpieczeństwa oraz źródła API. Dane trafiają do kontrolowanego rejestru incydentu.
ComplyIT oblicza i pokazuje właściwe terminy oraz eskaluje przypomnienia do osób odpowiedzialnych. Wysłanie pozostaje wyraźną, audytowalną decyzją organizacji.
Dane są przechowywane lokalnie w środowisku organizacji, a zaszyfrowana kopia w bezpiecznym centrum danych w UE. Dostęp zależy od roli, a wszystkie działania są rejestrowane.
Tak. ComplyIT tworzy struktury właściwe dla organów. Uprawnieni użytkownicy dodają kontekst, dowody i dokumenty przed zatwierdzeniem i wysłaniem.
Zacznij od bezpłatnego planu i zapewnij kontrolowane, powtarzalne zgłaszanie.
Rozpocznij bezpłatny test ↗Zobacz, jak ComplyIT zmienia złożone raportowanie w jasny, kontrolowany proces.
Zwykle odpowiadamy w ciągu jednego dnia roboczego.