Gemiste termijnen van 24 / 72 uur
Handmatige opvolging leidt tot gemiste meldtermijnen en kostbare gevolgen.
ComplyIT gebruikt AI om cyberincidenten te classificeren, verplichtingen te bepalen en tijdig aan nationale autoriteiten te melden.
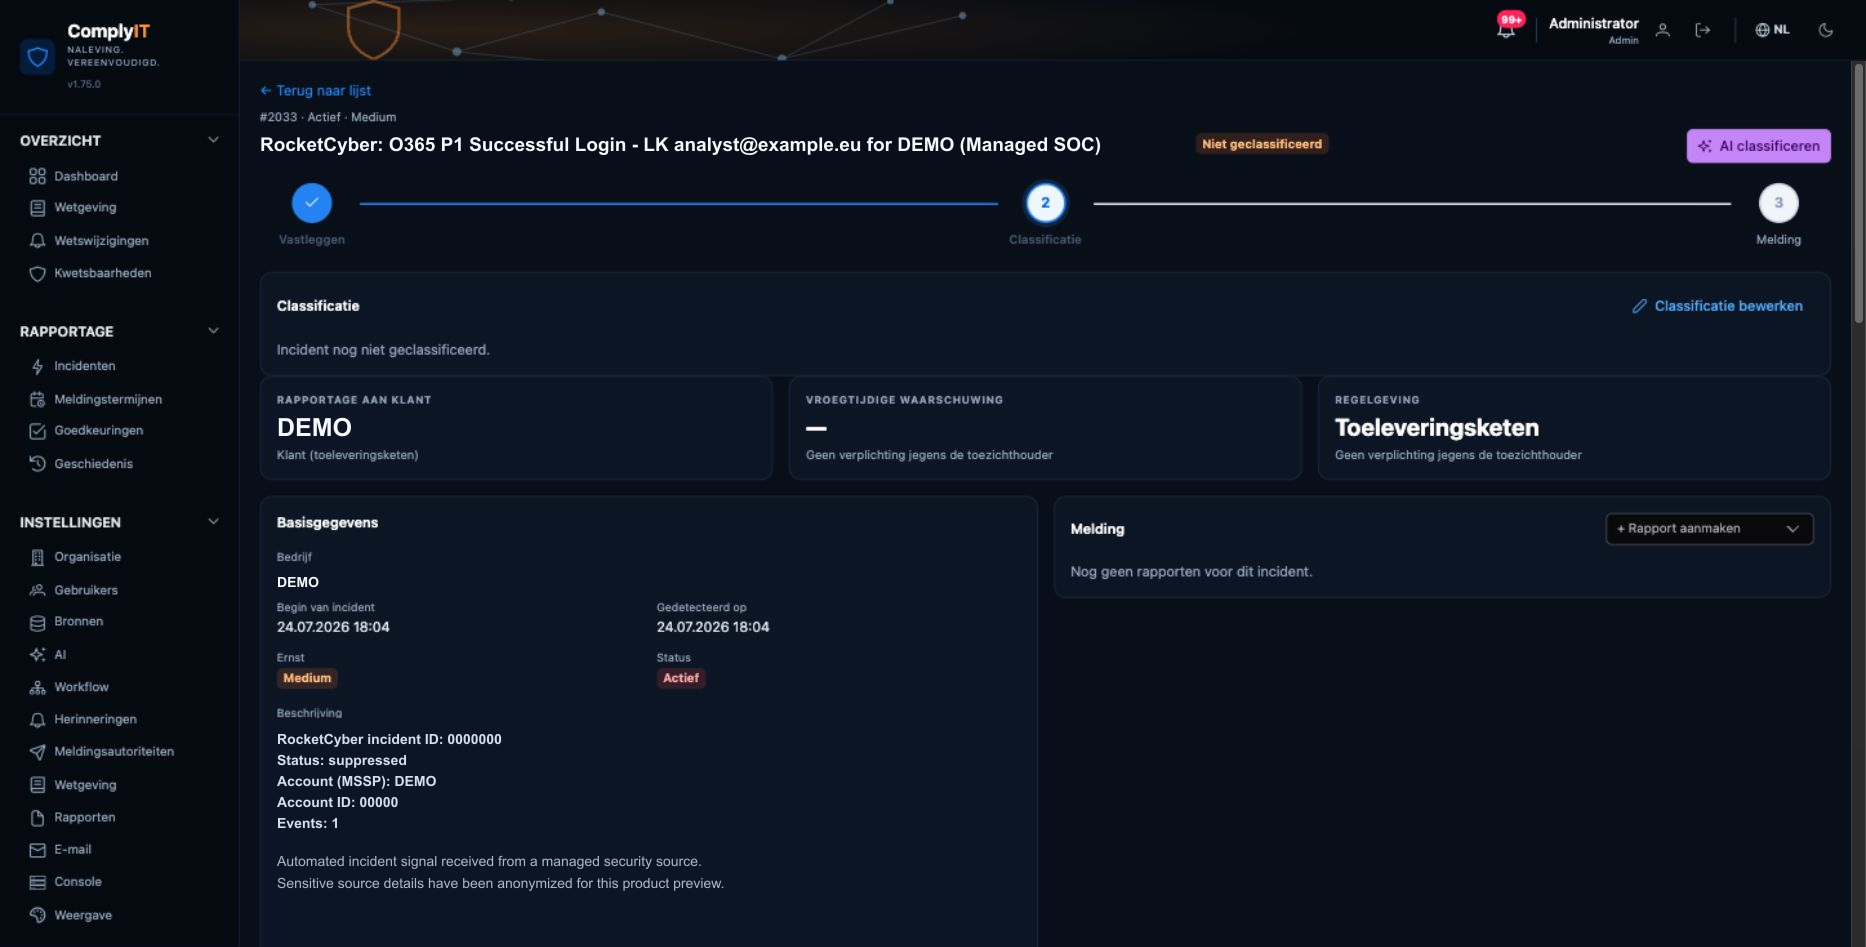
Beveiligingsteams werken met versnipperde signalen, veranderende wetgeving en strikte deadlines. ComplyIT brengt die complexiteit samen in één duidelijke, controleerbare workflow.
Handmatige opvolging leidt tot gemiste meldtermijnen en kostbare gevolgen.
Slim beheer en waarschuwingen houden elke meldtermijn zichtbaar.
Verspreide informatie in meerdere systemen maakt reconstructie traag en onbetrouwbaar.
Breng gegevens uit bestaande beveiligingstools samen in één beheerst dossier.
Verschillende regels vragen verschillende formaten en veroorzaken verwarring en fouten.
Genereer gestructureerde rapporten voor NIS2, GDPR, DORA, CRA en nationale eisen.
Fouten in classificatie en melding creëren compliancerisico’s.
Dien in bij de juiste autoriteit met goedkeuringen, audittrail en ontvangstbewijs.
Eén beheerst proces vervangt versnipperde tools, handmatige termijnbewaking en giswerk bij meldingen.
Blijf voldoen aan NIS2, AVG, DORA, CRA en nationale eisen, ook wanneer deze veranderen.
Intelligente bewaking, herinneringen en escalatie helpen elke meldingstermijn van 24 en 72 uur te halen.
Bundel incidentgegevens uit uw beveiligingstools in één betrouwbaar dossier.
Maak rapporten voor toezichthouders met volledige bewijsstukken en audittrails.
Geef beveiligings- en complianceteams, het management en auditors het juiste overzicht en de juiste goedkeuringsrechten.
AI beoordeelt de ernst, omvang en meldingsplichten zodra een incident binnenkomt.
Niet-naleving kan aanzienlijke financiële gevolgen en reputatieschade veroorzaken.
Vroege waarschuwingen en incidentmeldingen laten weinig ruimte voor uitstel.
NIS2, DORA, CRA, AVG en nationale regels overlappen elkaar.
Voorbereid zijn op incidenten is nu een doorlopende operationele capaciteit.
Van het eerste signaal tot de definitieve melding houdt ComplyIT elke beslissing traceerbaar en elke deadline zichtbaar.
Importeer incidenten uit SIEM, EDR, e-mail of handmatige meldingen. ComplyIT maakt één consistent dossier.
Cynet 360 Wazuh APIAI analyseert impact, ernst en regelgevingsbereik en legt uit waarom een incident mogelijk meldingsplichtig is.
Genereer een gestructureerde melding voor de toezichthouder en bewaar een volledig auditspoor.
Op tijd Volledig ControleerbaarVolg Europese en nationale cyberbeveiligingswetgeving, officiële richtlijnen en updates van autoriteiten op één plek.
Richtlijn (EU) 2022/2555
Houd gevoelige incidentgegevens binnen Europese infrastructuur.
Bepaal wie meldingen kan bekijken, classificeren, goedkeuren en indienen.
Elke beslissing, wijziging en indiening wordt geregistreerd en is traceerbaar.
Koppel beveiligingsbronnen via beheerde, versleutelde interfaces.
Gerichte weergaven voor alle teams die incidenten veilig, tijdig en aantoonbaar melden.
Van detectie naar een volledig incidentdossier zonder gegevens opnieuw in te voeren.
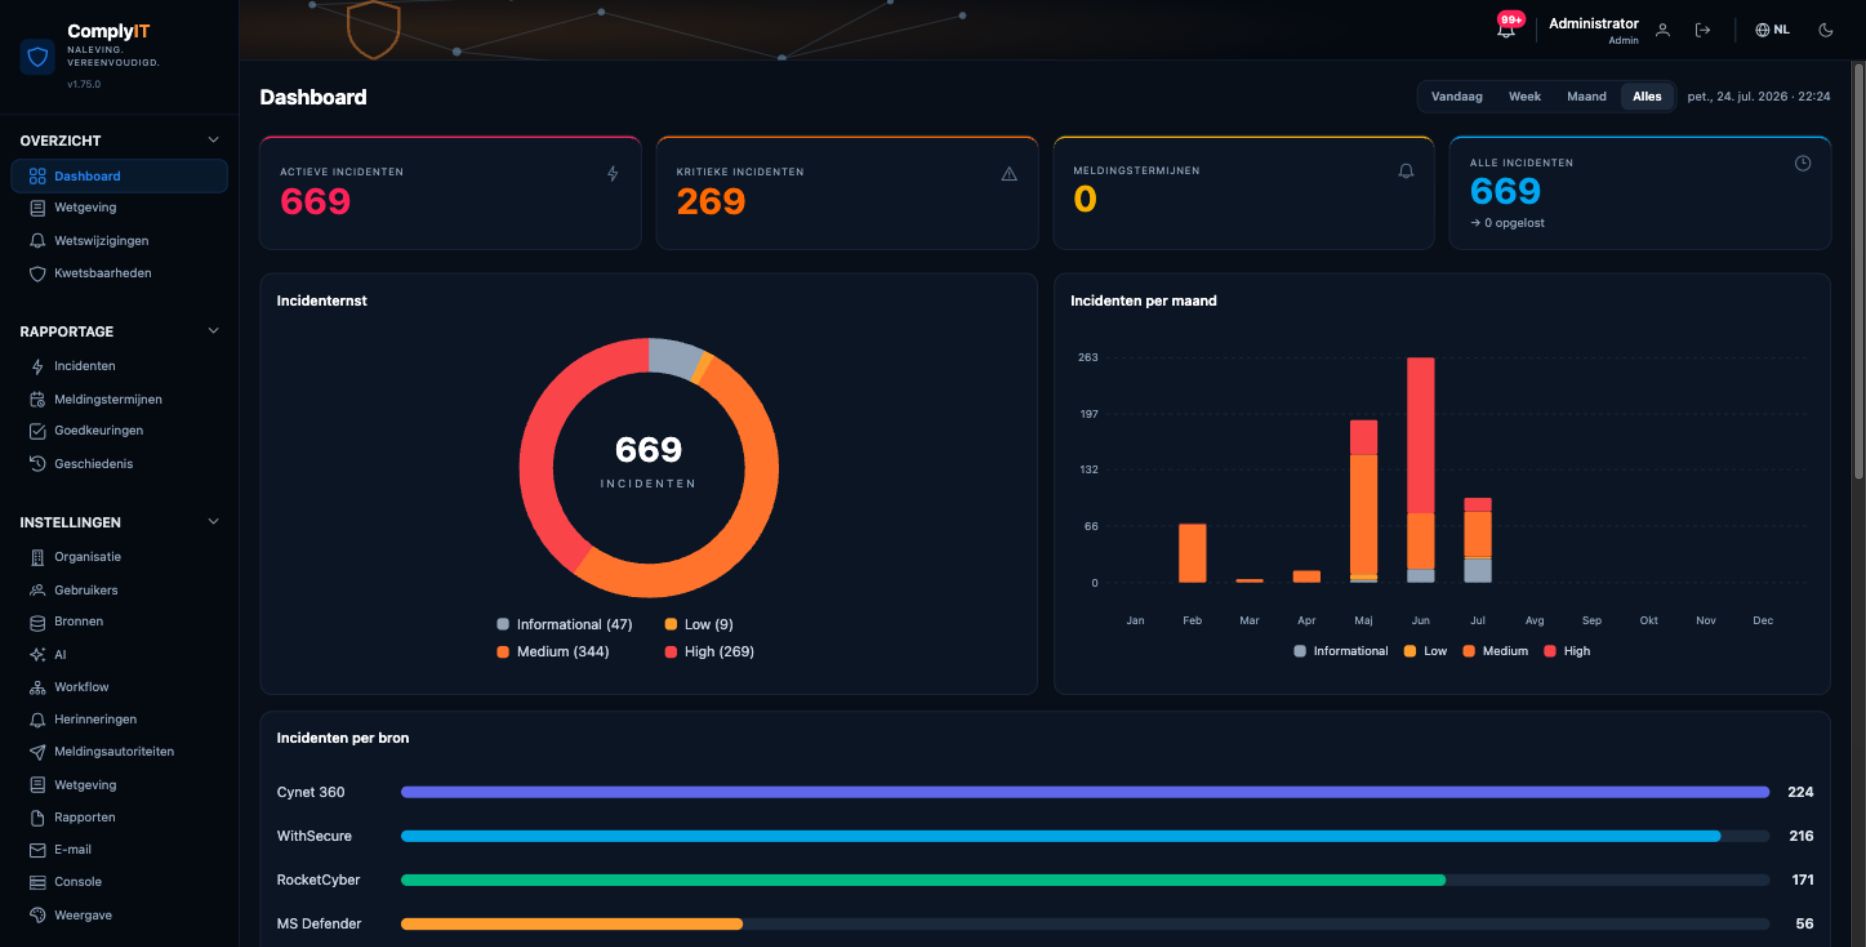
Beheer termijnen, goedkeuringen en meldingen aan toezichthouders vanuit één werkplek.
Voldoe aan NIS2, DORA en sectorverplichtingen met duidelijke bewijzen en verantwoordelijkheden.
Overzicht van blootstelling, meldingsstatus en gereedheid zonder operationele ruis.
Leg het meldingsproces vast voordat het volgende incident de klok start.
Cyberincidenten melden is een operationele taak met verantwoordelijken en bewijseisen.
Korte termijnen laten geen tijd om tijdens een incident nog een proces te bedenken.
Integraties, rollen, sjablonen en geoefende goedkeuringen verbeteren elke volgende reactie.
Meld cyberdreigingen en incidenten bij de juiste nationale toezichthouder in elke EU-lidstaat via één begeleide workflow.
ComplyIT stemt de interface, bevoegde autoriteiten en meldingsworkflows af op het land waarin uw organisatie actief is.
Begin gratis en schaal bronnen, AI-classificatie en ondersteuning op wanneer u groeit.
Wat teams willen weten voordat ze met ComplyIT beginnen.
ComplyIT ondersteunt NIS2-incidentmeldingen en CRA-productconformiteit, plus processen voor AVG, DORA en nationale eisen. Inhoud en sjablonen worden bijgewerkt bij wijzigingen.
ComplyIT koppelt gangbare SIEM-, EDR-, MDR- en beveiligingsplatforms en API-bronnen. Gegevens komen samen in één beheerst incidentdossier.
ComplyIT berekent en toont relevante termijnen en escaleert herinneringen naar verantwoordelijken. Indienen blijft een expliciete, controleerbare beslissing van uw organisatie.
Gegevens worden lokaal in uw organisatieomgeving opgeslagen, met een versleutelde back-up in een beveiligd EU-datacentrum. Toegang is rolgebaseerd en alle activiteiten worden vastgelegd.
Ja. ComplyIT maakt structuren per autoriteit. Bevoegde gebruikers voegen vóór goedkeuring en indiening context, bewijzen en documenten toe.
Start met het gratis pakket en maak regelgevingsmeldingen beheerst en herhaalbaar.
Start uw gratis proefperiode ↗Ontdek hoe ComplyIT complexe rapportage omzet in een duidelijk, beheerst proces.
We reageren doorgaans binnen één werkdag.