Praleisti 24 / 72 valandų terminai
Rankinis sekimas lemia praleistus pranešimo terminus ir brangias pasekmes.
ComplyIT pasitelkia AI kibernetiniams incidentams klasifikuoti, pareigoms nustatyti ir laiku pranešti nacionalinėms institucijoms.
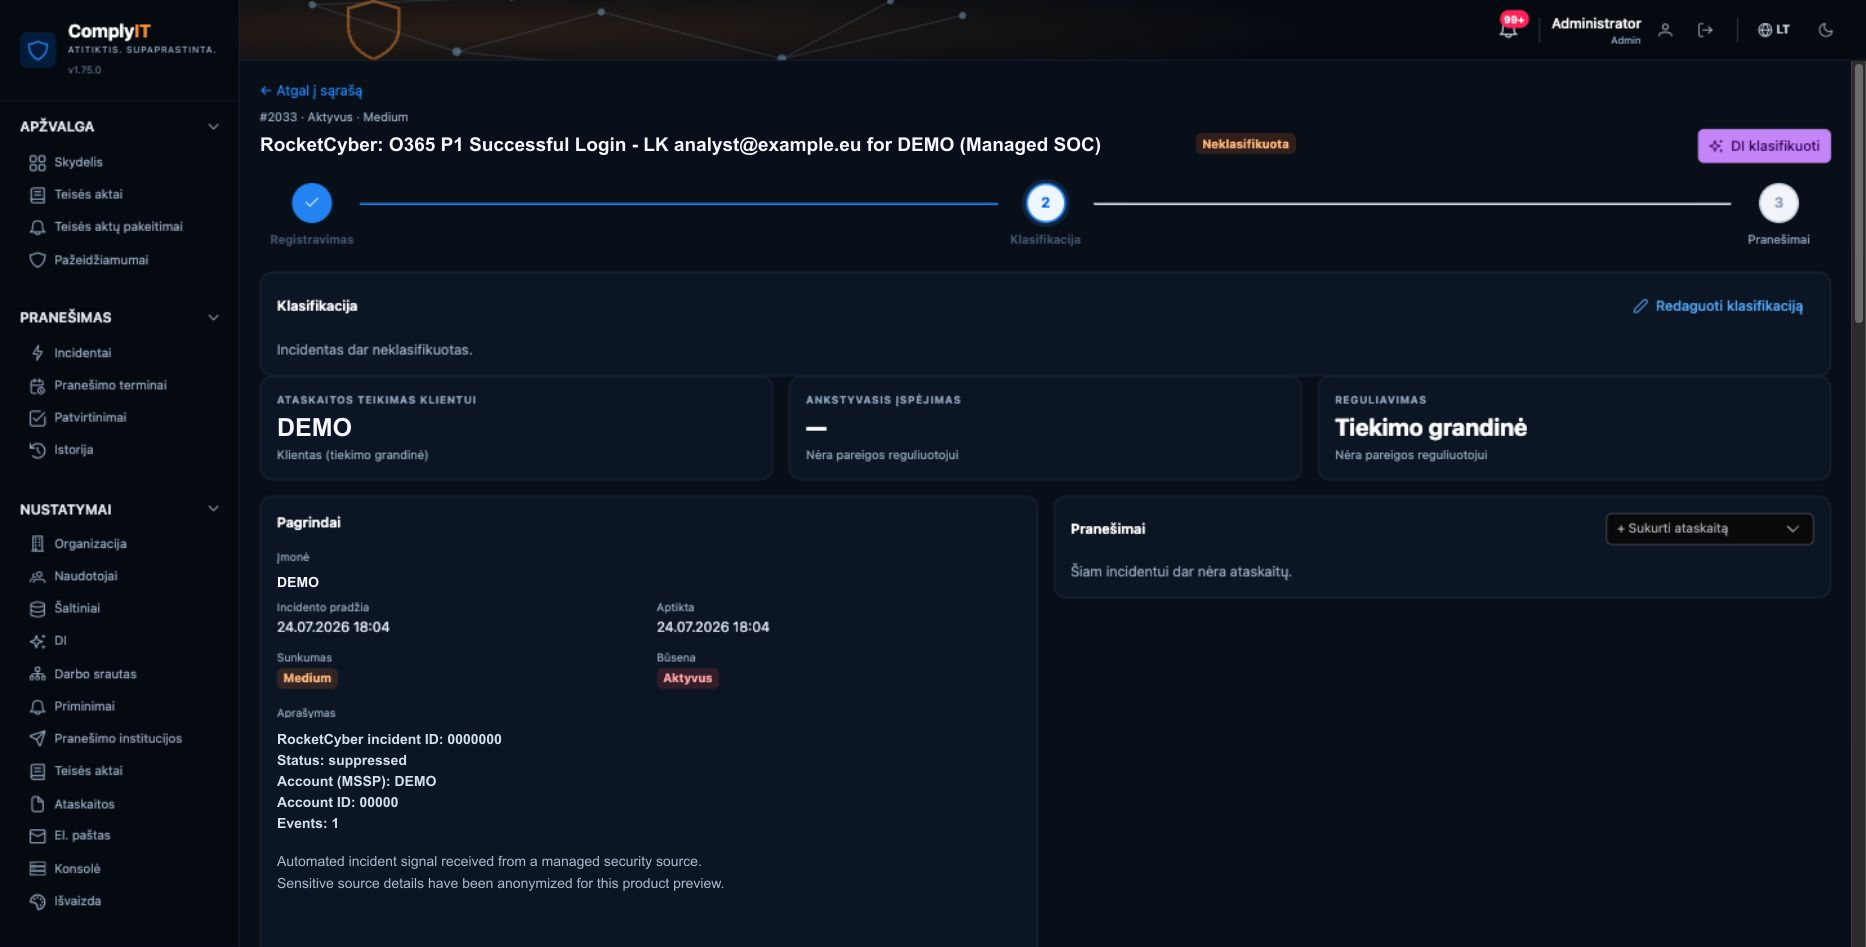
Saugumo komandos susiduria su išskaidytais signalais, besikeičiančiais teisės aktais ir griežtais terminais. ComplyIT šį sudėtingumą paverčia viena aiškia ir audituojama darbo eiga.
Rankinis sekimas lemia praleistus pranešimo terminus ir brangias pasekmes.
Išmanus valdymas ir įspėjimai leidžia matyti kiekvieną pranešimo terminą.
Keliose sistemose išbarstyta informacija apsunkina patikimą incidento atkūrimą.
Sujunkite saugumo įrankių duomenis į vieną valdomą incidento įrašą.
Skirtingi teisės aktai reikalauja skirtingų formatų ir sukelia klaidų.
Kurkite ataskaitas NIS2, GDPR, DORA, CRA ir nacionaliniams reikalavimams.
Klasifikavimo ir pranešimo klaidos sukuria atitikties riziką.
Pateikite tinkamai institucijai su patvirtinimais, audito seka ir kvitu.
Viena valdoma darbo eiga pakeičia išskaidytas priemones, rankinį terminų stebėjimą ir spėliojimą teikiant pranešimus.
Laikykitės NIS2, BDAR, DORA, CRA ir nacionalinių reikalavimų, net jiems keičiantis.
Išmanus stebėjimas, priminimai ir eskalavimas padeda laikytis visų 24 ir 72 valandų pranešimo terminų.
Sujunkite saugumo priemonių incidentų duomenis į vieną patikimą bylos įrašą.
Renkite ataskaitas priežiūros institucijoms su išsamiais įrodymais ir audito seka.
Suteikite saugumo ir atitikties komandoms, vadovybei bei auditoriams tinkamas peržiūras ir patvirtinimo teises.
Dirbtinis intelektas įvertina sunkumą, mastą ir pranešimo prievoles vos gavus incidentą.
Neatitiktis gali turėti didelių finansinių pasekmių ir pakenkti reputacijai.
Ankstyvieji perspėjimai ir pranešimai apie incidentus palieka mažai galimybių delsti.
NIS2, DORA, CRA, BDAR ir nacionalinės taisyklės persidengia.
Pasirengimas incidentams dabar yra nuolatinis veiklos gebėjimas.
Nuo pirmojo signalo iki galutinio pateikimo ComplyIT užtikrina kiekvieno sprendimo atsekamumą ir kiekvieno termino matomumą.
Importuokite incidentus iš SIEM, EDR, el. pašto ar rankinių pranešimų. ComplyIT sukuria nuoseklų bylos įrašą.
Cynet 360 Wazuh APIAI analizuoja poveikį, sunkumą ir reguliavimo apimtį bei paaiškina, kodėl apie incidentą gali reikėti pranešti.
Sukurkite struktūruotą, institucijai parengtą pranešimą ir išsaugokite visą audito seką.
Laiku Išsamus AudituojamasVienoje vietoje stebėkite Europos ir nacionalinius kibernetinio saugumo teisės aktus, oficialias gaires ir institucijų naujienas.
Direktyva (EU) 2022/2555
Saugokite jautrius incidentų duomenis Europos infrastruktūroje.
Valdykite, kas gali peržiūrėti, klasifikuoti, patvirtinti ir pateikti pranešimus.
Kiekvienas sprendimas, pakeitimas ir pateikimas registruojamas ir atsekamas.
Sujunkite saugumo šaltinius valdomomis, šifruotomis sąsajomis.
Tiksliniai rodiniai komandoms, pranešančioms apie incidentus saugiai, laiku ir pagrįstai.
Nuo aptikimo iki išsamaus incidento įrašo be pakartotinio duomenų įvedimo.
Valdykite terminus, patvirtinimus ir teikimą institucijoms vienoje aplinkoje.
Vykdykite NIS2, DORA ir sektoriaus pareigas su aiškiais įrodymais bei atsakomybe.
Matykite rizikos poveikį, pranešimų būseną ir pasirengimą be veiklos triukšmo.
Nustatykite procesą prieš kitam incidentui pradedant laiko skaičiavimą.
Kibernetinių incidentų pranešimas yra veiklos užduotis su atsakingais asmenimis ir įrodymų reikalavimais.
Trumpi terminai neleidžia kurti proceso jau vykstant incidentui.
Integracijos, vaidmenys, šablonai ir išbandyti patvirtinimai gerina kiekvieną būsimą atsaką.
Praneškite apie kibernetines grėsmes ir incidentus tinkamai nacionalinei institucijai kiekvienoje ES valstybėje narėje per vieną valdomą procesą.
ComplyIT pritaiko sąsają, kompetentingas institucijas ir pranešimų procesus šaliai, kurioje veikia jūsų organizacija.
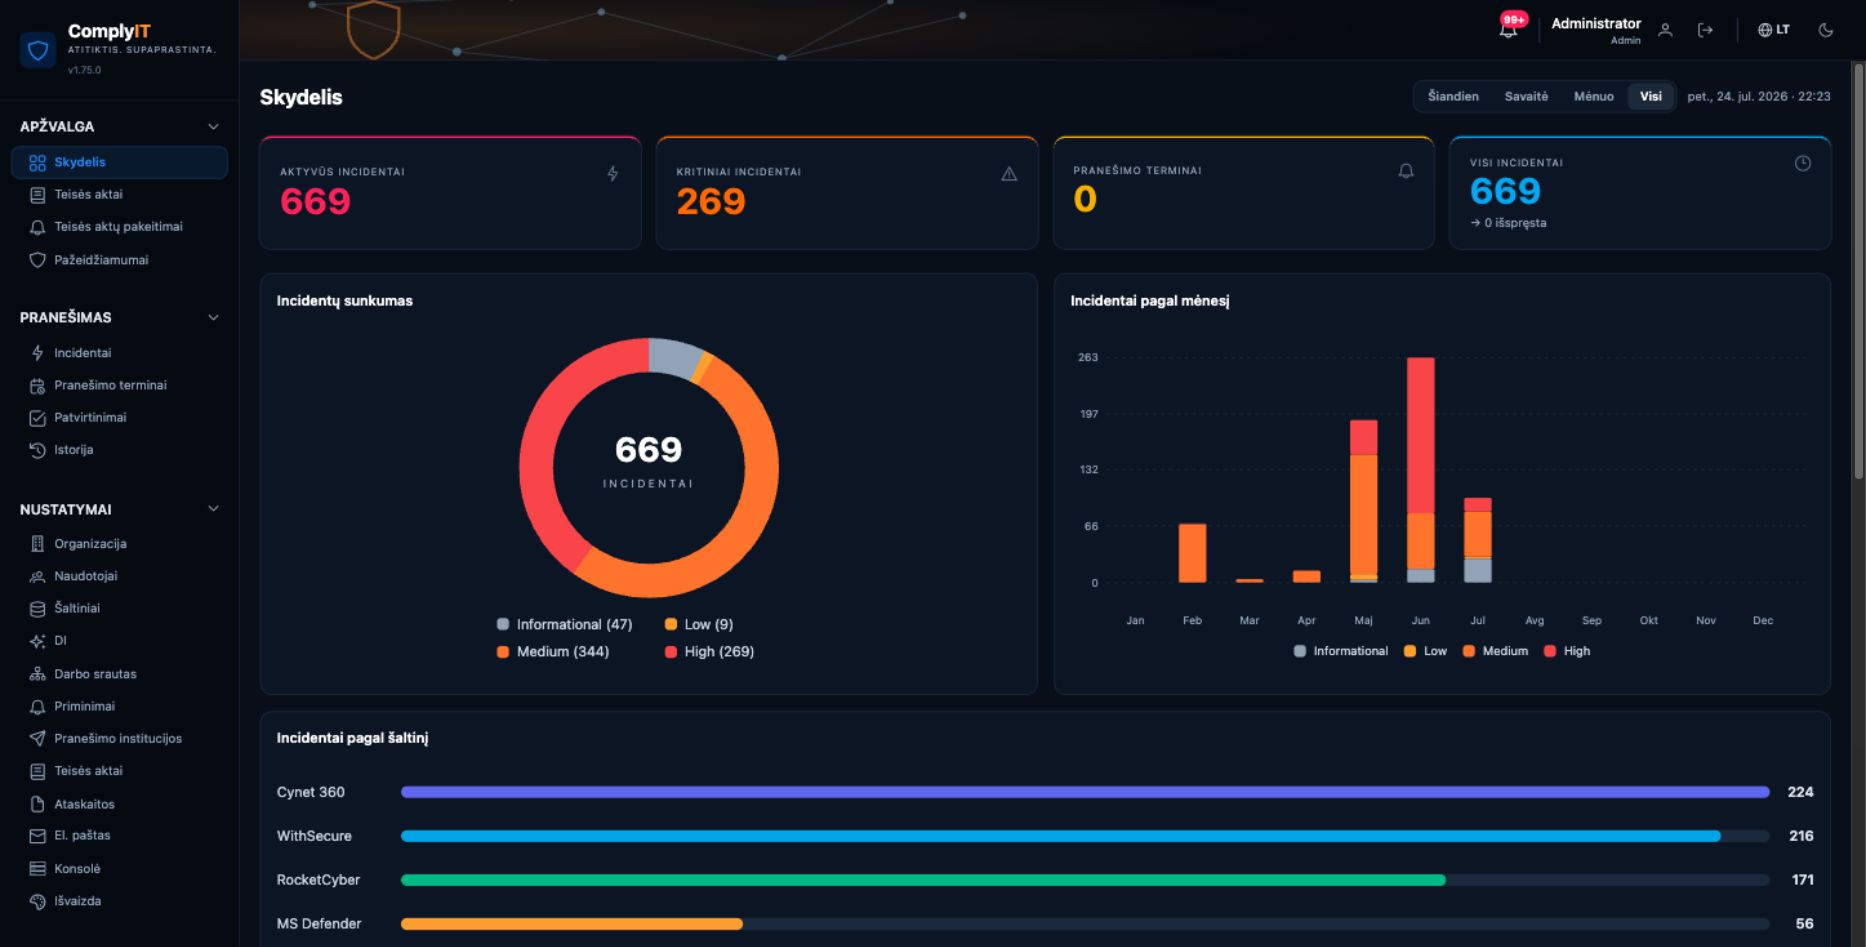
Pradėkite nemokamai, o augdami plėskite šaltinius, AI klasifikavimą ir palaikymą.
Ką komandos nori žinoti prieš pradėdamos naudoti ComplyIT.
ComplyIT palaiko NIS2 pranešimus ir CRA produktų atitiktį bei BDAR, DORA ir nacionalinių reikalavimų procesus. Turinys ir šablonai atnaujinami keičiantis reikalavimams.
ComplyIT jungia įprastas SIEM, EDR, MDR ir saugumo platformas bei API šaltinius. Duomenys sutelkiami į valdomą incidento įrašą.
ComplyIT apskaičiuoja ir rodo taikomus terminus bei eskaluoja priminimus atsakingiems asmenims. Pateikimas lieka aiškus ir audituojamas organizacijos sprendimas.
Duomenys laikomi vietinėje organizacijos aplinkoje, o šifruota atsarginė kopija — saugiame ES duomenų centre. Prieiga pagrįsta vaidmenimis ir visi veiksmai registruojami.
Taip. ComplyIT kuria konkrečioms institucijoms skirtas struktūras. Įgalioti naudotojai prieš patvirtinimą ir pateikimą prideda kontekstą, įrodymus ir dokumentus.
Pradėkite nuo nemokamo plano ir paverskite pranešimų teikimą valdomu, pakartojamu procesu.
Pradėkite nemokamą bandymą ↗Sužinokite, kaip ComplyIT sudėtingą ataskaitų teikimą paverčia aiškiu ir valdomu procesu.
Paprastai atsakome per vieną darbo dieną.