Scadenze di 24 / 72 ore mancate
Il monitoraggio manuale causa scadenze normative mancate e conseguenze costose.
ComplyIT usa l’AI per classificare gli incidenti informatici, mappare gli obblighi e guidare la segnalazione puntuale alle autorità nazionali.
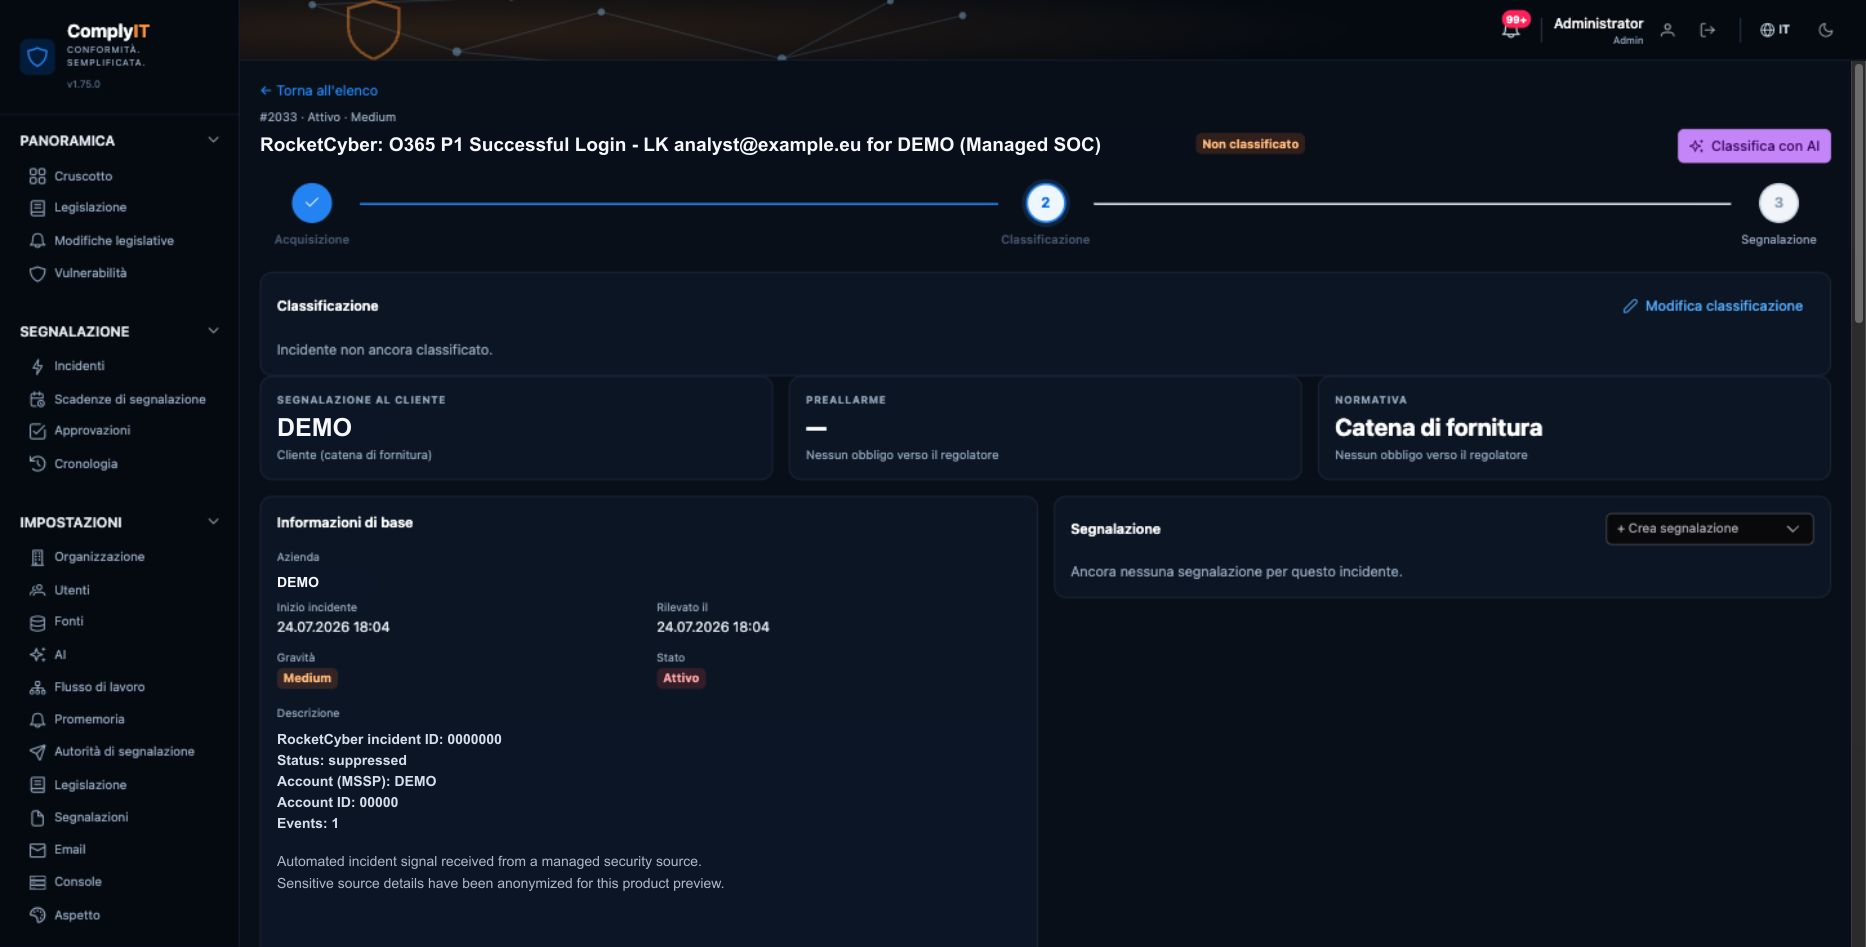
I team di sicurezza affrontano segnali frammentati, normative in evoluzione e scadenze rigorose. ComplyIT trasforma questa complessità in un unico flusso chiaro e verificabile.
Il monitoraggio manuale causa scadenze normative mancate e conseguenze costose.
Gestione intelligente e avvisi mantengono visibile ogni finestra di segnalazione.
Informazioni distribuite rallentano e rendono inaffidabile la ricostruzione dell’incidente.
Riunisci i dati degli strumenti di sicurezza in un unico fascicolo controllato.
Normative diverse richiedono formati diversi, creando confusione ed errori.
Genera rapporti strutturati per NIS2, GDPR, DORA, CRA e requisiti nazionali.
Errori di classificazione e segnalazione generano rischi di conformità.
Invia all’autorità corretta con approvazioni, audit trail e ricevuta di conferma.
Un unico processo controllato sostituisce strumenti frammentati, scadenze gestite manualmente e incertezze nelle segnalazioni.
Restate allineati a NIS2, GDPR, DORA, CRA e ai requisiti nazionali, anche quando cambiano.
Monitoraggio intelligente, promemoria ed escalation aiutano a rispettare ogni termine di segnalazione di 24 e 72 ore.
Riunite i dati sugli incidenti dei vostri strumenti di sicurezza in un unico fascicolo affidabile.
Generate report per le autorità di vigilanza con prove complete e tracciati di audit.
Offrite ai team di sicurezza e conformità, alla direzione e agli auditor le viste e i diritti di approvazione appropriati.
L’IA valuta gravità, portata e obblighi di segnalazione non appena viene ricevuto un incidente.
La mancata conformità può avere conseguenze finanziarie rilevanti e danneggiare la reputazione.
I preallarmi e le notifiche degli incidenti lasciano poco spazio ai ritardi.
NIS2, DORA, CRA, GDPR e le norme nazionali si sovrappongono.
La preparazione agli incidenti è ormai una capacità operativa permanente.
Dal primo segnale all’invio finale, ComplyIT rende ogni decisione tracciabile e ogni scadenza visibile.
Importa gli incidenti da SIEM, EDR, email o segnalazioni manuali. ComplyIT crea un registro coerente del caso.
Cynet 360 Wazuh APIL’AI analizza impatto, gravità e ambito normativo e spiega perché un incidente potrebbe dover essere segnalato.
Genera una segnalazione strutturata e pronta per il regolatore e conserva una traccia di audit completa.
Puntuale Completa VerificabileMonitora in un unico luogo la legislazione europea e nazionale sulla cybersicurezza, le linee guida ufficiali e gli aggiornamenti delle autorità.
Direttiva (EU) 2022/2555
Conserva i dati sensibili degli incidenti in infrastrutture europee.
Controlla chi può visualizzare, classificare, approvare e inviare le segnalazioni.
Ogni decisione, modifica e invio viene registrato ed è tracciabile.
Collega le fonti di sicurezza tramite interfacce controllate e cifrate.
Viste dedicate a tutti i team coinvolti in segnalazioni sicure, tempestive e documentabili.
Dalla rilevazione al fascicolo completo dell’incidente senza reinserire i dati.
Gestite scadenze, approvazioni e invii alle autorità in un unico spazio.
Soddisfate NIS2, DORA e gli obblighi di settore con prove e responsabilità chiare.
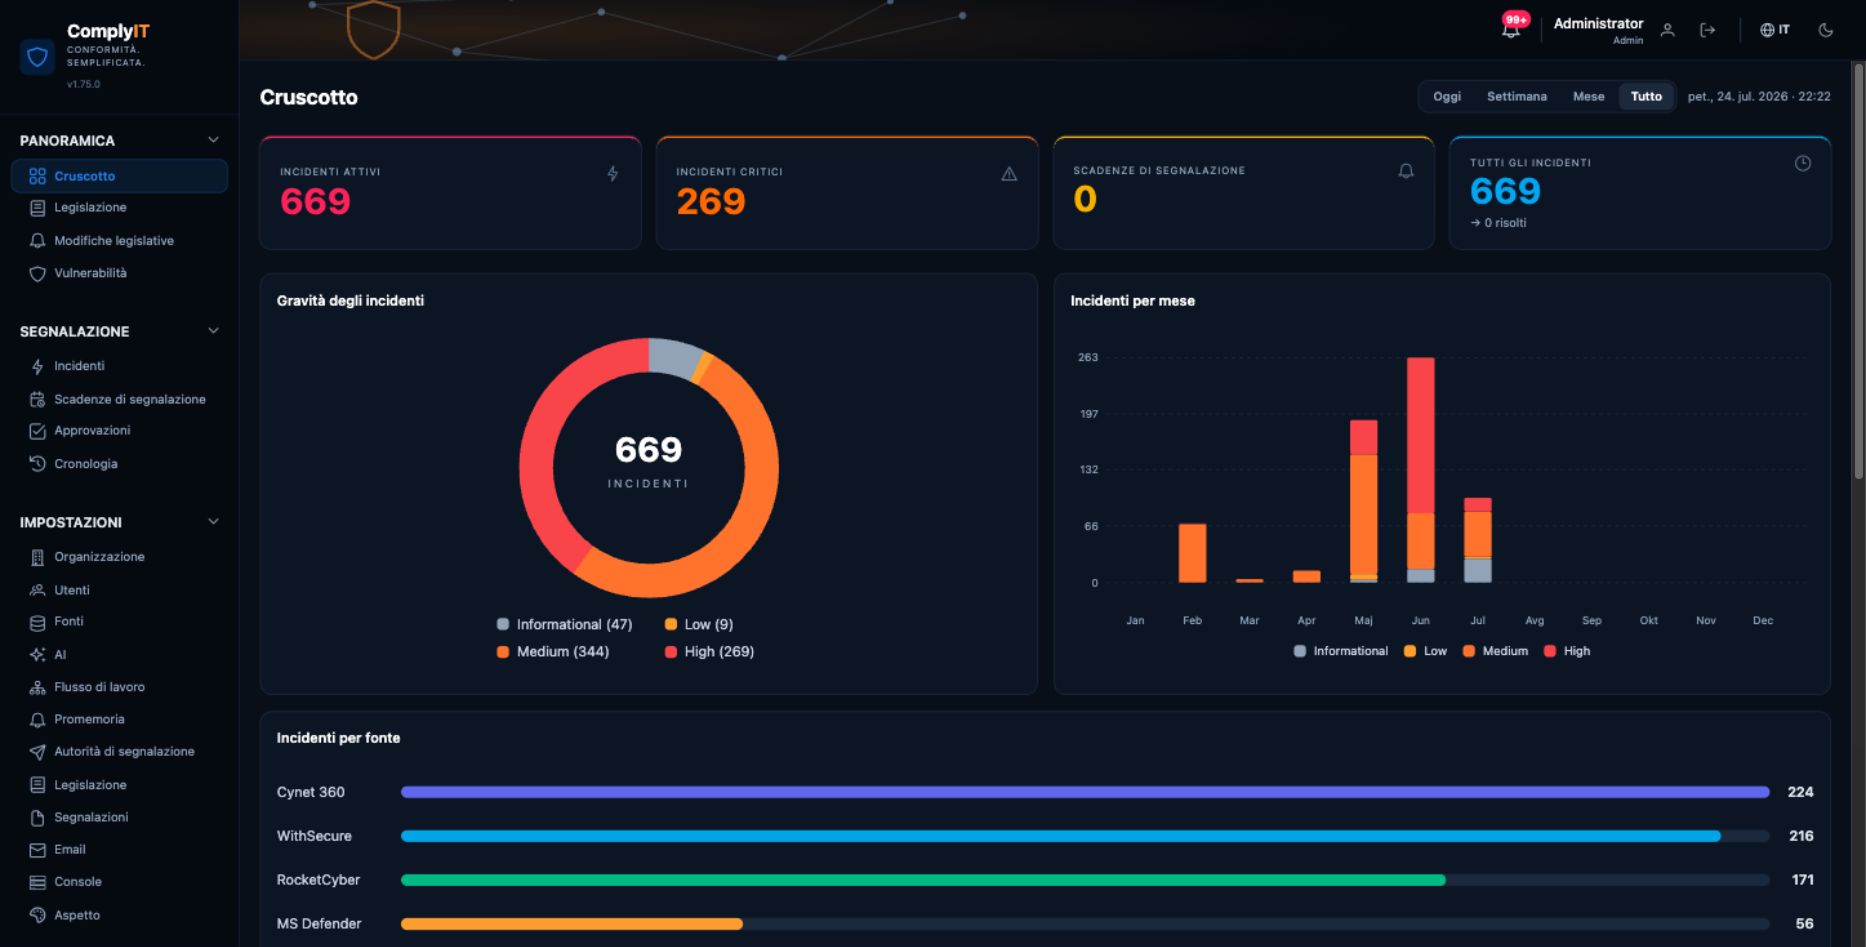
Visualizzate esposizione, stato delle segnalazioni e preparazione senza rumore operativo.
Definite il processo prima che il prossimo incidente avvii il conto alla rovescia.
Le segnalazioni cyber sono attività operative con responsabili e requisiti probatori.
Scadenze brevi non permettono di inventare il processo durante un incidente.
Integrazioni, ruoli, modelli e approvazioni collaudate migliorano ogni risposta futura.
Segnala minacce e incidenti informatici all’autorità nazionale competente in ogni Stato membro dell’UE attraverso un unico flusso guidato.
ComplyIT adatta l’interfaccia, le autorità competenti e i flussi di segnalazione al Paese in cui opera la vostra organizzazione.
Iniziate gratis, poi ampliate fonti, classificazione AI e supporto con la crescita.
Cosa desiderano sapere i team prima di iniziare con ComplyIT.
ComplyIT supporta le segnalazioni NIS2 e la conformità dei prodotti CRA, oltre ai processi per GDPR, DORA e requisiti nazionali. Contenuti e modelli seguono le modifiche normative.
ComplyIT collega le principali piattaforme SIEM, EDR, MDR e di sicurezza e le fonti API. I dati confluiscono in un fascicolo controllato dell’incidente.
ComplyIT calcola e mostra i termini pertinenti e attiva l’escalation dei promemoria ai responsabili. L’invio resta una decisione esplicita e verificabile dell’organizzazione.
Sono conservati localmente nell’ambiente dell’organizzazione, con un backup cifrato in un centro dati sicuro nell’UE. Gli accessi dipendono dai ruoli e tutte le attività sono registrate.
Sì. ComplyIT genera strutture specifiche per ogni autorità. Gli utenti autorizzati aggiungono contesto, prove e documenti prima dell’approvazione e dell’invio.
Iniziate con il piano gratuito e rendete le segnalazioni normative controllate e ripetibili.
Iniziate la prova gratuita ↗Scopri come ComplyIT trasforma una segnalazione complessa in un processo chiaro e controllato.
Di norma rispondiamo entro un giorno lavorativo.