Elmulasztott 24 / 72 órás határidők
A kézi követés határidő-mulasztáshoz és költséges következményekhez vezet.
A ComplyIT AI-val osztályozza a kiberincidenseket, feltérképezi a kötelezettségeket és időben eljuttatja a jelentést a nemzeti hatóságokhoz.
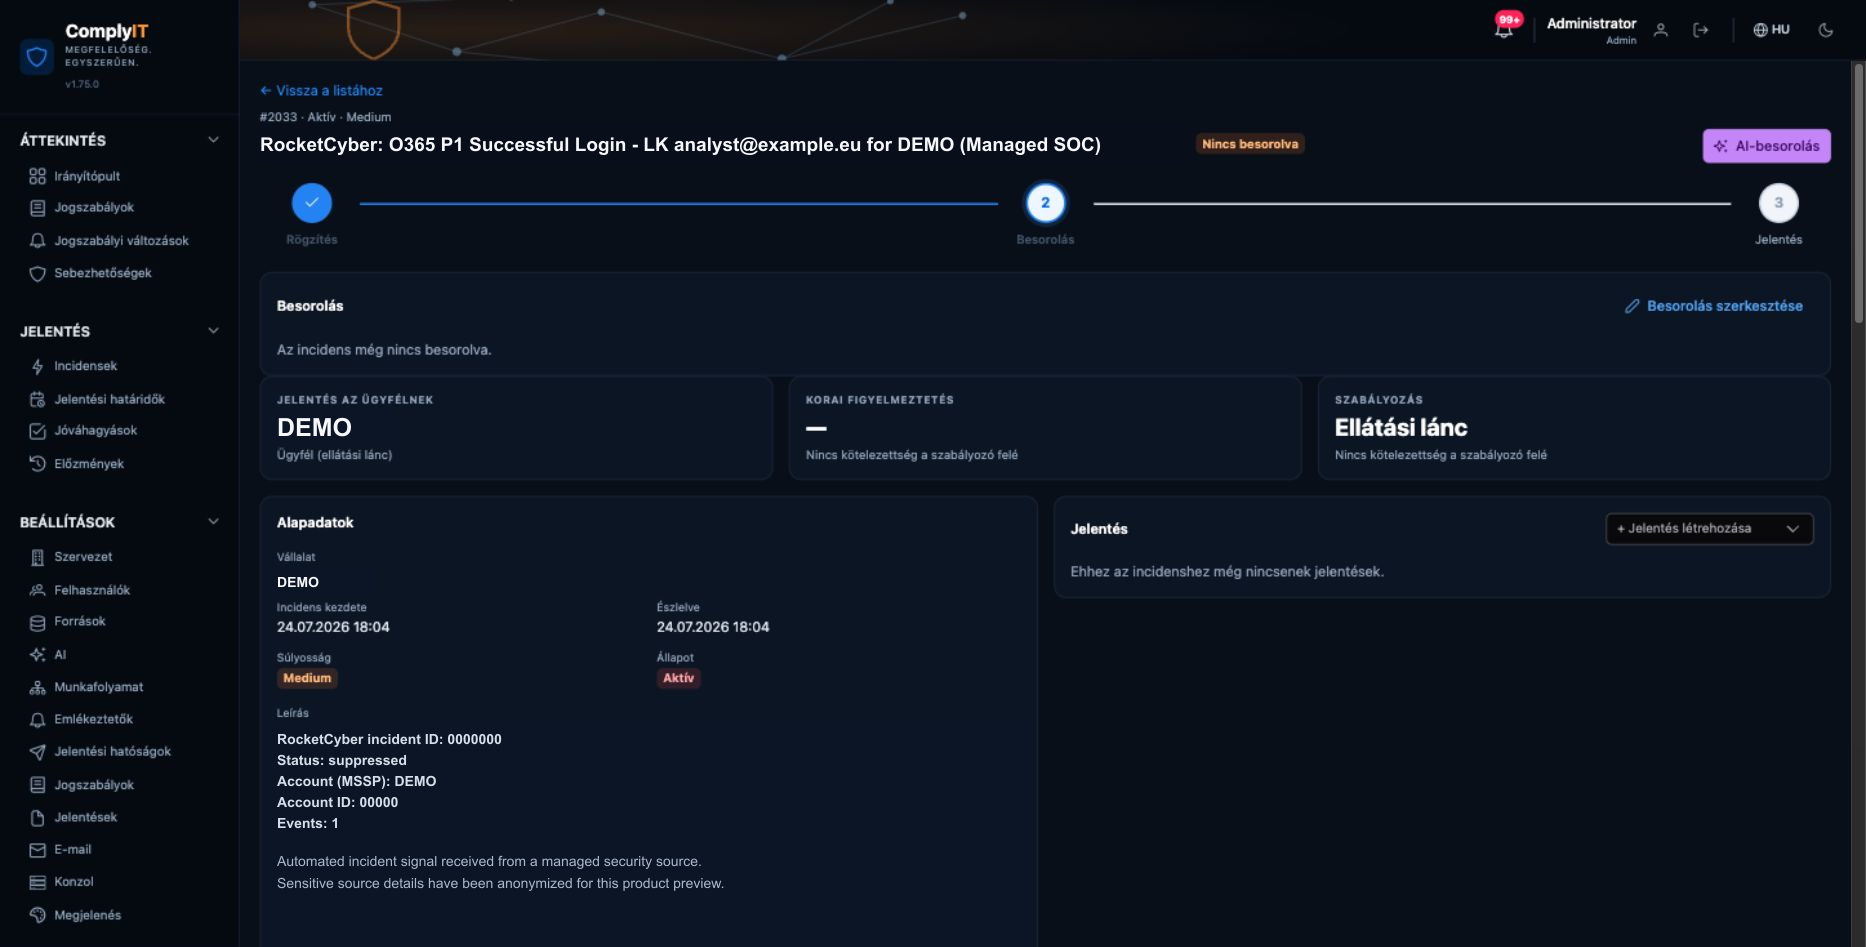
A biztonsági csapatok töredezett jelzésekkel, változó jogszabályokkal és szigorú határidőkkel dolgoznak. A ComplyIT mindezt egyetlen világos, ellenőrizhető munkafolyamatba rendezi.
A kézi követés határidő-mulasztáshoz és költséges következményekhez vezet.
Az intelligens kezelés és riasztások minden jelentési időablakot láthatóvá tesznek.
A több rendszerben szétszórt információ lassítja és bizonytalanná teszi a rekonstrukciót.
Egyesítse biztonsági eszközei adatait egy ellenőrzött ügyiratban.
Az eltérő szabályok eltérő formátumokat igényelnek, zavart és hibákat okozva.
Készítsen strukturált jelentést a NIS2, GDPR, DORA, CRA és nemzeti előírásokhoz.
Az osztályozási és jelentési hibák megfelelőségi kockázatokat teremtenek.
Küldje a megfelelő hatóságnak jóváhagyásokkal, auditnyommal és visszaigazolással.
Egyetlen ellenőrzött munkafolyamat váltja fel a széttagolt eszközöket, a határidők kézi követését és a találgatást a jelentésekben.
Kövesse a NIS2, GDPR, DORA, CRA és a nemzeti követelmények változásait.
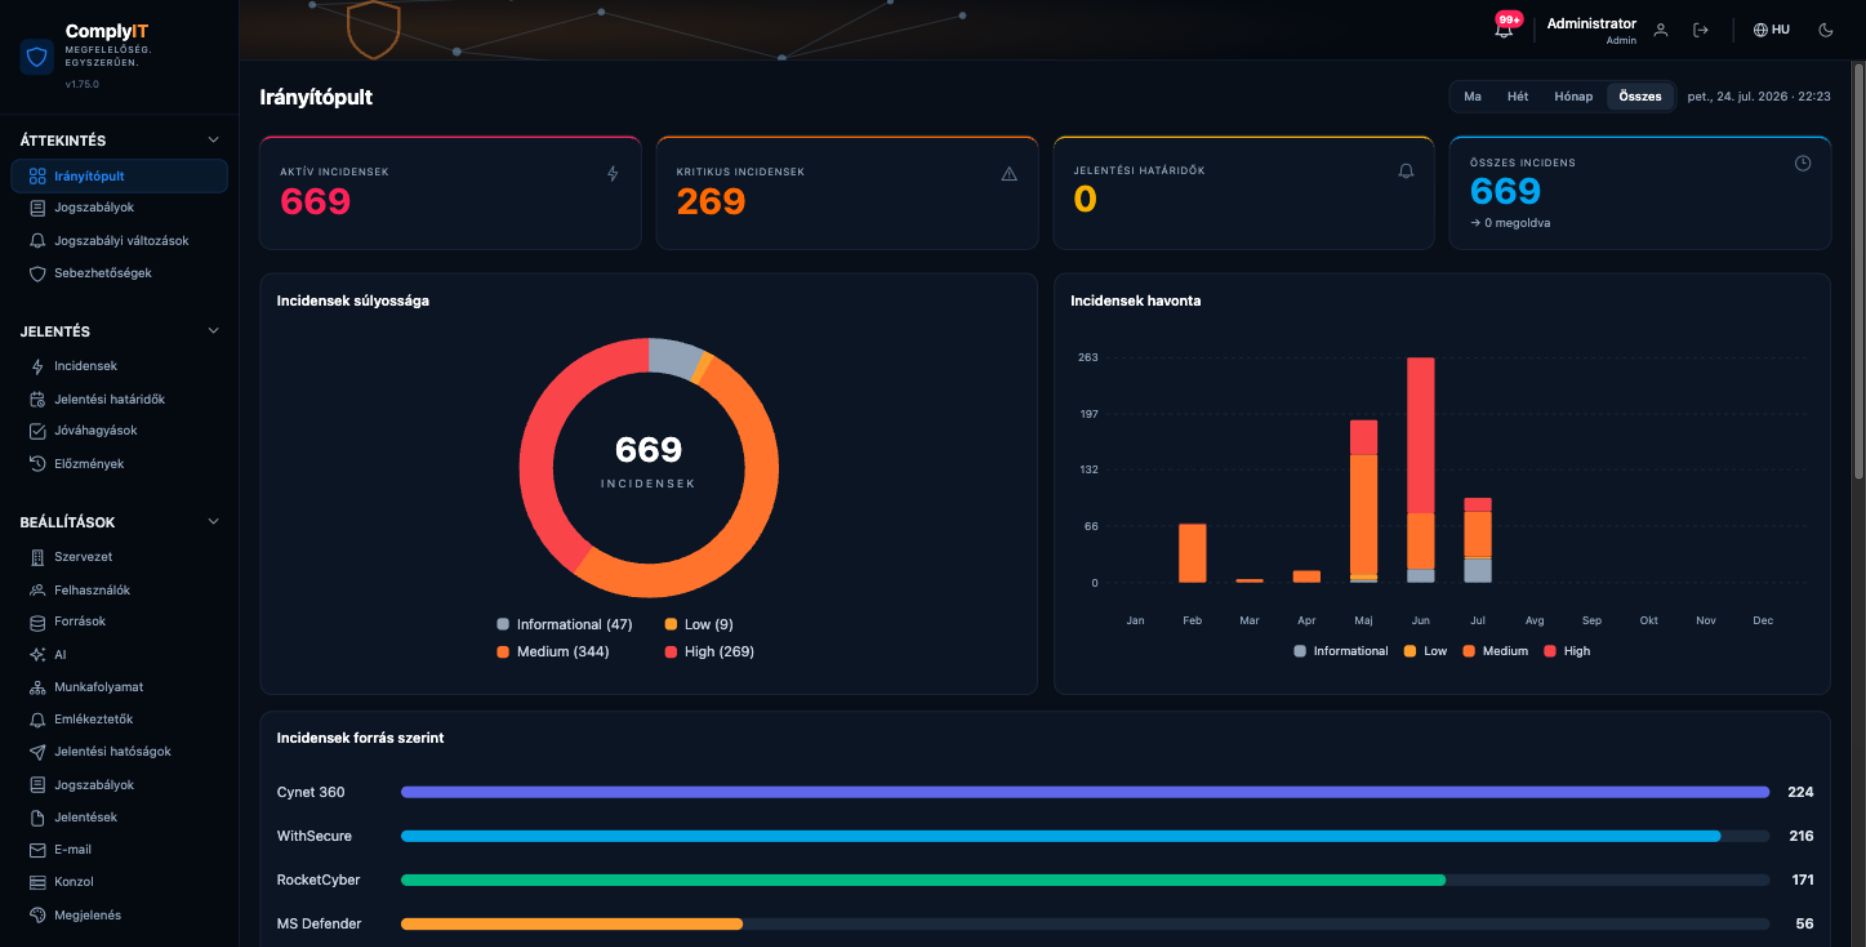
Az intelligens követés, az emlékeztetők és az eszkaláció segítenek betartani minden 24 és 72 órás jelentési határidőt.
Egyesítse a biztonsági eszközök incidensadatait egyetlen megbízható esetnyilvántartásban.
Készítsen jelentéseket a felügyeleti hatóságok számára teljes bizonyítékcsomaggal és auditnyomvonalakkal.
Biztosítsa a biztonsági és megfelelőségi csapatok, a vezetőség és az auditorok számára a megfelelő nézeteket és jóváhagyási jogokat.
A mesterséges intelligencia az incidens beérkezésekor azonnal felméri annak súlyosságát, hatókörét és a jelentési kötelezettségeket.
A meg nem felelés jelentős pénzügyi következményekkel és hírnévromlással járhat.
A korai figyelmeztetések és incidensbejelentések kevés teret hagynak a késlekedésnek.
A NIS2, DORA, CRA, GDPR és a nemzeti szabályok átfedik egymást.
Az incidensekre való felkészültség ma már folyamatos működési képesség.
Az első jelzéstől a végső benyújtásig a ComplyIT minden döntést nyomon követhetővé és minden határidőt láthatóvá tesz.
Fogadja az incidenseket SIEM-ből, EDR-ből, e-mailből vagy kézi bejelentésekből. A ComplyIT egységes ügyiratot hoz létre.
Cynet 360 Wazuh APIAz AI elemzi a hatást, a súlyosságot és a szabályozási kört, majd elmagyarázza, miért lehet az incidens bejelentésköteles.
Készítsen strukturált, hatósági benyújtásra kész jelentést, és őrizze meg a teljes ellenőrzési nyomvonalat.
Időben Teljes EllenőrizhetőKövesse egy helyen az európai és nemzeti kiberbiztonsági jogszabályokat, hivatalos útmutatókat és hatósági frissítéseket.
Irányelv (EU) 2022/2555
Az érzékeny incidensadatokat európai infrastruktúrában tartja.
Szabályozza, ki tekintheti meg, osztályozhatja, hagyhatja jóvá és nyújthatja be a jelentéseket.
Minden döntés, módosítás és benyújtás rögzített és visszakövethető.
Csatlakoztassa a biztonsági forrásokat ellenőrzött, titkosított interfészeken.
Célzott nézetek az incidenseket biztonságosan, időben és igazolhatóan jelentő csapatoknak.
Az észleléstől a teljes incidensnyilvántartásig ismételt adatbevitel nélkül.
Határidők, jóváhagyások és hatósági beadványok kezelése egy helyen.
Teljesítse a NIS2, DORA és ágazati kötelezettségeket egyértelmű bizonyítékokkal és felelősségekkel.
Kövesse a kitettséget, a jelentések állapotát és a felkészültséget működési zaj nélkül.
Határozza meg a folyamatot, mielőtt a következő incidens elindítja a visszaszámlálást.
A kiberjelentés működési feladat, felelősökkel és bizonyítási követelményekkel.
A rövid határidők nem engedik, hogy incidens közben találják ki a folyamatot.
Az integrációk, szerepek, sablonok és begyakorolt jóváhagyások javítják a későbbi reagálást.
Jelentse a kiberfenyegetéseket és incidenseket minden EU-tagállam megfelelő nemzeti hatóságának egyetlen irányított munkafolyamatban.
A ComplyIT a felületet, az illetékes hatóságokat és a jelentési folyamatokat ahhoz az országhoz igazítja, ahol a szervezet működik.
Kezdje ingyen, majd bővítse a forrásokat, az AI-osztályozást és a támogatást.
Amit a csapatok tudni szeretnének a ComplyIT bevezetése előtt.
A ComplyIT támogatja a NIS2-jelentéseket és a CRA-termékmegfelelőséget, valamint a GDPR, DORA és nemzeti követelmények folyamatait. A tartalmak és sablonok követik a változásokat.
A ComplyIT elterjedt SIEM-, EDR-, MDR- és biztonsági platformokat, valamint API-forrásokat kapcsol össze. Az adatok ellenőrzött incidensnyilvántartásba kerülnek.
A ComplyIT kiszámítja és megjeleníti a határidőket, és eszkalálja az emlékeztetőket a felelősöknek. A benyújtás a szervezet kifejezett, auditálható döntése marad.
Az adatok helyben, a szervezet környezetében vannak, titkosított biztonsági másolattal egy biztonságos uniós adatközpontban. A hozzáférés szerepköralapú, minden tevékenység naplózott.
Igen. A ComplyIT hatóságspecifikus struktúrákat készít. A jogosult felhasználók a jóváhagyás és benyújtás előtt kontextust, bizonyítékokat és dokumentumokat adhatnak hozzá.
Kezdje az ingyenes csomaggal, és tegye a jelentést ellenőrzött, megismételhető folyamattá.
Ingyenes próba indítása ↗Nézze meg, hogyan teszi a ComplyIT az összetett jelentést világos, ellenőrzött folyamattá.
Általában egy munkanapon belül válaszolunk.