Propušteni rokovi od 24 / 72 sata
Ručno praćenje dovodi do propuštenih regulatornih rokova i skupih posljedica.
ComplyIT koristi AI za klasifikaciju kibernetičkih incidenata, mapiranje obveza i pravodobno izvješćivanje nacionalnim tijelima.
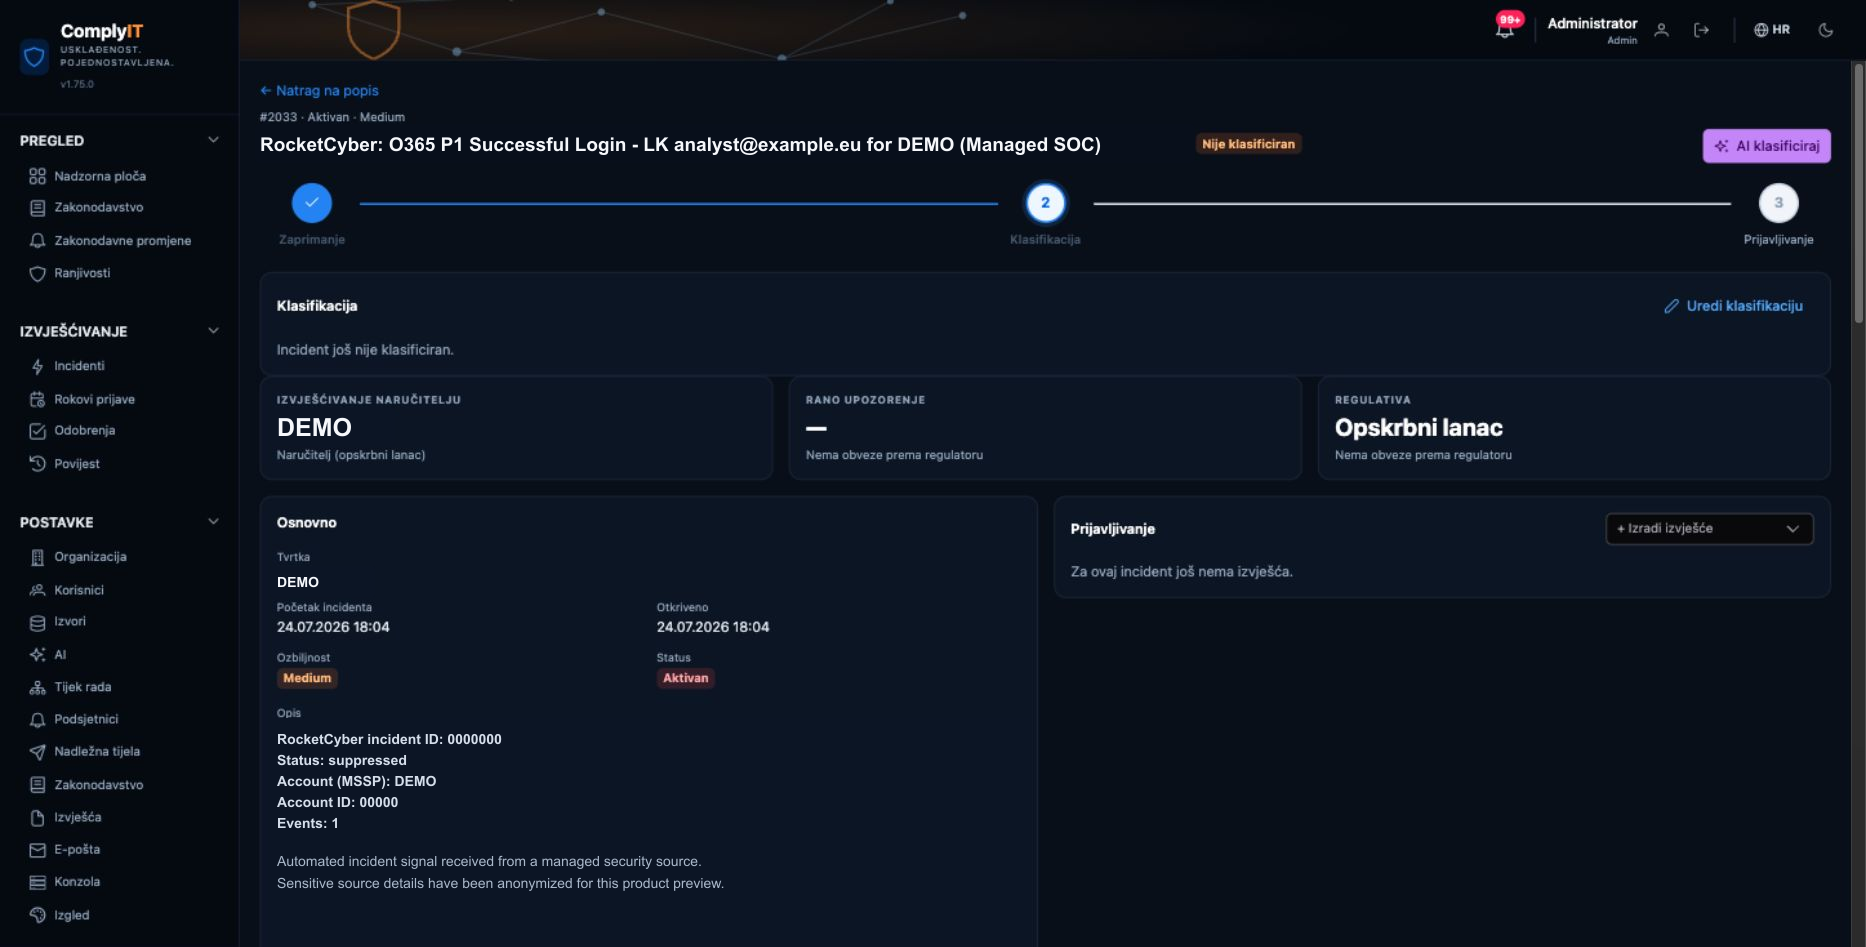
Sigurnosni timovi suočavaju se s rascjepkanim signalima, promjenjivim propisima i strogim rokovima. ComplyIT tu složenost pretvara u jedan jasan i provjerljiv tijek rada.
Ručno praćenje dovodi do propuštenih regulatornih rokova i skupih posljedica.
Pametno upravljanje rokovima i upozorenja drže svaki rok vidljivim.
Podaci u više sustava usporavaju i otežavaju pouzdanu rekonstrukciju incidenta.
Povežite podatke iz postojećih sigurnosnih alata u jedan kontrolirani zapis.
Različiti propisi zahtijevaju različite formate te stvaraju zabunu i pogreške.
Izradite strukturirana izvješća za NIS2, GDPR, DORA, CRA i nacionalne zahtjeve.
Pogreške u klasifikaciji i izvješćivanju stvaraju rizike za usklađenost.
Pošaljite nadležnom tijelu uz odobrenja, potpun revizijski trag i potvrdu.
Jedan kontrolirani postupak zamjenjuje nepovezane alate, ručno praćenje rokova i nagađanje pri prijavljivanju.
Ostanite usklađeni s NIS2, GDPR-om, DORA-om, CRA-om i nacionalnim zahtjevima, čak i kada se mijenjaju.
Pametno praćenje, podsjetnici i eskalacije pomažu poštovati svaki rok za prijavu od 24 i 72 sata.
Objedinite podatke o incidentima iz sigurnosnih alata u jedan pouzdan zapis.
Izradite izvješća za regulatore s potpunim dokazima i revizijskim tragovima.
Sigurnosnim timovima, stručnjacima za usklađenost, upravi i revizorima osigurajte odgovarajući prikaz i prava odobravanja.
Umjetna inteligencija odmah po primitku incidenta procjenjuje ozbiljnost, opseg i obveze prijavljivanja.
Neusklađenost može imati značajne financijske posljedice i narušiti ugled.
Rana upozorenja i prijave incidenata ostavljaju malo prostora za odgodu.
NIS2, DORA, CRA, GDPR i nacionalni propisi međusobno se preklapaju.
Spremnost za incidente sada je trajna operativna sposobnost.
Od prvog signala do konačne prijave ComplyIT čini svaku odluku sljedivom, a svaki rok vidljivim.
Uvezite incidente iz SIEM-a, EDR-a, e-pošte ili ručnih prijava. ComplyIT stvara dosljedan zapis predmeta.
Cynet 360 Wazuh APIAI analizira učinak, ozbiljnost i regulatorni opseg te objašnjava zašto bi incident mogao biti prijavljiv.
Izradite strukturirano izvješće spremno za regulatora i sačuvajte potpun revizijski trag.
Na vrijeme Potpuno ProvjerljivoPratite europsko i nacionalno zakonodavstvo, službene smjernice i obavijesti nadležnih tijela na jednom mjestu.
Direktiva (EU) 2022/2555
Čuvajte osjetljive podatke o incidentima unutar europske infrastrukture.
Kontrolirajte tko može pregledavati, klasificirati, odobravati i slati izvješća.
Svaka odluka, izmjena i predaja bilježi se i može se pratiti.
Povežite sigurnosne izvore putem kontroliranih, šifriranih sučelja.
Namjenski prikazi za sve timove uključene u sigurno, pravodobno i dokazivo prijavljivanje incidenata.
Od otkrivanja do potpunog zapisa incidenta bez ponovnog unosa podataka.
Upravljajte rokovima, odobrenjima i prijavama regulatorima u jednom radnom prostoru.
Ispunite obveze NIS2, DORA i sektorske zahtjeve uz jasne dokaze i odgovornosti.
Pratite izloženost, status prijava i spremnost bez operativnog šuma.
Uredite postupak prijavljivanja prije nego sljedeći incident pokrene odbrojavanje.
Prijavljivanje kibernetičkih incidenata operativna je obveza s odgovornim osobama i potrebnim dokazima.
Kratki rokovi ne ostavljaju vremena za osmišljavanje postupka tijekom incidenta.
Integracije, uloge, predlošci i uvježbana odobrenja poboljšavaju svaki sljedeći odgovor.
Prijavite kibernetičke prijetnje i incidente odgovarajućem nacionalnom regulatornom tijelu u svakoj državi članici EU-a kroz jedan vođeni proces.
ComplyIT prilagođava sučelje, nadležna tijela i tijekove prijavljivanja državi u kojoj vaša organizacija posluje.
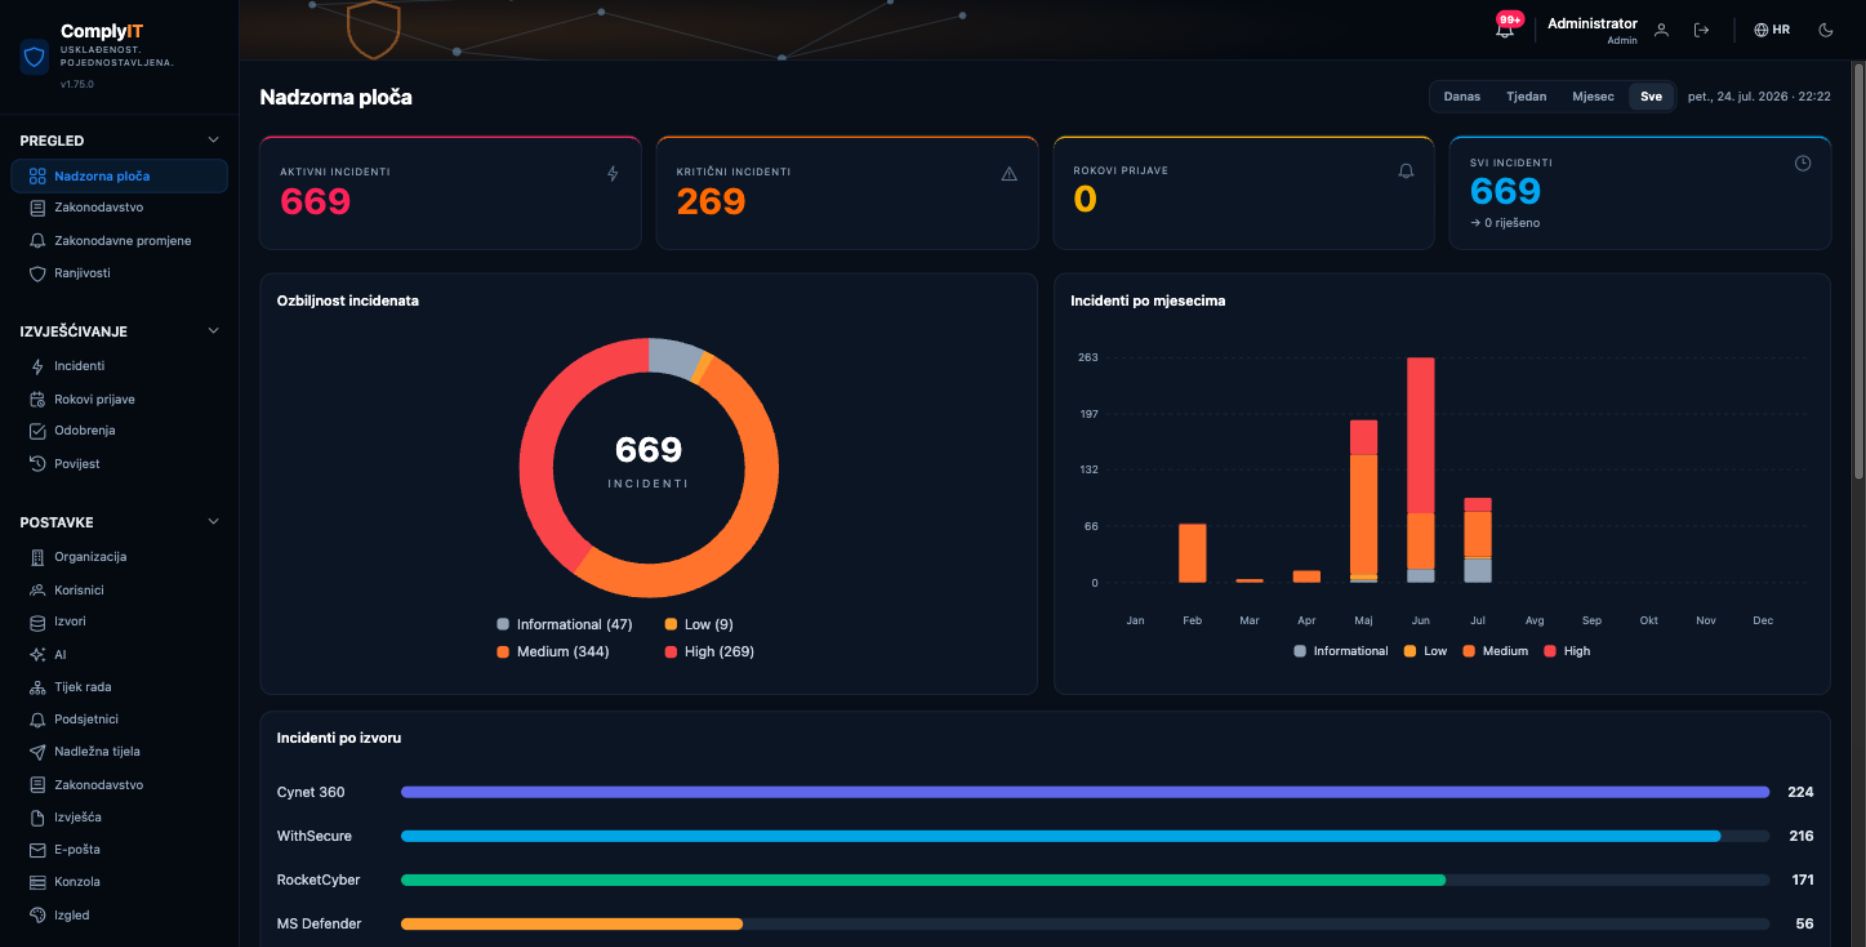
Počnite besplatno, a zatim proširite izvore, AI klasifikaciju i podršku kako rastete.
Što timovi žele znati prije početka korištenja ComplyIT-a.
ComplyIT podržava prijavljivanje incidenata prema NIS2 i usklađenost proizvoda prema CRA, kao i postupke za GDPR, DORA i nacionalne zahtjeve. Sadržaj i predlošci održavaju se u skladu s promjenama.
ComplyIT povezuje uobičajene SIEM, EDR, MDR i sigurnosne platforme te izvore putem API-ja. Podaci se objedinjuju u kontrolirani zapis incidenta.
ComplyIT izračunava i prikazuje relevantne rokove te eskalira podsjetnike odgovornima. Predaja ostaje izričita i revizijski sljediva odluka organizacije.
Podaci se pohranjuju lokalno u okruženju organizacije, a šifrirana sigurnosna kopija u sigurnom podatkovnom centru u EU-u. Pristup je prema ulogama i sve se aktivnosti bilježe.
Da. ComplyIT izrađuje strukture za pojedina tijela. Ovlašteni korisnici prije odobrenja i predaje dodaju kontekst, dokaze i dokumentaciju.
Počnite s besplatnim paketom i pretvorite regulatorno prijavljivanje u kontroliran, ponovljiv postupak.
Započnite besplatno probno razdoblje ↗Pogledajte kako ComplyIT složeno izvješćivanje pretvara u jasan i kontroliran proces.
Obično odgovaramo unutar jednog radnog dana.