Délais de 24 h / 72 h dépassés
Le suivi manuel entraîne des échéances manquées et une exposition coûteuse.
ComplyIT utilise l’IA pour classifier les cyberincidents, identifier les obligations et guider leur notification aux autorités nationales dans les délais.
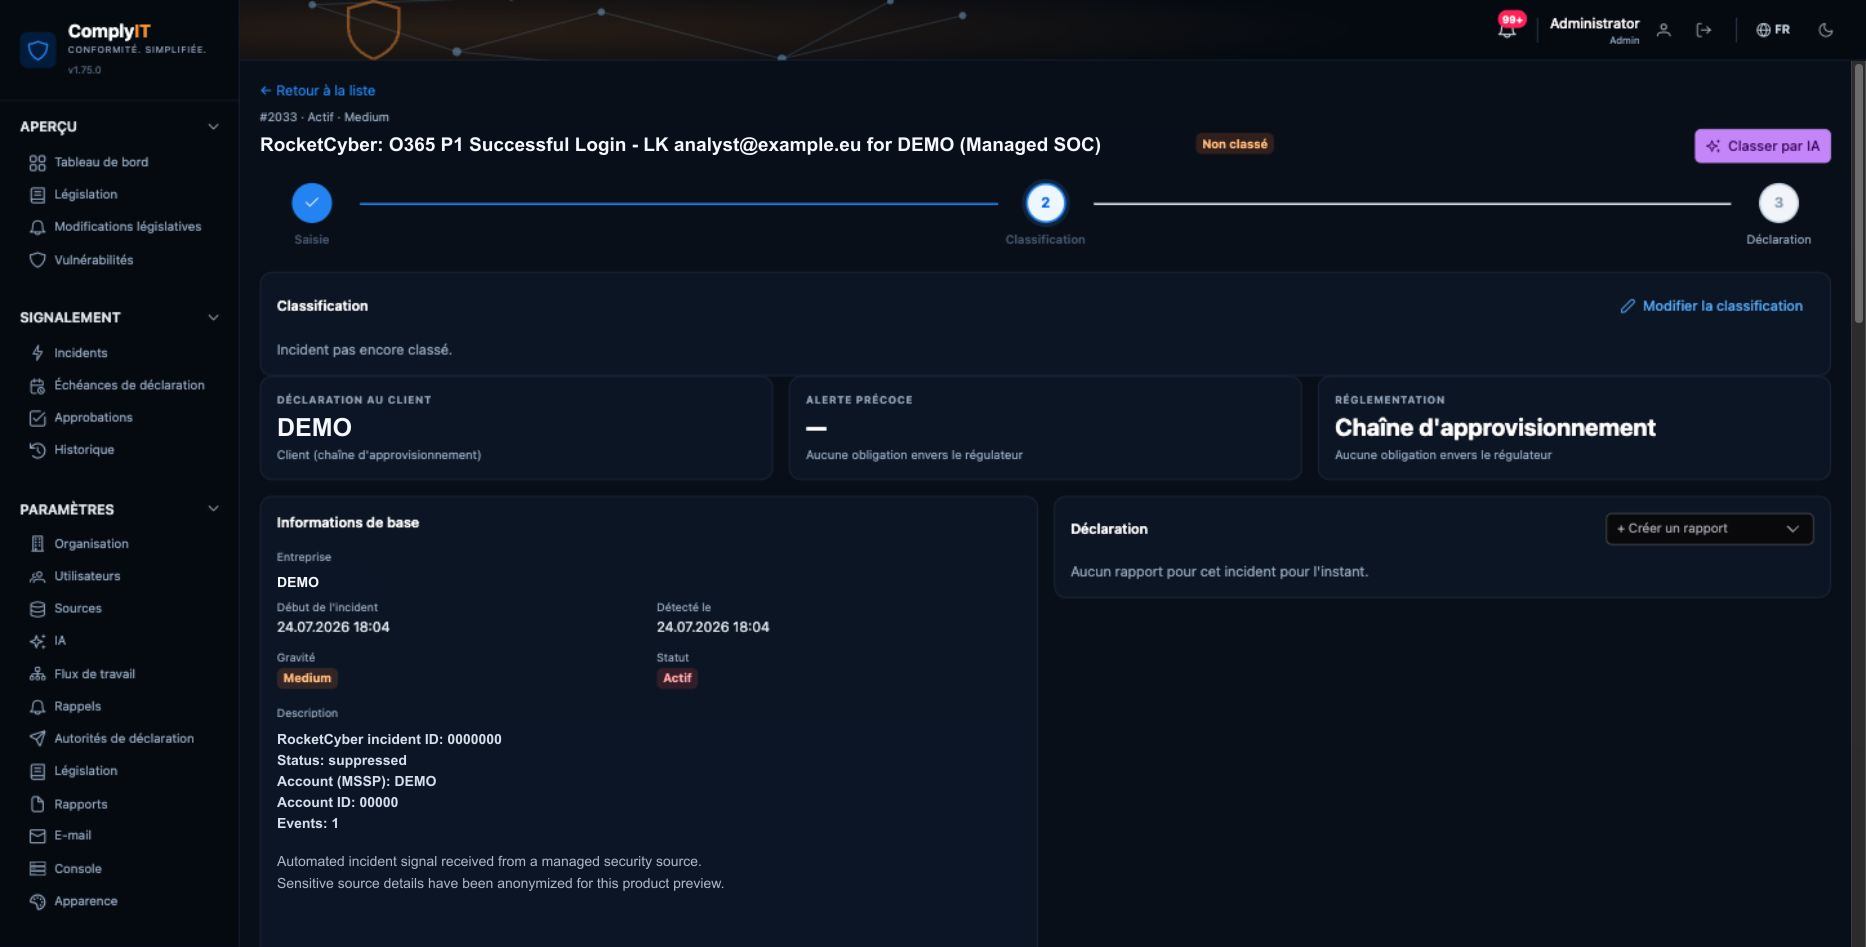
Les équipes de sécurité font face à des signaux fragmentés, une législation changeante et des délais stricts. ComplyIT transforme cette complexité en un flux unique, clair et auditable.
Le suivi manuel entraîne des échéances manquées et une exposition coûteuse.
Une gestion intelligente et des alertes gardent chaque délai sous contrôle.
Des informations dispersées ralentissent et fragilisent la reconstitution de l’incident.
Réunissez les données de vos outils de sécurité dans un dossier maîtrisé.
Chaque réglementation impose son format, source de confusion et d’erreurs.
Générez des rapports structurés pour NIS2, RGPD, DORA, CRA et les exigences nationales.
Les erreurs de classification et de notification créent des risques de non-conformité.
Transmettez à la bonne autorité avec validations, piste d’audit et accusé de réception.
Un processus maîtrisé remplace les outils fragmentés, le suivi manuel des délais et les incertitudes de notification.
Restez en conformité avec NIS2, le RGPD, DORA, le CRA et les exigences nationales, même lorsqu’ils évoluent.
Le suivi intelligent, les rappels et l’escalade vous aident à respecter chaque délai de notification de 24 et 72 heures.
Regroupez les données d’incident de vos outils de sécurité dans un dossier unique et fiable.
Produisez des rapports pour les autorités de contrôle avec des preuves complètes et des pistes d’audit.
Donnez aux équipes de sécurité et de conformité, à la direction et aux auditeurs les vues et droits d’approbation adaptés.
L’IA évalue la gravité, le périmètre et les obligations de notification dès réception d’un incident.
La non-conformité peut avoir des conséquences financières importantes et nuire à la réputation.
Les alertes précoces et les notifications d’incident laissent peu de place au retard.
NIS2, DORA, CRA, RGPD et les règles nationales se recoupent.
La préparation aux incidents est désormais une capacité opérationnelle permanente.
Du premier signal à la soumission finale, ComplyIT assure la traçabilité de chaque décision et la visibilité de chaque échéance.
Importez les incidents depuis votre SIEM, EDR, messagerie ou vos signalements manuels. ComplyIT crée un dossier cohérent.
Cynet 360 Wazuh APIL’IA analyse l’impact, la gravité et le périmètre réglementaire, puis explique pourquoi l’incident peut devoir être signalé.
Générez un signalement structuré, prêt pour le régulateur, et conservez une piste d’audit complète.
Dans les délais Complet AuditableSuivez au même endroit la législation européenne et nationale en cybersécurité, les orientations officielles et les mises à jour des autorités.
Directive (EU) 2022/2555
Conservez les données sensibles d’incident dans une infrastructure européenne.
Contrôlez qui peut consulter, classifier, approuver et soumettre les signalements.
Chaque décision, modification et soumission est enregistrée et traçable.
Connectez les sources de sécurité via des interfaces contrôlées et chiffrées.
Des vues ciblées pour toutes les équipes chargées de notifications sûres, ponctuelles et justifiables.
Passez de la détection à un dossier d’incident complet sans ressaisie.
Gérez délais, validations et notifications aux autorités dans un espace unique.
Respectez NIS2, DORA et les obligations sectorielles avec des preuves et responsabilités claires.
Suivez l’exposition, les notifications et la préparation sans surcharge opérationnelle.
Définissez votre processus avant que le prochain incident ne lance le compte à rebours.
La notification cyber est une tâche opérationnelle avec des responsables et des exigences de preuve.
Les délais courts ne permettent pas d’inventer un processus pendant un incident.
Intégrations, rôles, modèles et validations répétées améliorent chaque réponse future.
Signalez les cybermenaces et incidents à l’autorité nationale compétente dans chaque État membre de l’UE grâce à un seul processus guidé.
ComplyIT adapte l’interface, les autorités compétentes et les processus de notification au pays dans lequel votre organisation opère.
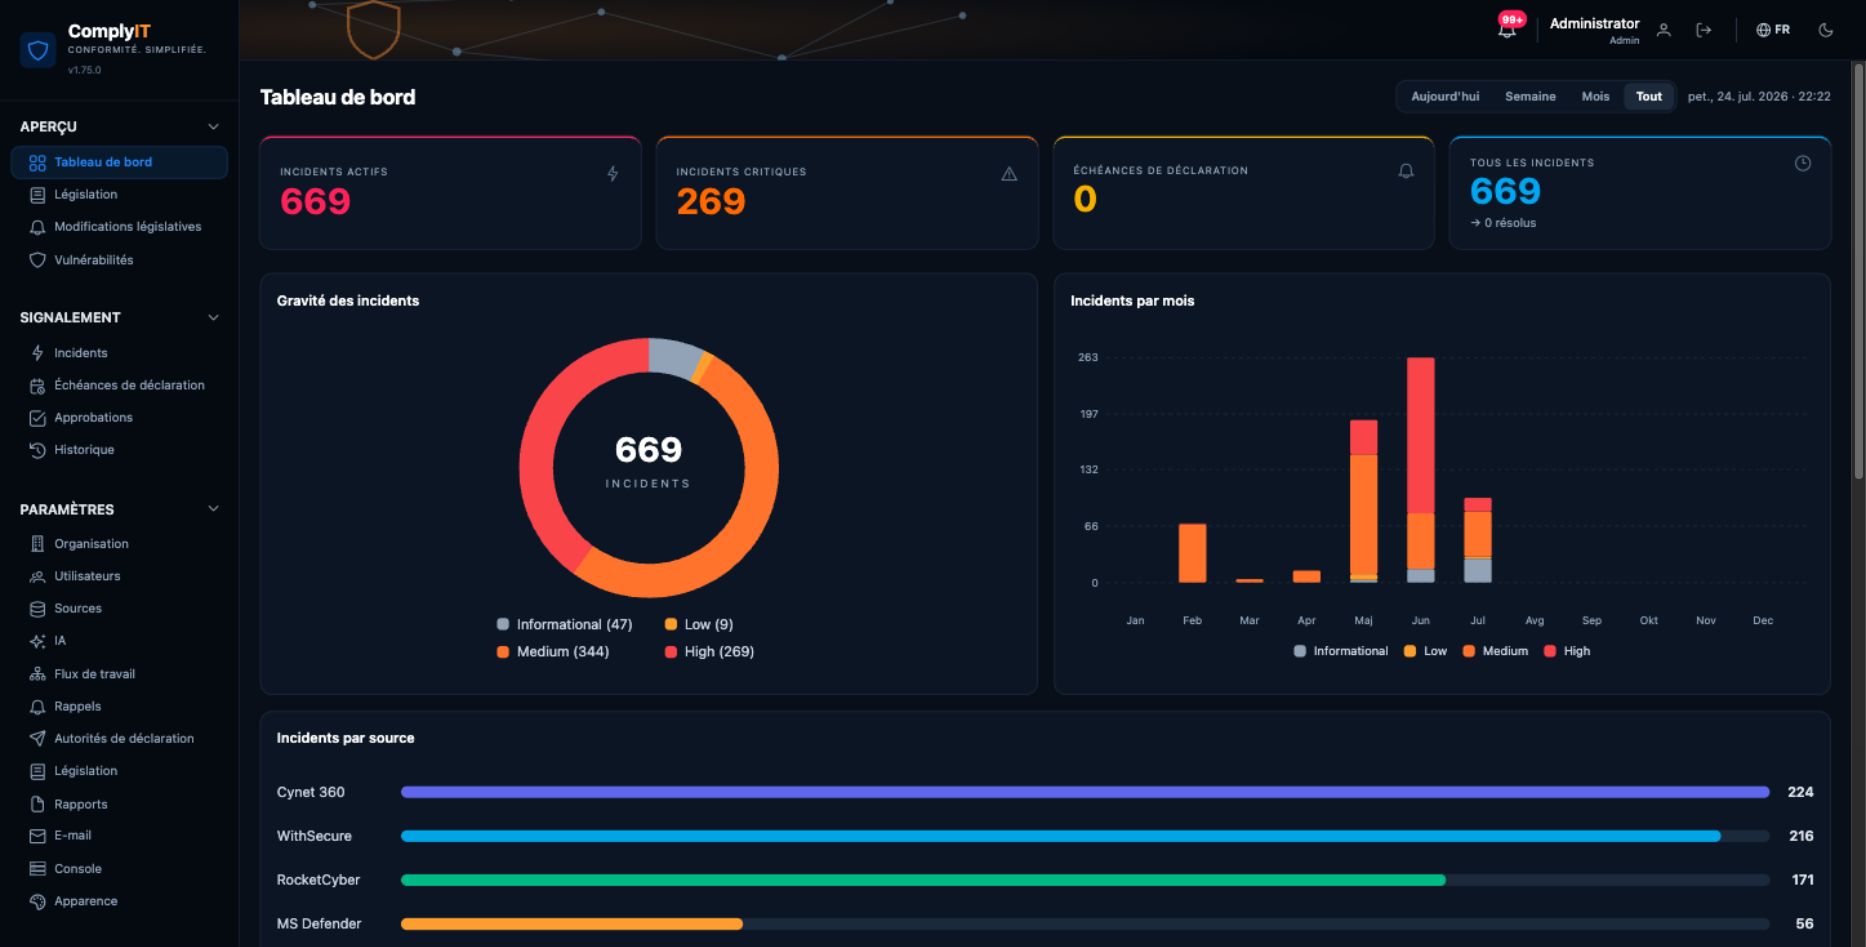
Commencez gratuitement, puis développez les sources, la classification IA et l’assistance selon vos besoins.
Ce que les équipes souhaitent savoir avant de commencer avec ComplyIT.
ComplyIT couvre les notifications NIS2 et la conformité produit CRA, ainsi que les processus RGPD, DORA et les exigences nationales. Contenus et modèles suivent leur évolution.
ComplyIT relie les plateformes SIEM, EDR, MDR et de sécurité courantes, ainsi que les sources API. Les données alimentent un dossier d’incident maîtrisé.
ComplyIT calcule et affiche les délais pertinents, puis transmet les rappels aux responsables selon l’escalade prévue. L’envoi reste une décision explicite et traçable de l’organisation.
Elles sont conservées localement dans votre environnement, avec une sauvegarde chiffrée dans un centre de données sécurisé de l’UE. Les accès sont liés aux rôles et toutes les activités sont tracées.
Oui. ComplyIT génère des structures propres à chaque autorité. Les utilisateurs habilités ajoutent contexte, preuves et documents avant validation et envoi.
Commencez avec l’offre gratuite et rendez les notifications réglementaires maîtrisées et reproductibles.
Démarrer votre essai gratuit ↗Découvrez comment ComplyIT transforme une notification complexe en processus clair et maîtrisé.
Nous répondons généralement sous un jour ouvré.