Myöhästyneet 24 / 72 tunnin määräajat
Manuaalinen seuranta johtaa raportointiaikojen ylityksiin ja kalliisiin seurauksiin.
ComplyIT hyödyntää tekoälyä kyberpoikkeamien luokitteluun, velvoitteiden tunnistamiseen ja oikea-aikaiseen viranomaisraportointiin.
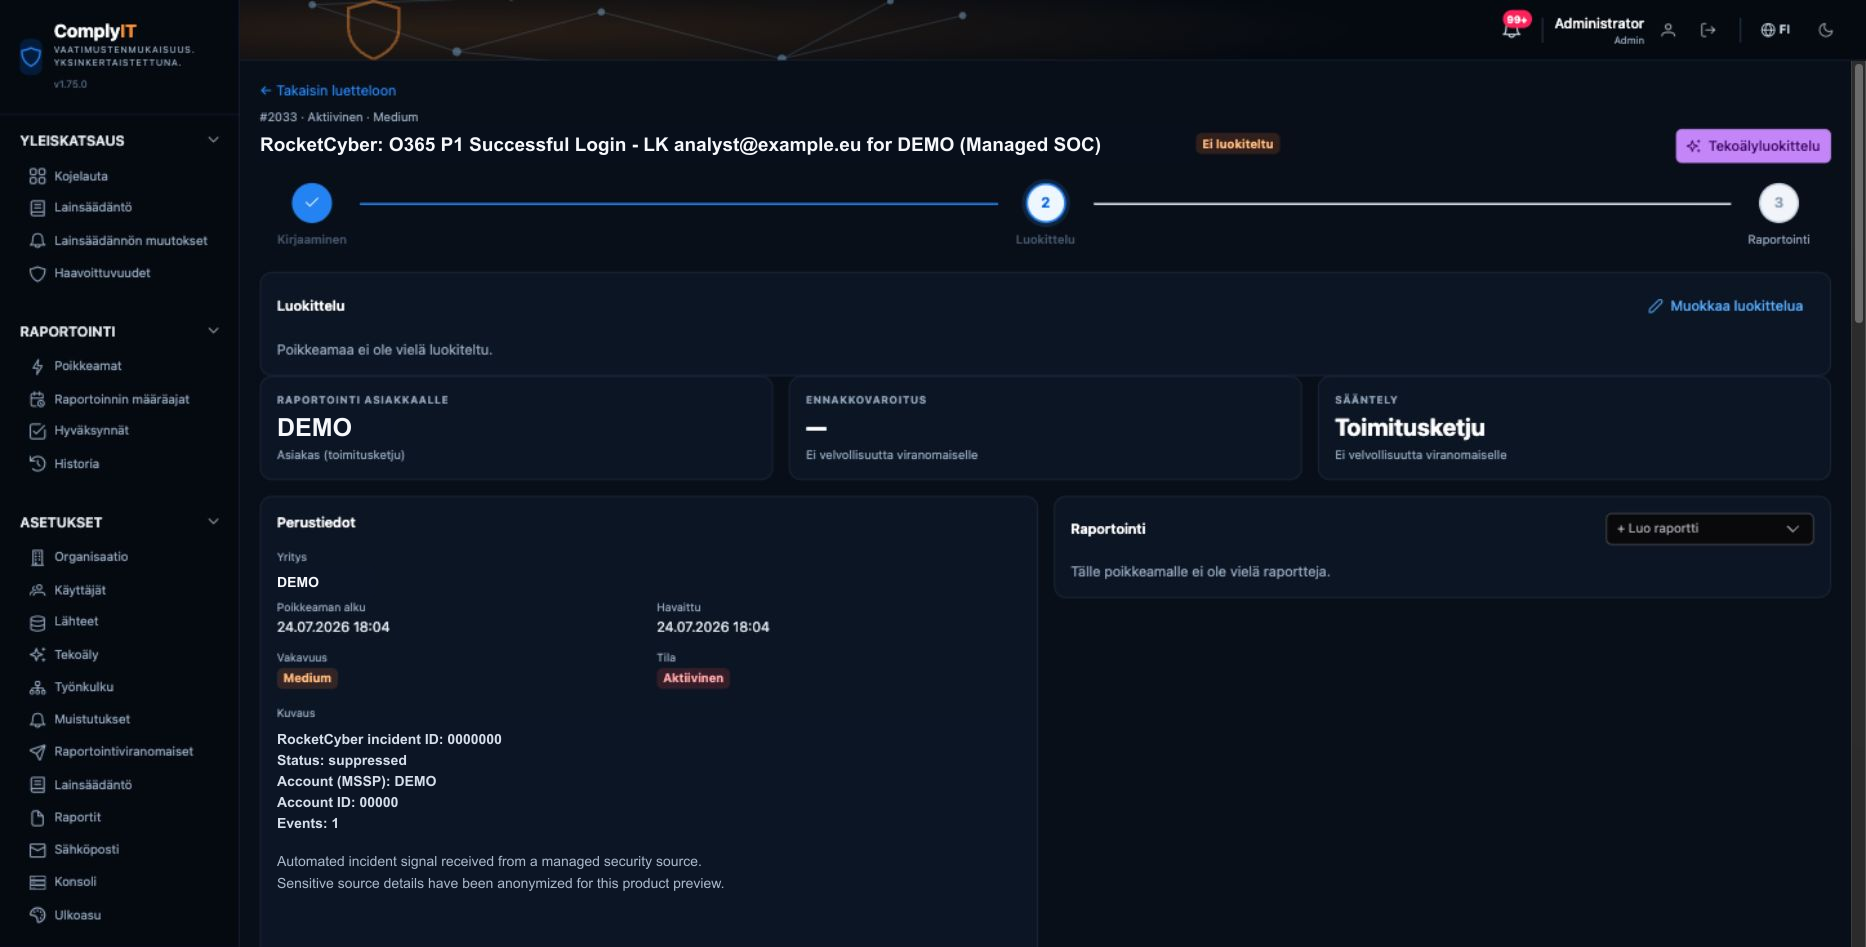
Tietoturvatiimit kohtaavat hajanaisia signaaleja, muuttuvaa lainsäädäntöä ja tiukkoja raportointiaikoja. ComplyIT muuttaa tämän monimutkaisuuden yhdeksi selkeäksi ja auditoitavaksi työnkuluksi.
Manuaalinen seuranta johtaa raportointiaikojen ylityksiin ja kalliisiin seurauksiin.
Älykäs hallinta ja hälytykset pitävät jokaisen raportointiajan näkyvissä.
Useisiin järjestelmiin hajautunut tieto tekee tapahtuman selvittämisestä hidasta ja epävarmaa.
Kokoa nykyisten tietoturvatyökalujen tiedot yhteen hallittuun tapaukseen.
Eri säädökset vaativat eri muotoja ja aiheuttavat sekaannusta ja virheitä.
Luo rakenteiset raportit NIS2-, GDPR-, DORA-, CRA- ja kansallisiin vaatimuksiin.
Luokittelu- ja raportointivirheet synnyttävät vaatimustenmukaisuusriskejä.
Lähetä oikealle viranomaiselle hyväksyntöjen, auditointiketjun ja kuittauksen kera.
Yksi hallittu työnkulku korvaa hajanaiset työkalut, määräaikojen manuaalisen seurannan ja arvailun raportoinnissa.
Pysy NIS2-, GDPR-, DORA- ja CRA-vaatimusten sekä kansallisten vaatimusten tasalla niiden muuttuessa.
Älykäs seuranta, muistutukset ja eskalointi auttavat noudattamaan kaikkia 24 ja 72 tunnin ilmoitusmääräaikoja.
Yhdistä tietoturvatyökalujesi poikkeamatiedot yhdeksi luotettavaksi tapaustietueeksi.
Laadi valvontaviranomaisille raportteja, joihin sisältyvät kattavat todisteet ja auditointijäljet.
Anna tietoturva- ja vaatimustenmukaisuustiimeille, johdolle ja auditoijille oikeat näkymät ja hyväksymisoikeudet.
Tekoäly arvioi vakavuuden, laajuuden ja ilmoitusvelvollisuudet heti poikkeaman saapuessa.
Vaatimusten laiminlyönnillä voi olla merkittäviä taloudellisia ja maineeseen liittyviä seurauksia.
Ennakkovaroitukset ja poikkeamailmoitukset jättävät vain vähän tilaa viivästyksille.
NIS2, DORA, CRA, GDPR ja kansalliset säännöt ovat päällekkäisiä.
Poikkeamiin varautuminen on nyt jatkuva toiminnallinen kyvykkyys.
Ensimmäisestä signaalista lopulliseen ilmoitukseen ComplyIT pitää jokaisen päätöksen jäljitettävänä ja jokaisen määräajan näkyvissä.
Tuo poikkeamat SIEM- ja EDR-järjestelmistä, sähköpostista tai manuaalisista ilmoituksista. ComplyIT luo yhtenäisen tapaustietueen.
Cynet 360 Wazuh APIAI analysoi vaikutuksen, vakavuuden ja sääntelyn soveltamisalan sekä selittää, miksi poikkeama voi olla ilmoitettava.
Luo jäsennelty, viranomaisvalmis ilmoitus ja säilytä täydellinen todentamisketju auditointia varten.
Ajallaan Täydellinen AuditoitavaSeuraa eurooppalaista ja kansallista kyberturvallisuuslainsäädäntöä, virallisia ohjeita ja viranomaispäivityksiä yhdessä paikassa.
Direktiivi (EU) 2022/2555
Pidä arkaluonteiset poikkeamatiedot eurooppalaisessa infrastruktuurissa.
Hallitse, kuka voi tarkastella, luokitella, hyväksyä ja lähettää ilmoituksia.
Jokainen päätös, muutos ja lähetys tallennetaan ja voidaan jäljittää.
Yhdistä tietoturvalähteet hallittujen ja salattujen rajapintojen kautta.
Kohdennetut näkymät tiimeille, jotka raportoivat poikkeamat turvallisesti, ajoissa ja perustellusti.
Havainnosta täydelliseen poikkeamatietueeseen ilman tietojen uudelleensyöttöä.
Hallitse määräaikoja, hyväksyntöjä ja viranomaisilmoituksia yhdessä työtilassa.
Täytä NIS2-, DORA- ja toimialavelvoitteet selkein todistein ja vastuin.
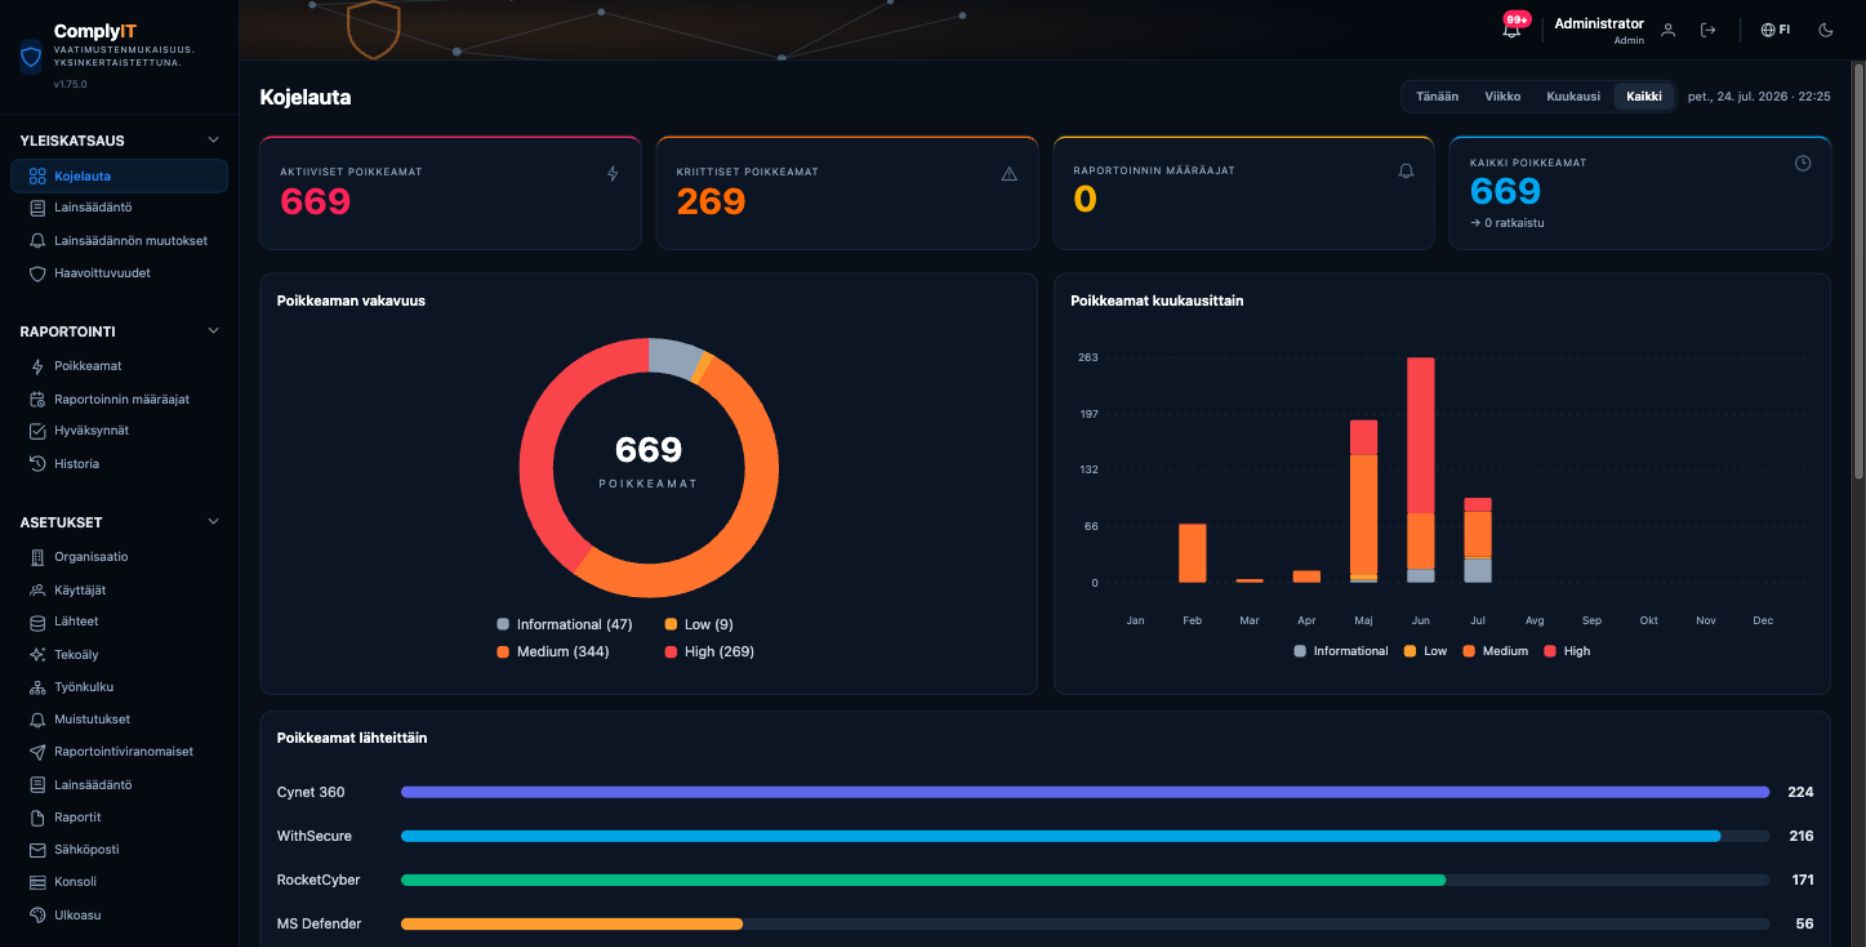
Näe altistuminen, raportoinnin tila ja valmius ilman operatiivista kohinaa.
Määritä prosessi ennen kuin seuraava poikkeama käynnistää määräajan.
Kyberraportointi on operatiivinen tehtävä, jolla on vastuuhenkilöt ja todistusvaatimukset.
Lyhyet määräajat eivät salli prosessin keksimistä poikkeaman aikana.
Integraatiot, roolit, mallit ja harjoitellut hyväksynnät parantavat jokaista tulevaa reagointia.
Ilmoita kyberuhista ja -poikkeamista oikealle kansalliselle valvontaviranomaiselle jokaisessa EU-maassa yhdellä ohjatulla työnkululla.
ComplyIT mukauttaa käyttöliittymän, toimivaltaiset viranomaiset ja raportointityönkulut organisaatiosi toimintamaahan.
Aloita ilmaiseksi ja laajenna lähteitä, AI-luokittelua ja tukea tarpeen kasvaessa.
Mitä tiimit haluavat tietää ennen ComplyIT:n käyttöönottoa.
ComplyIT tukee NIS2-raportointia ja CRA-tuotevaatimustenmukaisuutta sekä GDPR-, DORA- ja kansallisten vaatimusten prosesseja. Sisällöt ja mallit pidetään ajan tasalla.
ComplyIT yhdistää yleiset SIEM-, EDR-, MDR- ja tietoturva-alustat sekä API-lähteet. Tiedot kootaan hallittuun poikkeamatietueeseen.
ComplyIT laskee ja näyttää olennaiset määräajat sekä eskaloi muistutukset vastuuhenkilöille. Lähettäminen on edelleen organisaation nimenomainen, auditoitava päätös.
Tiedot tallennetaan paikallisesti organisaation ympäristöön, ja salattu varmuuskopio säilytetään turvallisessa EU-konesalissa. Pääsy perustuu rooleihin ja kaikki toimet kirjataan.
Kyllä. ComplyIT luo viranomaiskohtaiset rakenteet. Valtuutetut käyttäjät lisäävät taustatiedot, todisteet ja asiakirjat ennen hyväksyntää ja lähettämistä.
Aloita maksuttomalla paketilla ja tee raportoinnista hallittua ja toistettavaa.
Aloita maksuton kokeilu ↗Katso, miten ComplyIT muuttaa monimutkaisen raportoinnin selkeäksi ja hallituksi prosessiksi.
Vastaamme tavallisesti yhden arkipäivän kuluessa.