Ületatud 24 / 72 tunni tähtajad
Käsitsi jälgimine põhjustab regulatiivsete tähtaegade möödumist ja kulukaid tagajärgi.
ComplyIT kasutab AI-d küberintsidentide liigitamiseks, kohustuste kaardistamiseks ja riiklikele asutustele õigeaegseks teatamiseks.
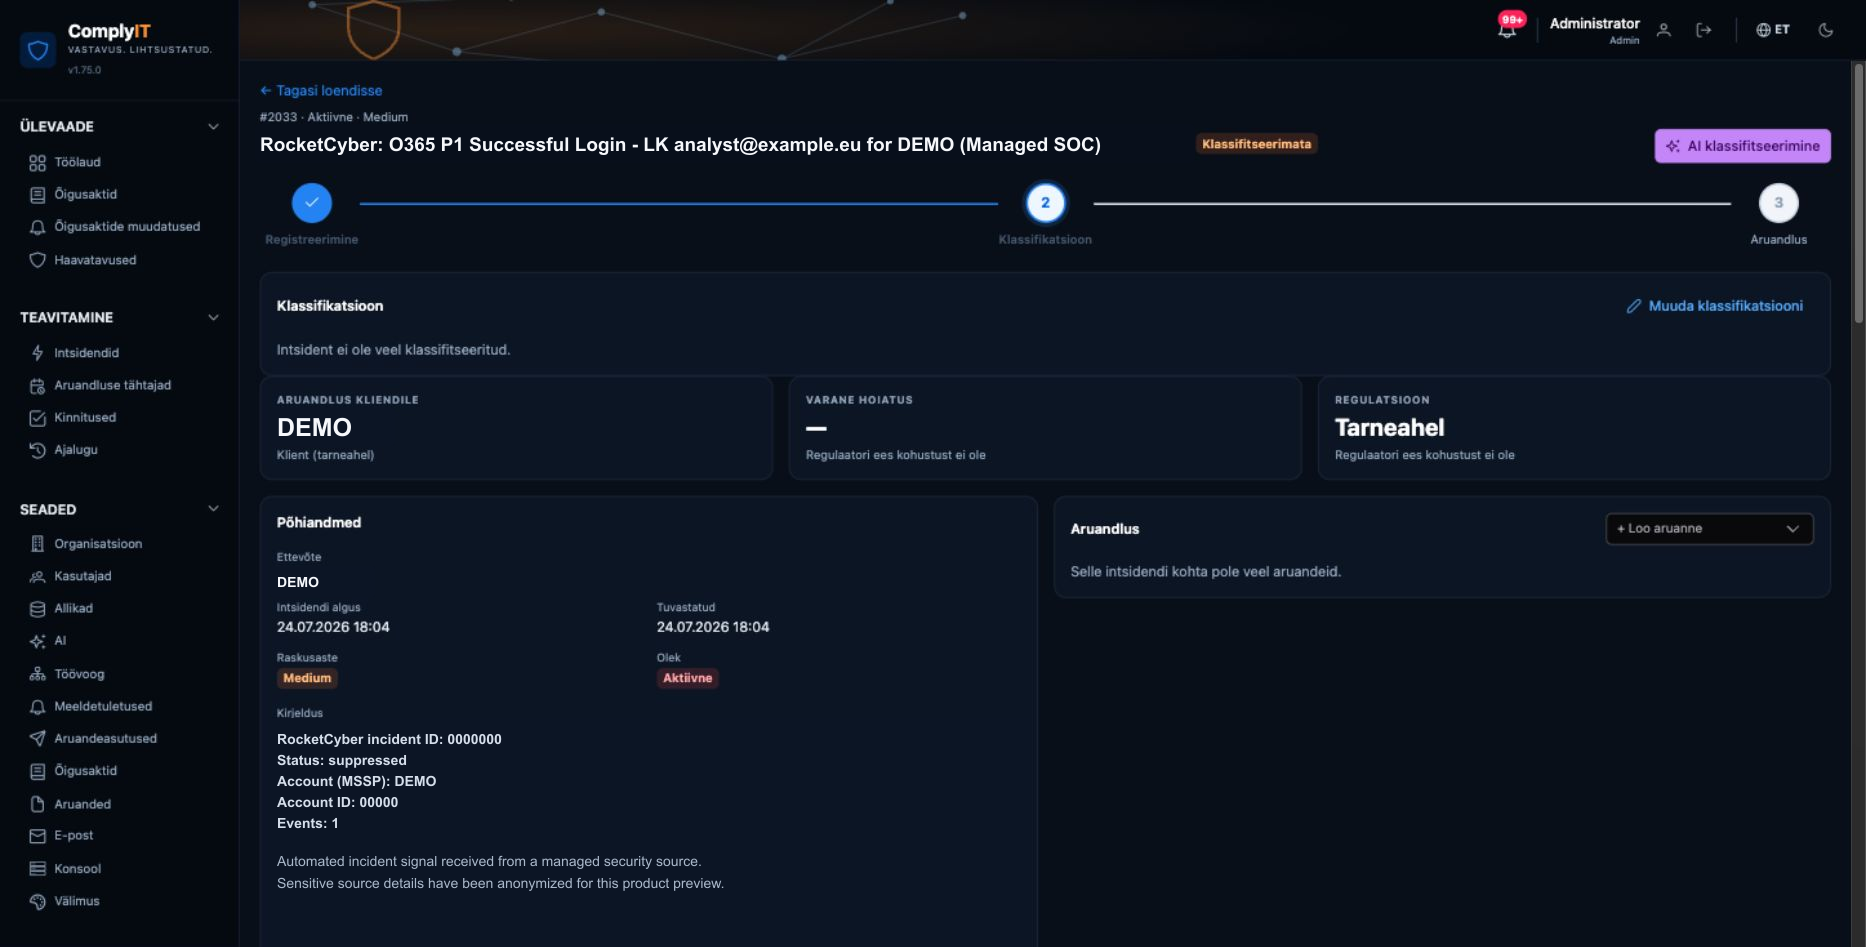
Turvameeskonnad seisavad silmitsi killustatud signaalide, muutuva õigusruumi ja rangete tähtaegadega. ComplyIT muudab selle keerukuse üheks selgeks ja auditeeritavaks töövooks.
Käsitsi jälgimine põhjustab regulatiivsete tähtaegade möödumist ja kulukaid tagajärgi.
Nutikas haldus ja teavitused hoiavad iga teatamisakna nähtaval.
Mitmesse süsteemi hajutatud teave muudab intsidendi taastamise aeglaseks ja ebakindlaks.
Koondage olemasolevate turbetööriistade andmed ühte kontrollitud juhtumisse.
Erinevad nõuded vajavad erinevaid vorminguid ning tekitavad segadust ja vigu.
Looge struktureeritud teated NIS2, GDPR-i, DORA, CRA ja riiklike nõuete jaoks.
Liigitamise ja teatamise vead loovad vastavusriske.
Saatke õigele asutusele koos kinnituste, auditijälje ja vastuvõtukinnitusega.
Üks juhitud töövoog asendab killustatud tööriistad, tähtaegade käsitsi jälgimise ja oletused aruandluses.
Järgige NIS2, GDPR-i, DORA, CRA ja riiklikke nõudeid ka nende muutumisel.
Nutikas jälgimine, meeldetuletused ja eskaleerimine aitavad täita kõiki 24- ja 72-tunniseid teavitustähtaegu.
Koondage oma turvatööriistade intsidendiandmed ühtsesse usaldusväärsesse juhtumikirjesse.
Koostage järelevalveasutustele aruandeid koos täielike tõendite ja auditijälgedega.
Andke turbe- ja vastavustiimidele, juhtkonnale ning audiitoritele vajalik ülevaade ja kinnitamisõigused.
Tehisintellekt hindab raskusastet, ulatust ja teavituskohustusi kohe intsidendi saabumisel.
Nõuete eiramine võib kaasa tuua olulisi rahalisi tagajärgi ja mainekahju.
Varajased hoiatused ja intsidenditeated jätavad viivitamiseks vähe ruumi.
NIS2, DORA, CRA, GDPR ja riiklikud eeskirjad kattuvad.
Valmisolek intsidentideks on nüüd pidev tegevusvõimekus.
Esimesest signaalist lõpliku esitamiseni hoiab ComplyIT iga otsuse jälgitava ja iga tähtaja nähtavana.
Too intsidendid SIEM-ist, EDR-ist, e-postist või käsitsi esitatud teadetest. ComplyIT loob ühtse juhtumikirje.
Cynet 360 Wazuh APIAI analüüsib mõju, raskusastet ja regulatiivset ulatust ning selgitab, miks intsident võib olla teavitamiskohustuslik.
Koosta struktureeritud, järelevalveasutusele sobiv teade ja säilita täielik auditijälg.
Õigel ajal Täielik AuditeeritavJälgi Euroopa ja riiklikke küberturvalisuse õigusakte, ametlikke juhiseid ning asutuste uuendusi ühes kohas.
Direktiiv (EU) 2022/2555
Hoia tundlikke intsidendiandmeid Euroopa taristus.
Määra, kes saab teateid vaadata, liigitada, kinnitada ja esitada.
Iga otsus, muudatus ja esitamine salvestatakse ning on jälgitav.
Ühenda turvaallikad hallatud ja krüpteeritud liideste kaudu.
Sihitud vaated meeskondadele, kes teatavad intsidentidest turvaliselt, õigeaegselt ja tõendatavalt.
Tuvastamisest täieliku intsidendikirjeni ilma andmeid uuesti sisestamata.
Hallake tähtaegu, kinnitusi ja asutustele esitamist ühes töökeskkonnas.
Täitke NIS2, DORA ja valdkonna nõudeid selgete tõendite ning vastutusega.
Vaadake riskipositsiooni, teavituste seisu ja valmisolekut ilma tegevusmürata.
Määrake protsess enne, kui järgmine intsident käivitab ajaloenduse.
Küberteavitus on tegevusülesanne vastutajate ja tõendinõuetega.
Lühikesed tähtajad ei jäta aega protsessi väljamõtlemiseks intsidendi ajal.
Integratsioonid, rollid, mallid ja harjutatud kinnitused parandavad iga järgmist reageerimist.
Teata küberohtudest ja -intsidentidest õigele riiklikule järelevalveasutusele igas ELi liikmesriigis ühe juhitud töövoo kaudu.
ComplyIT kohandab liidese, pädevad asutused ja teavitamise töövood riigile, kus sinu organisatsioon tegutseb.
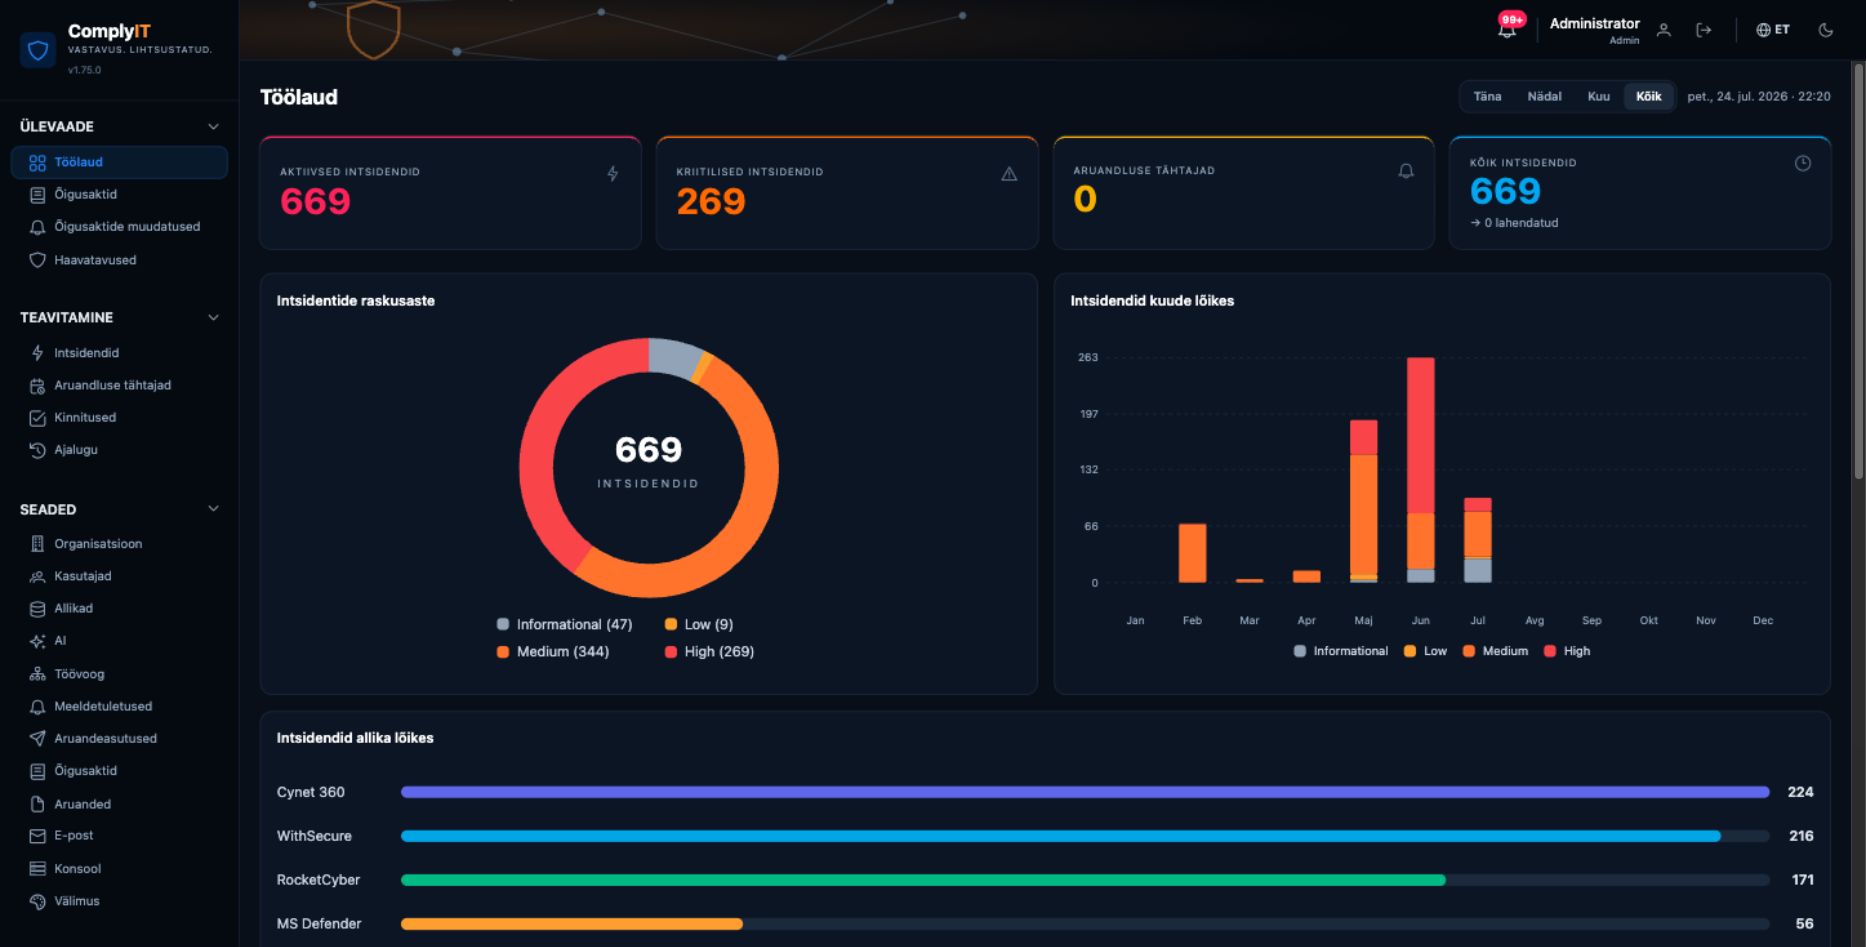
Alustage tasuta ning lisage kasvades allikaid, AI-liigitust ja tuge.
Mida meeskonnad soovivad enne ComplyIT kasutuselevõttu teada.
ComplyIT toetab NIS2 teavitust ja CRA tootevastavust ning GDPR-i, DORA ja riiklike nõuete protsesse. Sisu ja malle ajakohastatakse nõuete muutumisel.
ComplyIT ühendab levinud SIEM-, EDR-, MDR- ja turbeplatvormid ning API-allikad. Andmed koonduvad juhitud intsidendikirjesse.
ComplyIT arvutab ja näitab asjakohaseid tähtaegu ning eskaleerib meeldetuletused vastutajatele. Esitamine jääb organisatsiooni selgesõnaliseks ja auditeeritavaks otsuseks.
Andmed asuvad kohapeal organisatsiooni keskkonnas, krüpteeritud varukoopia turvalises EL-i andmekeskuses. Juurdepääs on rollipõhine ja kõik tegevused salvestatakse.
Jah. ComplyIT loob asutusepõhised struktuurid. Volitatud kasutajad lisavad enne kinnitamist ja esitamist tausta, tõendid ning dokumendid.
Alustage tasuta paketiga ning muutke teavitamine juhitavaks ja korratavaks.
Alustage tasuta proovimist ↗Vaata, kuidas ComplyIT muudab keeruka aruandluse selgeks ja kontrollituks.
Vastame tavaliselt ühe tööpäeva jooksul.