Plazos de 24 / 72 horas incumplidos
El seguimiento manual provoca plazos perdidos y consecuencias costosas.
ComplyIT usa AI para clasificar ciberincidentes, identificar obligaciones y guiar su notificación puntual a las autoridades nacionales.
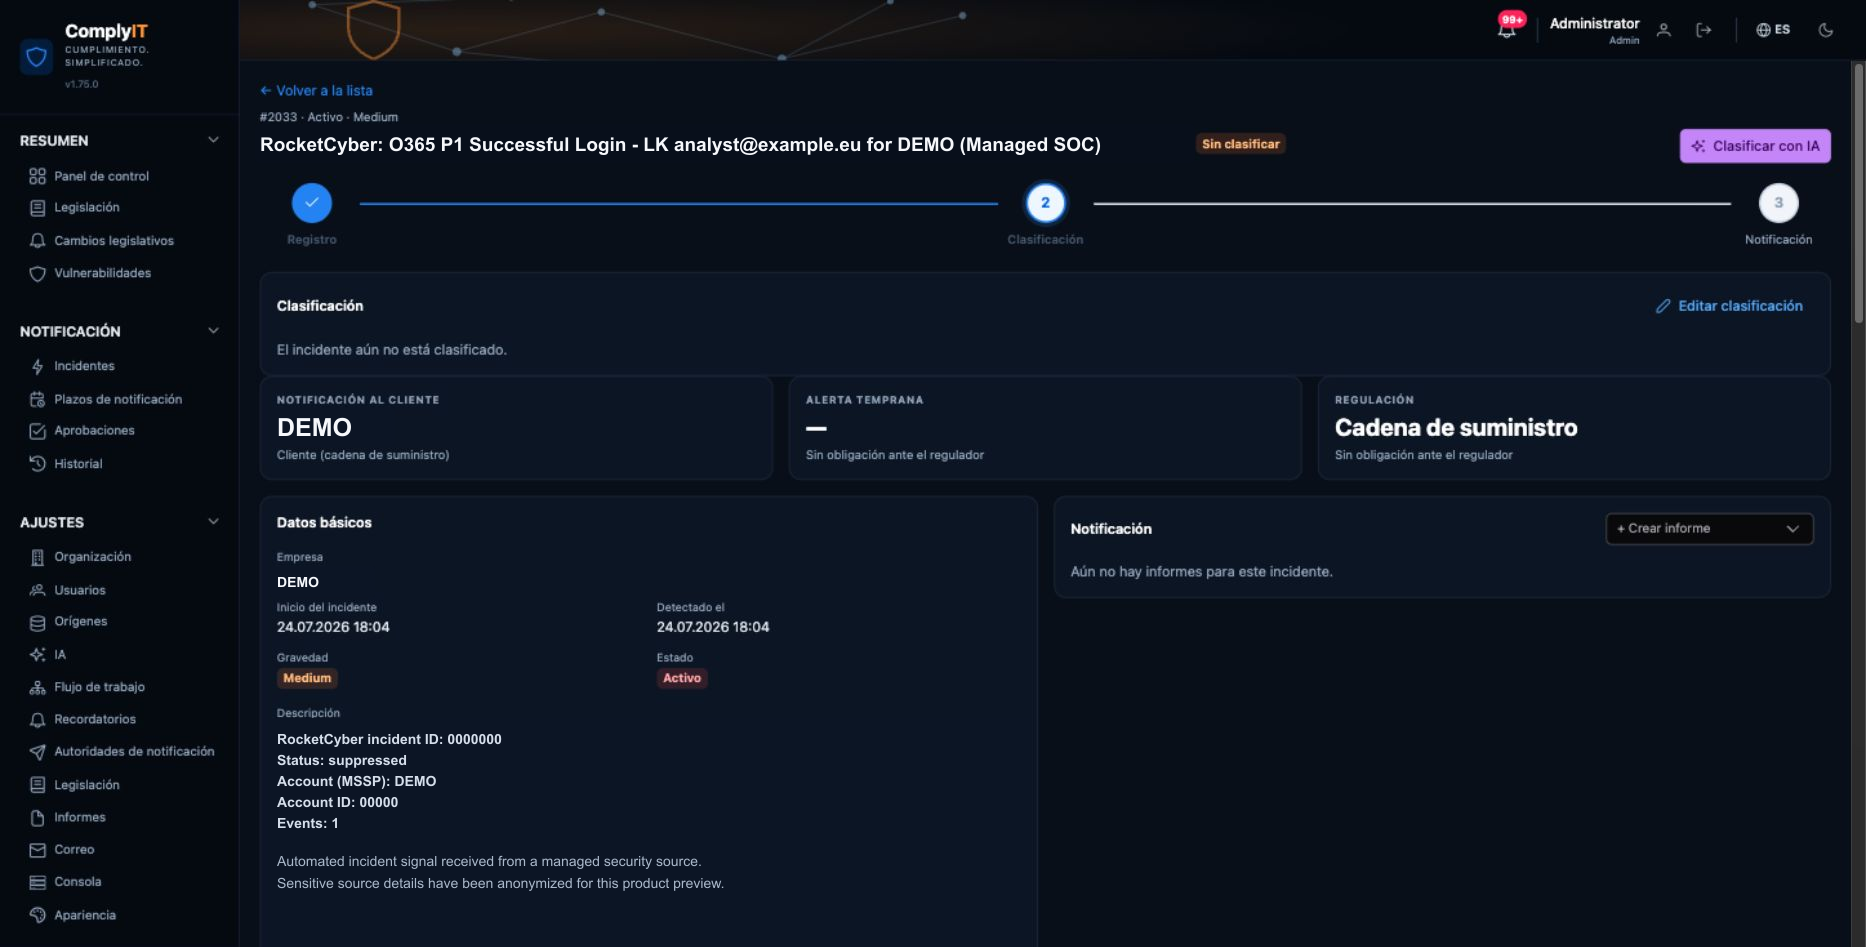
Los equipos de seguridad se enfrentan a señales fragmentadas, legislación cambiante y plazos estrictos. ComplyIT transforma esa complejidad en un único flujo claro y auditable.
El seguimiento manual provoca plazos perdidos y consecuencias costosas.
La gestión inteligente y las alertas mantienen visible cada ventana de notificación.
La información dispersa hace lenta y poco fiable la reconstrucción del incidente.
Reúna los datos de sus herramientas de seguridad en un expediente controlado.
Cada norma exige formatos distintos, generando confusión y errores.
Genere informes para NIS2, RGPD, DORA, CRA y requisitos nacionales.
Los errores de clasificación y notificación crean riesgos de cumplimiento.
Envíe a la autoridad correcta con aprobaciones, pista de auditoría y acuse.
Un único proceso controlado sustituye las herramientas fragmentadas, el seguimiento manual de plazos y las dudas al notificar.
Mantenga la conformidad con NIS2, RGPD, DORA, CRA y los requisitos nacionales, incluso cuando cambian.
El seguimiento inteligente, los recordatorios y el escalado ayudan a cumplir cada plazo de notificación de 24 y 72 horas.
Reúna los datos de incidentes de sus herramientas de seguridad en un único expediente fiable.
Genere informes para las autoridades supervisoras con pruebas completas y registros de auditoría.
Ofrezca a los equipos de seguridad y cumplimiento, a la dirección y a los auditores las vistas y los permisos de aprobación adecuados.
La IA evalúa la gravedad, el alcance y las obligaciones de notificación en cuanto se recibe un incidente.
El incumplimiento puede tener importantes consecuencias financieras y dañar la reputación.
Las alertas tempranas y las notificaciones de incidentes dejan poco margen para retrasos.
NIS2, DORA, CRA, RGPD y las normas nacionales se solapan.
La preparación ante incidentes es ahora una capacidad operativa permanente.
Desde la primera señal hasta el envío final, ComplyIT mantiene cada decisión trazable y cada plazo visible.
Importe incidentes desde SIEM, EDR, correo electrónico o notificaciones manuales. ComplyIT crea un expediente coherente.
Cynet 360 Wazuh APILa AI analiza el impacto, la gravedad y el ámbito regulatorio y explica por qué un incidente puede requerir notificación.
Genere una notificación estructurada y lista para el regulador, y conserve una pista de auditoría completa.
A tiempo Completa AuditableSiga en un solo lugar la legislación europea y nacional de ciberseguridad, las directrices oficiales y las actualizaciones de las autoridades.
Directiva (EU) 2022/2555
Mantenga los datos sensibles de incidentes en infraestructura europea.
Controle quién puede ver, clasificar, aprobar y enviar notificaciones.
Cada decisión, cambio y envío queda registrado y es trazable.
Conecte fuentes de seguridad mediante interfaces controladas y cifradas.
Vistas específicas para todos los equipos que notifican incidentes de forma segura, puntual y justificable.
De la detección al expediente completo sin volver a introducir datos.
Gestione plazos, aprobaciones y envíos a autoridades en un único espacio.
Cumpla NIS2, DORA y las obligaciones sectoriales con pruebas y responsabilidades claras.
Consulte la exposición, las notificaciones y la preparación sin ruido operativo.
Defina el proceso antes de que el próximo incidente inicie la cuenta atrás.
La notificación cibernética es una tarea operativa con responsables y requisitos de prueba.
Los plazos cortos no permiten inventar un proceso durante un incidente.
Integraciones, roles, plantillas y aprobaciones ensayadas mejoran cada respuesta futura.
Notifique ciberamenazas e incidentes a la autoridad nacional competente de cada Estado miembro de la UE mediante un único flujo guiado.
ComplyIT adapta la interfaz, las autoridades competentes y los flujos de notificación al país en el que opera su organización.
Empiece gratis y amplíe fuentes, clasificación por AI y soporte a medida que crece.
Lo que los equipos desean saber antes de empezar con ComplyIT.
ComplyIT admite notificaciones NIS2 y conformidad de productos CRA, además de procesos para RGPD, DORA y requisitos nacionales. Los contenidos y plantillas se mantienen actualizados.
ComplyIT conecta plataformas SIEM, EDR, MDR y de seguridad habituales y fuentes API. Los datos se reúnen en un expediente de incidente controlado.
ComplyIT calcula y muestra los plazos pertinentes y escala los recordatorios a los responsables. El envío sigue siendo una decisión explícita y auditable de la organización.
Se guardan localmente en el entorno de la organización, con una copia cifrada en un centro de datos seguro de la UE. El acceso depende del rol y todas las actividades quedan registradas.
Sí. ComplyIT genera estructuras específicas para cada autoridad. Los usuarios autorizados añaden contexto, pruebas y documentos antes de aprobar y enviar.
Empiece con el plan gratuito y convierta las notificaciones normativas en un proceso controlado y repetible.
Inicie su prueba gratuita ↗Descubra cómo ComplyIT convierte una notificación compleja en un proceso claro y controlado.
Normalmente respondemos en un día laborable.