Χαμένες προθεσμίες 24 / 72 ωρών
Η χειροκίνητη παρακολούθηση οδηγεί σε χαμένες κανονιστικές προθεσμίες και υψηλό κόστος.
Το ComplyIT χρησιμοποιεί AI για ταξινόμηση κυβερνοπεριστατικών, αντιστοίχιση υποχρεώσεων και έγκαιρη αναφορά στις εθνικές αρχές.
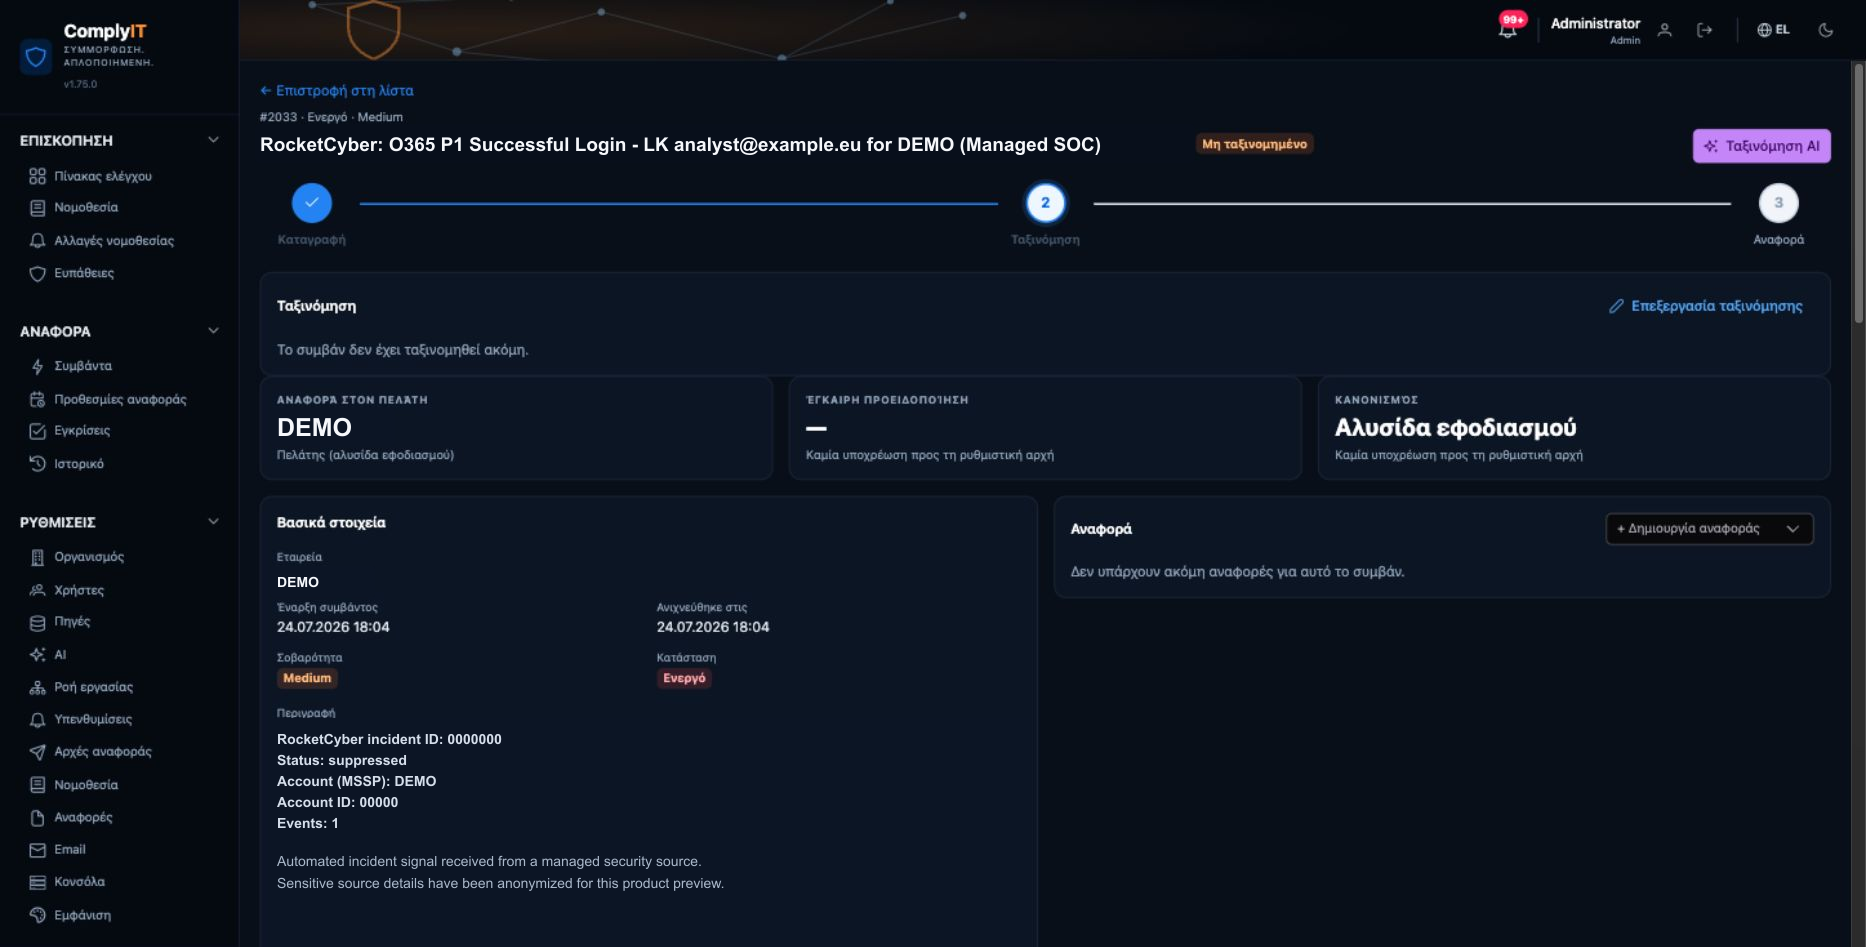
Οι ομάδες ασφαλείας αντιμετωπίζουν κατακερματισμένα σήματα, μεταβαλλόμενη νομοθεσία και αυστηρές προθεσμίες. Το ComplyIT μετατρέπει αυτή την πολυπλοκότητα σε μία σαφή και ελέγξιμη ροή.
Η χειροκίνητη παρακολούθηση οδηγεί σε χαμένες κανονιστικές προθεσμίες και υψηλό κόστος.
Η έξυπνη διαχείριση και οι ειδοποιήσεις διατηρούν κάθε προθεσμία ορατή.
Οι διάσπαρτες πληροφορίες καθιστούν την ανασύνθεση αργή και αναξιόπιστη.
Συγκεντρώστε δεδομένα από τα εργαλεία ασφάλειας σε έναν ελεγχόμενο φάκελο.
Οι διαφορετικοί κανονισμοί απαιτούν διαφορετικές μορφές και προκαλούν λάθη.
Δημιουργήστε δομημένες αναφορές για NIS2, GDPR, DORA, CRA και εθνικές απαιτήσεις.
Τα λάθη στην ταξινόμηση και αναφορά δημιουργούν κινδύνους συμμόρφωσης.
Υποβάλετε στη σωστή αρχή με εγκρίσεις, ίχνος ελέγχου και επιβεβαίωση.
Μια ελεγχόμενη ροή εργασίας αντικαθιστά τα κατακερματισμένα εργαλεία, τη χειροκίνητη παρακολούθηση προθεσμιών και την αβεβαιότητα στις αναφορές.
Παραμείνετε σε συμμόρφωση με NIS2, ΓΚΠΔ, DORA, CRA και τις εθνικές απαιτήσεις, ακόμη και όταν αλλάζουν.
Η έξυπνη παρακολούθηση, οι υπενθυμίσεις και η κλιμάκωση βοηθούν στην τήρηση κάθε προθεσμίας αναφοράς 24 και 72 ωρών.
Ενοποιήστε τα δεδομένα περιστατικών από τα εργαλεία ασφαλείας σας σε έναν αξιόπιστο φάκελο υπόθεσης.
Δημιουργήστε αναφορές για τις ρυθμιστικές αρχές με πλήρη αποδεικτικά στοιχεία και ίχνη ελέγχου.
Δώστε στις ομάδες ασφάλειας και συμμόρφωσης, στη διοίκηση και στους ελεγκτές τις κατάλληλες προβολές και δικαιώματα έγκρισης.
Η τεχνητή νοημοσύνη αξιολογεί τη σοβαρότητα, την έκταση και τις υποχρεώσεις αναφοράς μόλις ληφθεί ένα περιστατικό.
Η μη συμμόρφωση μπορεί να επιφέρει σημαντικές οικονομικές συνέπειες και βλάβη στη φήμη.
Οι έγκαιρες προειδοποιήσεις και οι γνωστοποιήσεις περιστατικών αφήνουν ελάχιστα περιθώρια καθυστέρησης.
Τα NIS2, DORA, CRA, ΓΚΠΔ και οι εθνικοί κανόνες αλληλεπικαλύπτονται.
Η ετοιμότητα για περιστατικά αποτελεί πλέον μια διαρκή επιχειρησιακή ικανότητα.
Από το πρώτο σήμα έως την τελική υποβολή, το ComplyIT διατηρεί κάθε απόφαση ανιχνεύσιμη και κάθε προθεσμία ορατή.
Εισαγάγετε περιστατικά από SIEM, EDR, email ή χειροκίνητες αναφορές. Το ComplyIT δημιουργεί ένα συνεπές αρχείο υπόθεσης.
Cynet 360 Wazuh APIΗ AI αναλύει τον αντίκτυπο, τη σοβαρότητα και το ρυθμιστικό πεδίο και εξηγεί γιατί ένα περιστατικό μπορεί να απαιτεί αναφορά.
Δημιουργήστε δομημένη αναφορά έτοιμη για την αρμόδια αρχή και διατηρήστε πλήρες ίχνος ελέγχου.
Έγκαιρα Πλήρης ΕλέγξιμηΠαρακολουθήστε την ευρωπαϊκή και εθνική νομοθεσία κυβερνοασφάλειας, τις επίσημες οδηγίες και τις ενημερώσεις αρχών σε ένα σημείο.
Οδηγία (EU) 2022/2555
Διατηρήστε τα ευαίσθητα δεδομένα περιστατικών σε ευρωπαϊκή υποδομή.
Ελέγξτε ποιος μπορεί να βλέπει, να ταξινομεί, να εγκρίνει και να υποβάλλει αναφορές.
Κάθε απόφαση, αλλαγή και υποβολή καταγράφεται και είναι ανιχνεύσιμη.
Συνδέστε πηγές ασφαλείας μέσω ελεγχόμενων και κρυπτογραφημένων διεπαφών.
Στοχευμένες προβολές για ομάδες που αναφέρουν περιστατικά με ασφάλεια, έγκαιρα και τεκμηριωμένα.
Από τον εντοπισμό σε πλήρη καταγραφή χωρίς επανεισαγωγή δεδομένων.
Διαχειριστείτε προθεσμίες, εγκρίσεις και υποβολές σε ένα περιβάλλον.
Καλύψτε NIS2, DORA και κλαδικές υποχρεώσεις με σαφή στοιχεία και ευθύνες.
Δείτε την έκθεση, την κατάσταση αναφορών και την ετοιμότητα χωρίς λειτουργικό θόρυβο.
Ορίστε τη διαδικασία πριν το επόμενο περιστατικό ξεκινήσει την αντίστροφη μέτρηση.
Η κυβερνοαναφορά είναι επιχειρησιακό καθήκον με υπευθύνους και απαιτήσεις τεκμηρίωσης.
Οι σύντομες προθεσμίες δεν επιτρέπουν να επινοείτε διαδικασία κατά το περιστατικό.
Διασυνδέσεις, ρόλοι, πρότυπα και δοκιμασμένες εγκρίσεις βελτιώνουν κάθε μελλοντική απόκριση.
Αναφέρετε κυβερνοαπειλές και περιστατικά στην αρμόδια εθνική ρυθμιστική αρχή κάθε κράτους μέλους της ΕΕ μέσω μίας καθοδηγούμενης ροής.
Το ComplyIT προσαρμόζει τη διεπαφή, τις αρμόδιες αρχές και τις ροές αναφοράς στη χώρα όπου δραστηριοποιείται ο οργανισμός σας.
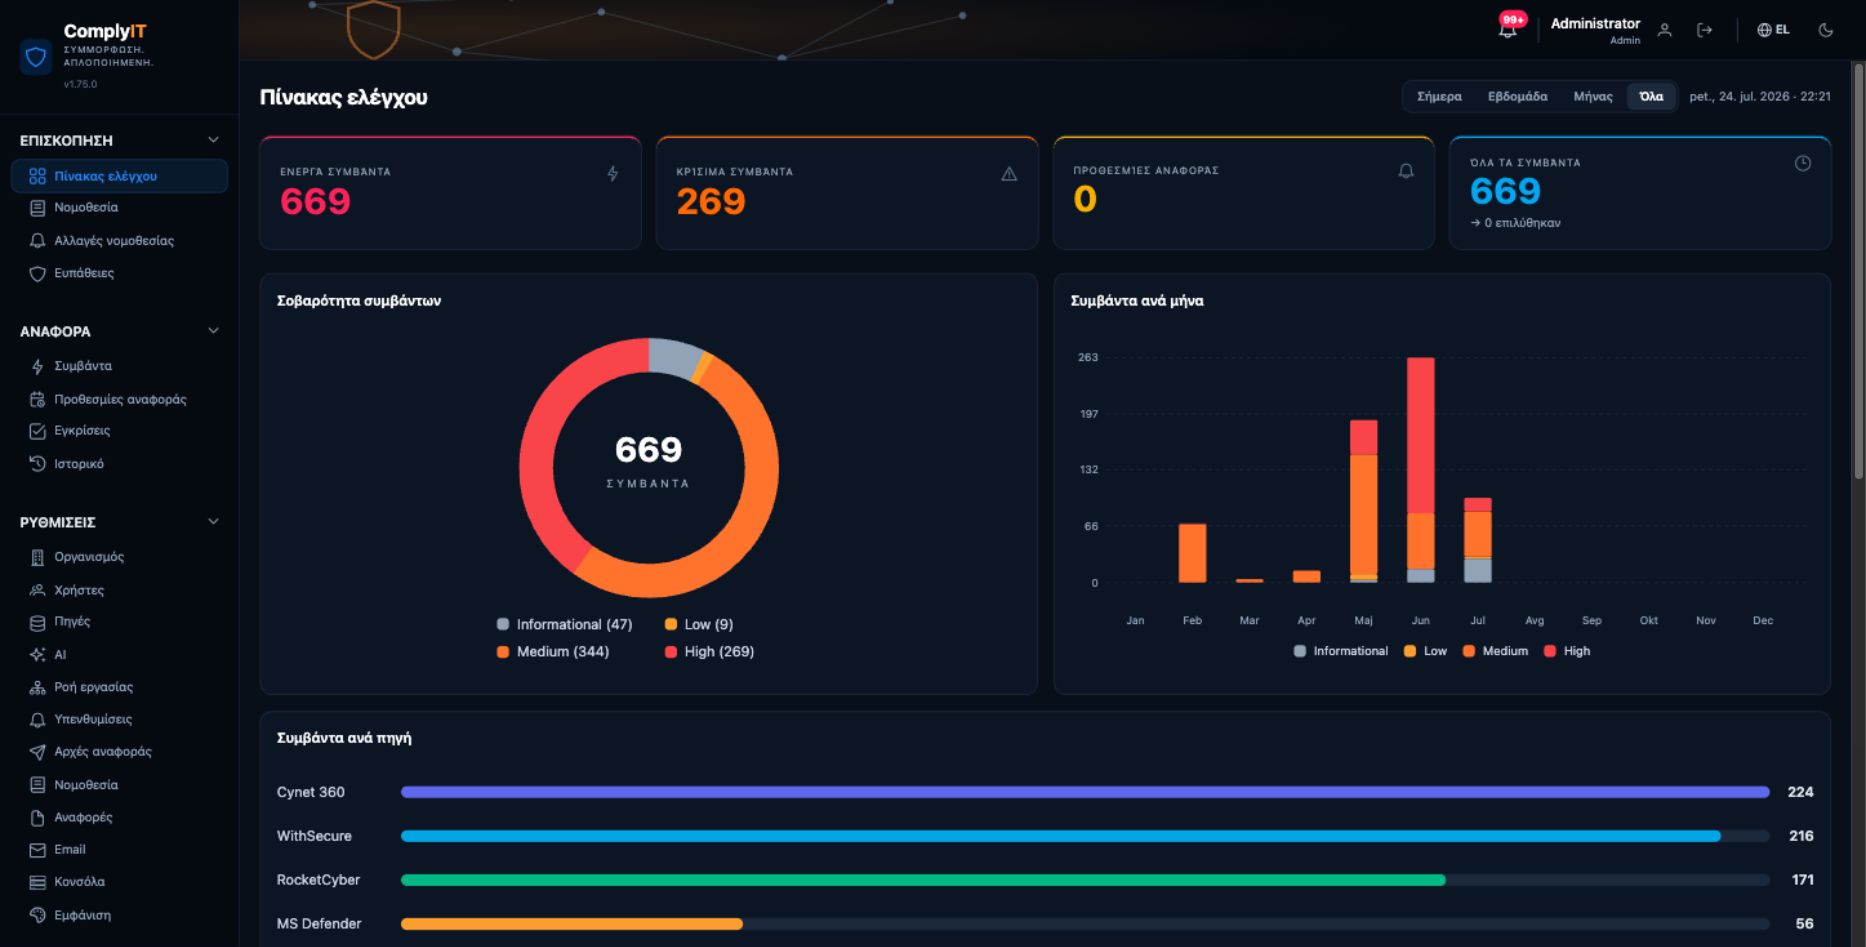
Ξεκινήστε δωρεάν και επεκτείνετε πηγές, ταξινόμηση AI και υποστήριξη καθώς μεγαλώνετε.
Τι θέλουν να γνωρίζουν οι ομάδες πριν ξεκινήσουν με το ComplyIT.
Το ComplyIT υποστηρίζει αναφορές NIS2 και συμμόρφωση προϊόντων CRA, καθώς και διαδικασίες ΓΚΠΔ, DORA και εθνικών απαιτήσεων. Περιεχόμενο και πρότυπα ενημερώνονται με τις αλλαγές.
Το ComplyIT συνδέει κοινές πλατφόρμες SIEM, EDR, MDR και ασφάλειας και πηγές API. Τα δεδομένα συγκεντρώνονται σε ελεγχόμενη καταγραφή περιστατικού.
Το ComplyIT υπολογίζει και εμφανίζει τις σχετικές προθεσμίες και κλιμακώνει υπενθυμίσεις στους υπευθύνους. Η υποβολή παραμένει ρητή, ελέγξιμη απόφαση του οργανισμού.
Αποθηκεύονται τοπικά στο περιβάλλον του οργανισμού, με κρυπτογραφημένο αντίγραφο σε ασφαλές κέντρο δεδομένων της ΕΕ. Η πρόσβαση βασίζεται σε ρόλους και όλες οι ενέργειες καταγράφονται.
Ναι. Το ComplyIT δημιουργεί δομές ανά αρχή. Εξουσιοδοτημένοι χρήστες προσθέτουν πλαίσιο, αποδείξεις και έγγραφα πριν από έγκριση και υποβολή.
Ξεκινήστε με το δωρεάν πακέτο και κάντε την αναφορά ελεγχόμενη και επαναλήψιμη.
Ξεκινήστε δωρεάν δοκιμή ↗Δείτε πώς το ComplyIT μετατρέπει τη σύνθετη αναφορά σε σαφή, ελεγχόμενη διαδικασία.
Συνήθως απαντάμε εντός μίας εργάσιμης ημέρας.