Verpasste 24-/72-Stunden-Fristen
Manuelle Nachverfolgung führt zu versäumten Meldefristen und kostspieligen Folgen.
ComplyIT nutzt KI, um Cybervorfälle zu klassifizieren, Pflichten zuzuordnen und fristgerecht an nationale Behörden zu melden.
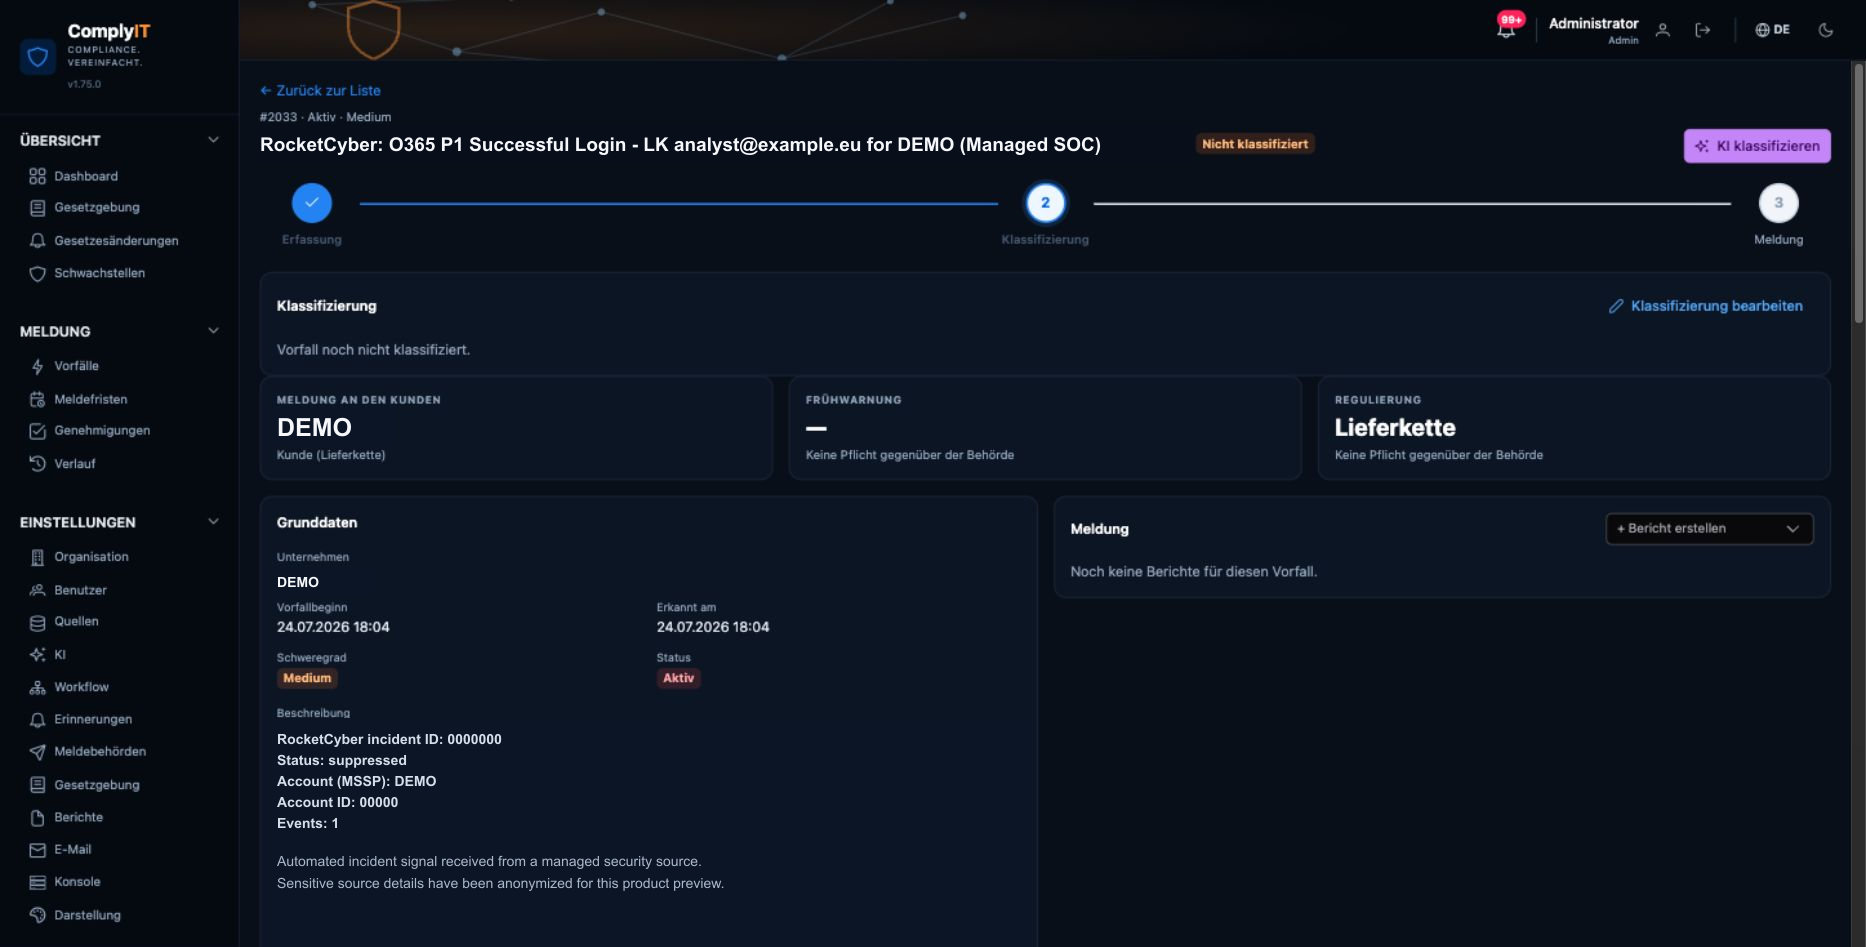
Sicherheitsteams arbeiten mit fragmentierten Signalen, wechselnder Gesetzgebung und strengen Meldefristen. ComplyIT führt diese Komplexität in einem klaren, prüfbaren Workflow zusammen.
Manuelle Nachverfolgung führt zu versäumten Meldefristen und kostspieligen Folgen.
Intelligente Steuerung und Warnungen halten jedes Meldefenster sichtbar.
Verteilte Informationen machen die Rekonstruktion langsam und unzuverlässig.
Bündeln Sie Daten vorhandener Sicherheitstools in einem kontrollierten Vorgang.
Unterschiedliche Vorschriften verlangen unterschiedliche Formate und verursachen Fehler.
Erstellen Sie strukturierte Berichte für NIS2, DSGVO, DORA, CRA und nationale Vorgaben.
Fehler bei Klassifizierung und Meldung schaffen Compliance-Risiken.
Melden Sie mit Freigaben, Audit-Trail und Empfangsbestätigung an die richtige Behörde.
Ein kontrollierter Prozess ersetzt fragmentierte Werkzeuge, manuelle Fristenkontrolle und Unsicherheit bei der Meldung.
Halten Sie NIS2, DSGVO, DORA, CRA und nationale Anforderungen ein – auch wenn sie sich ändern.
Intelligente Überwachung, Erinnerungen und Eskalationen helfen, jede Meldefrist von 24 und 72 Stunden einzuhalten.
Führen Sie Vorfalldaten aus Ihren Sicherheitswerkzeugen in einer verlässlichen Fallakte zusammen.
Erstellen Sie Berichte für Aufsichtsbehörden mit vollständigen Nachweisen und Prüfprotokollen.
Geben Sie Sicherheitsteams, Compliance-Verantwortlichen, Führungskräften und Prüfern die passenden Ansichten und Freigaberechte.
KI bewertet Schweregrad, Umfang und Meldepflichten, sobald ein Vorfall eingeht.
Nichteinhaltung kann erhebliche finanzielle Folgen und Reputationsschäden verursachen.
Frühwarnungen und Vorfallmeldungen lassen wenig Spielraum für Verzögerungen.
NIS2, DORA, CRA, DSGVO und nationale Vorschriften überschneiden sich.
Vorfallbereitschaft ist heute eine dauerhafte operative Fähigkeit.
Vom ersten Signal bis zur endgültigen Meldung macht ComplyIT jede Entscheidung nachvollziehbar und jede Frist sichtbar.
Übernehmen Sie Vorfälle aus SIEM, EDR, E-Mail oder manuellen Meldungen. ComplyIT erstellt eine einheitliche Fallakte.
Cynet 360 Wazuh APIKI analysiert Auswirkungen, Schweregrad und regulatorischen Umfang und erklärt, warum ein Vorfall meldepflichtig sein kann.
Erstellen Sie eine strukturierte, behördenfertige Meldung und bewahren Sie eine vollständige Prüfspur auf.
Fristgerecht Vollständig PrüfbarVerfolgen Sie europäische und nationale Cybersicherheitsgesetze, offizielle Leitlinien und Behördenaktualisierungen an einem Ort.
Richtlinie (EU) 2022/2555
Sensible Vorfalldaten bleiben in europäischer Infrastruktur.
Steuern Sie, wer Meldungen ansehen, klassifizieren, genehmigen und einreichen kann.
Jede Entscheidung, Änderung und Einreichung wird erfasst und bleibt nachvollziehbar.
Verbinden Sie Sicherheitsquellen über kontrollierte, verschlüsselte Schnittstellen.
Gezielte Ansichten für alle Teams, die Vorfälle sicher, rechtzeitig und nachvollziehbar melden.
Von der Erkennung zur vollständigen Vorfallakte ohne erneute Dateneingabe.
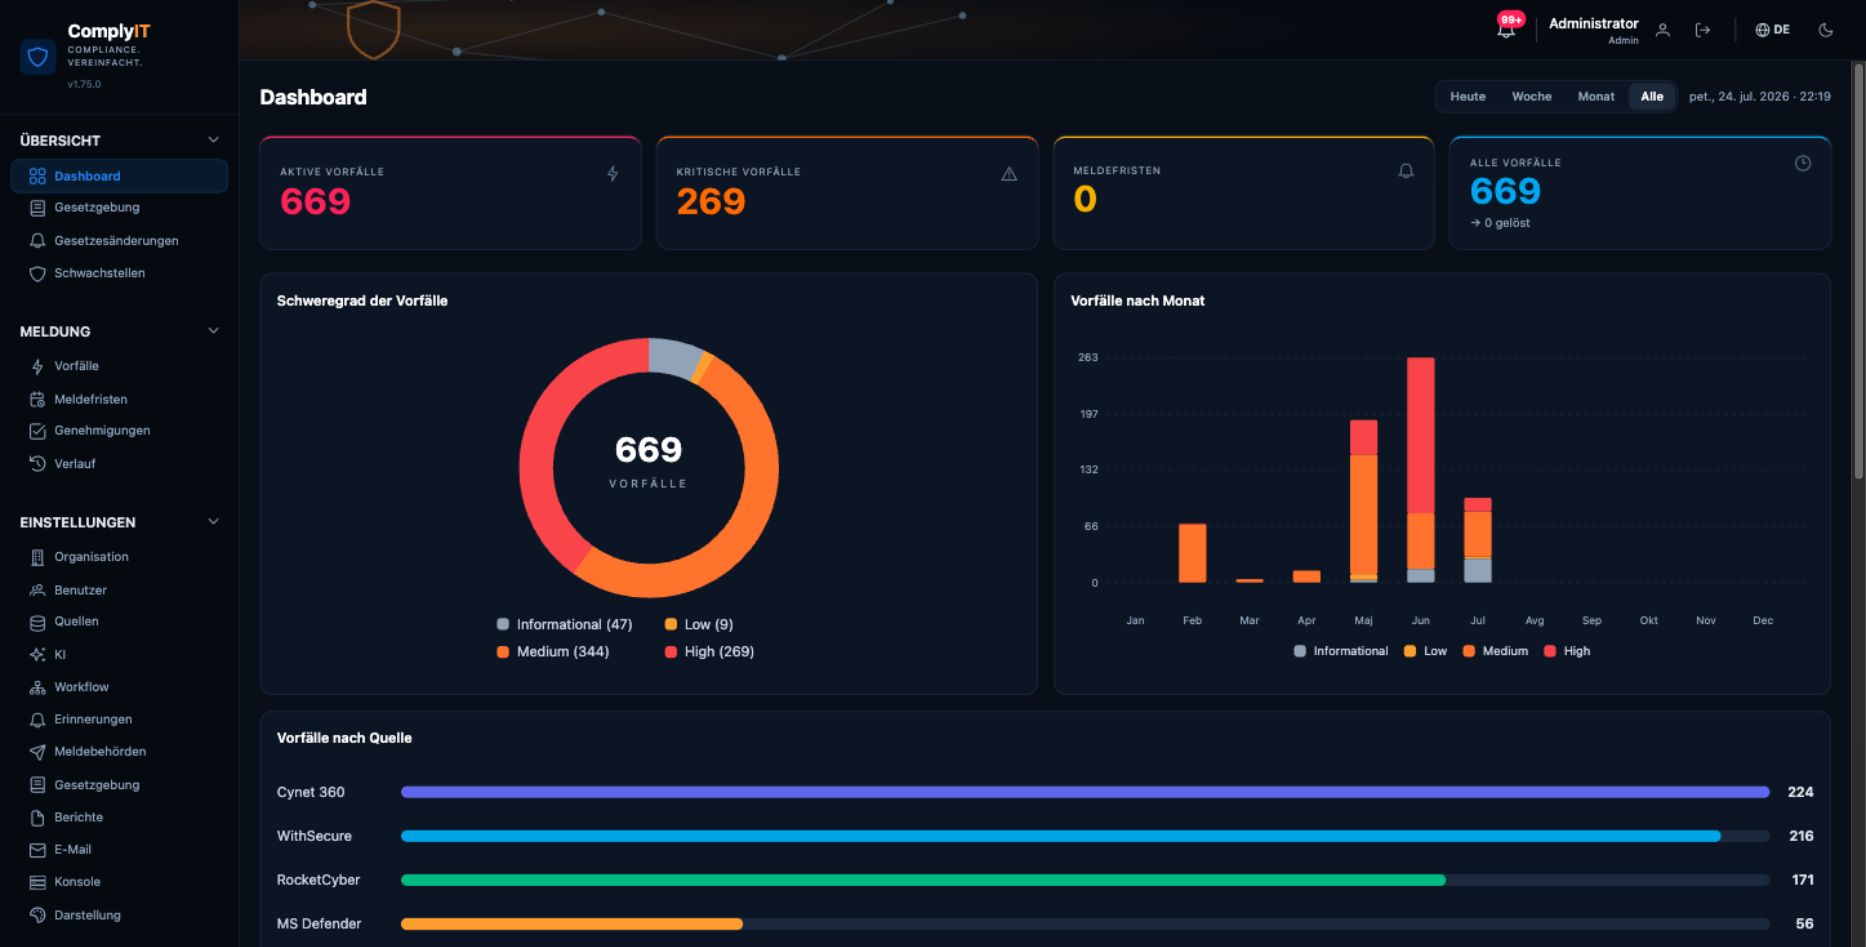
Fristen, Freigaben und Meldungen an Behörden in einem Arbeitsbereich verwalten.
NIS2-, DORA- und Branchenpflichten mit klaren Nachweisen und Zuständigkeiten erfüllen.
Risiken, Meldestatus und Bereitschaft ohne operative Detailflut überblicken.
Definieren Sie den Meldeprozess, bevor der nächste Vorfall die Uhr startet.
Cybermeldungen sind operative Aufgaben mit klaren Verantwortlichen und Nachweispflichten.
Kurze Fristen lassen keine Zeit, den Prozess erst während eines Vorfalls zu entwickeln.
Integrationen, Rollen, Vorlagen und eingeübte Freigaben verbessern jede künftige Reaktion.
Melden Sie Cyberbedrohungen und Vorfälle über einen geführten Prozess an die zuständige nationale Regulierungsbehörde in jedem EU-Mitgliedstaat.
ComplyIT passt Oberfläche, zuständige Behörden und Meldeabläufe an das Land an, in dem Ihre Organisation tätig ist.
Starten Sie kostenlos und erweitern Sie Quellen, KI-Klassifizierung und Support nach Bedarf.
Was Teams vor dem Einstieg in ComplyIT wissen möchten.
ComplyIT unterstützt NIS2-Vorfallmeldungen und CRA-Produktkonformität sowie Abläufe für DSGVO, DORA und nationale Anforderungen. Inhalte und Vorlagen werden bei Änderungen gepflegt.
ComplyIT verbindet gängige SIEM-, EDR-, MDR- und Sicherheitsplattformen sowie API-Quellen. Alle Daten fließen in eine kontrollierte Vorfallakte.
ComplyIT berechnet und zeigt relevante Fristen und eskaliert Erinnerungen an Verantwortliche. Die Einreichung bleibt eine ausdrückliche, nachvollziehbare Entscheidung Ihrer Organisation.
Die Daten liegen lokal in Ihrer Organisationsumgebung. Eine verschlüsselte Sicherung wird in einem sicheren EU-Rechenzentrum aufbewahrt. Zugriffe sind rollenbasiert; alle Aktivitäten werden protokolliert.
Ja. ComplyIT erzeugt behördenspezifische Strukturen. Berechtigte Nutzer ergänzen vor Freigabe und Einreichung Kontext, Nachweise und Unterlagen.
Starten Sie mit dem kostenlosen Paket und machen Sie regulatorische Meldungen zu einem kontrollierten, wiederholbaren Ablauf.
Kostenlosen Test starten ↗Erleben Sie, wie ComplyIT komplexe Meldungen in einen klaren, kontrollierten Prozess verwandelt.
Wir antworten in der Regel innerhalb eines Werktags.