Overskredne 24 / 72-timersfrister
Manuel opfølgning medfører overskredne myndighedsfrister og dyre konsekvenser.
ComplyIT bruger AI til at klassificere cyberhændelser, kortlægge krav og guide rettidig rapportering til nationale myndigheder.
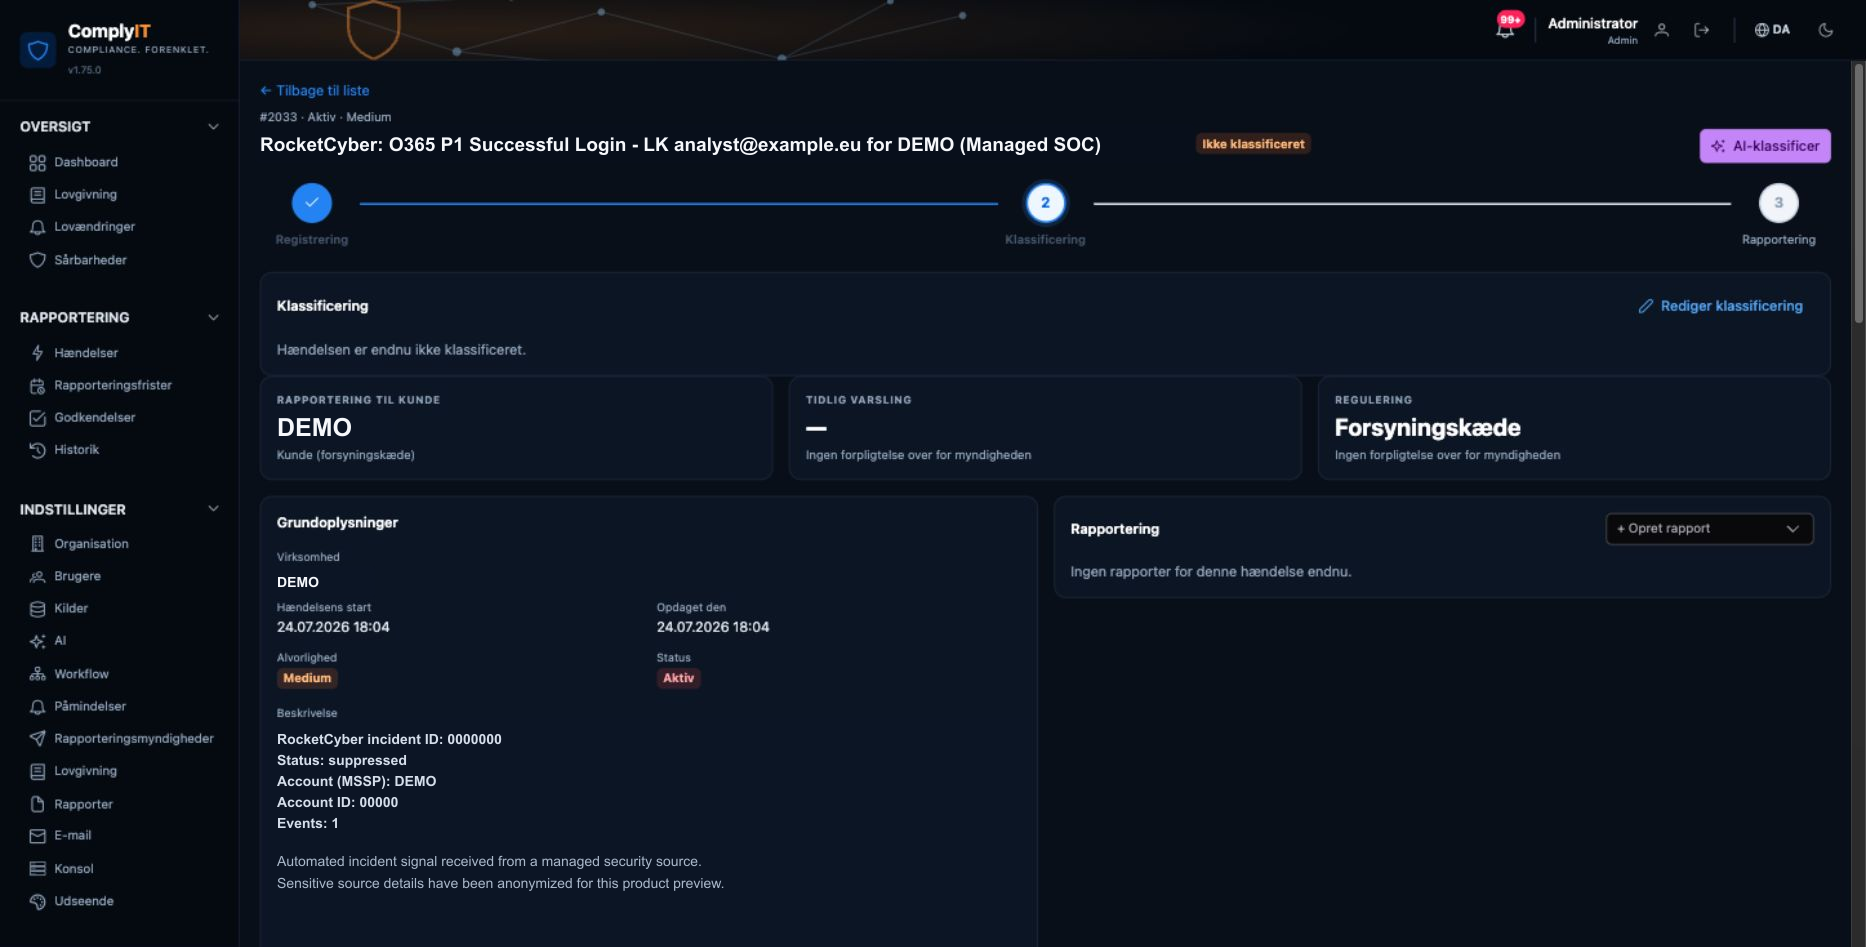
Sikkerhedsteams møder fragmenterede signaler, skiftende lovgivning og stramme frister. ComplyIT samler kompleksiteten i én klar og reviderbar arbejdsgang.
Manuel opfølgning medfører overskredne myndighedsfrister og dyre konsekvenser.
Intelligent styring og varsler holder alle rapporteringsfrister synlige.
Spredte oplysninger i flere systemer gør rekonstruktion langsom og usikker.
Saml data fra eksisterende sikkerhedsværktøjer i én kontrolleret sag.
Forskellige regler kræver forskellige formater og skaber forvirring og fejl.
Generér strukturerede rapporter til NIS2, GDPR, DORA, CRA og nationale krav.
Fejl i klassificering og rapportering skaber compliance-risici.
Send til rette myndighed med godkendelser, revisionsspor og kvittering.
Én styret arbejdsgang erstatter fragmenterede værktøjer, manuel friststyring og gætteri ved rapportering.
Følg NIS2, GDPR, DORA, CRA og nationale krav, også når de ændrer sig.
Intelligent sporing, påmindelser og eskalering hjælper jer med at overholde alle rapporteringsfrister på 24 og 72 timer.
Saml hændelsesdata fra jeres sikkerhedsværktøjer i én pålidelig sagsregistrering.
Udarbejd rapporter til tilsynsmyndighederne med fuldstændig dokumentation og revisionsspor.
Giv sikkerheds- og complianceteams, ledelsen og revisorerne det rette overblik og de rette godkendelsesrettigheder.
AI vurderer alvor, omfang og rapporteringspligter, så snart en hændelse modtages.
Manglende overholdelse kan have betydelige økonomiske konsekvenser og skade omdømmet.
Tidlige varslinger og hændelsesunderretninger giver kun lidt plads til forsinkelse.
NIS2, DORA, CRA, GDPR og nationale regler overlapper hinanden.
Beredskab over for hændelser er nu en løbende operationel kapacitet.
Fra det første signal til den endelige indberetning gør ComplyIT alle beslutninger sporbare og alle frister synlige.
Hent hændelser fra SIEM, EDR, e-mail eller manuelle rapporter. ComplyIT opretter en ensartet sag.
Cynet 360 Wazuh APIAI analyserer påvirkning, alvor og lovgivningsmæssigt omfang og forklarer, hvorfor en hændelse kan være indberetningspligtig.
Opret en struktureret, myndighedsklar rapport, og bevar et komplet revisionsspor.
Til tiden Komplet ReviderbarFølg europæisk og national cybersikkerhedslovgivning, officielle retningslinjer og myndighedsopdateringer ét sted.
Direktiv (EU) 2022/2555
Bevar følsomme hændelsesdata i europæisk infrastruktur.
Styr, hvem der kan se, klassificere, godkende og indsende rapporter.
Alle beslutninger, ændringer og indsendelser registreres og kan spores.
Forbind sikkerhedskilder via kontrollerede, krypterede grænseflader.
Målrettede visninger til teams, der rapporterer hændelser sikkert, rettidigt og dokumenterbart.
Fra registrering til en komplet hændelsessag uden gentagen indtastning.
Styr frister, godkendelser og indberetninger til myndigheder fra ét sted.
Opfyld NIS2, DORA og branchekrav med klare beviser og ansvar.
Se eksponering, rapporteringsstatus og beredskab uden operationel støj.
Fastlæg processen, før næste hændelse starter nedtællingen.
Cyberrapportering er en operationel opgave med ansvarlige personer og dokumentationskrav.
Korte frister giver ikke tid til at opfinde processen under en hændelse.
Integrationer, roller, skabeloner og indøvede godkendelser forbedrer hver fremtidig reaktion.
Rapportér cybertrusler og hændelser til den rette nationale tilsynsmyndighed i alle EU-medlemsstater gennem ét guidet workflow.
ComplyIT tilpasser brugerfladen, de kompetente myndigheder og rapporteringsforløbene til det land, hvor din organisation arbejder.
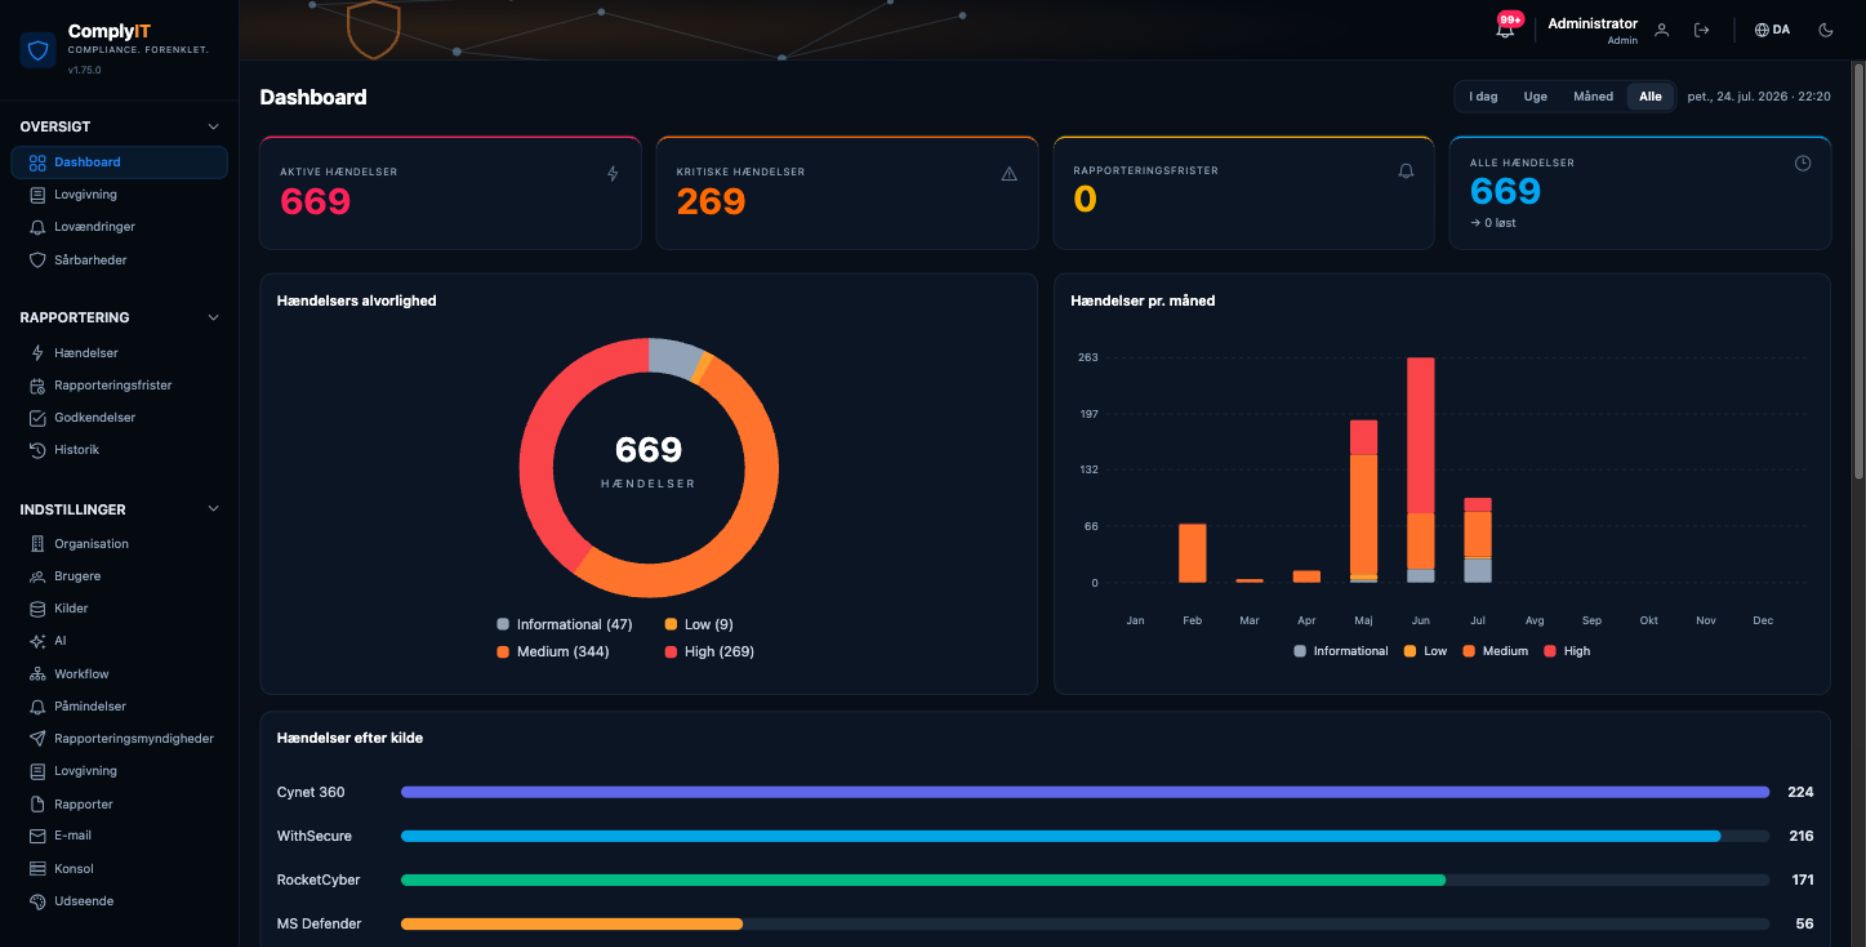
Start gratis, og udvid kilder, AI-klassificering og support, når behovet vokser.
Det teams vil vide, før de starter med ComplyIT.
ComplyIT understøtter NIS2-rapportering og CRA-produktoverholdelse samt processer for GDPR, DORA og nationale krav. Indhold og skabeloner opdateres ved ændringer.
ComplyIT forbinder almindelige SIEM-, EDR-, MDR- og sikkerhedsplatforme samt API-kilder. Data samles i en kontrolleret hændelsessag.
ComplyIT beregner og viser relevante frister og eskalerer påmindelser til de ansvarlige. Indsendelse forbliver en udtrykkelig, revisionsbar beslutning i organisationen.
Data opbevares lokalt i organisationens miljø med en krypteret sikkerhedskopi i et sikkert EU-datacenter. Adgang er rollebaseret, og alle aktiviteter registreres.
Ja. ComplyIT udarbejder myndighedsspecifikke strukturer. Autoriserede brugere tilføjer kontekst, beviser og dokumenter før godkendelse og indsendelse.
Start med den gratis pakke og gør rapportering kontrolleret og gentagelig.
Start jeres gratis prøveperiode ↗Se hvordan ComplyIT gør kompleks cybersikkerhedsrapportering klar og kontrolleret.
Vi svarer normalt inden for én arbejdsdag.