Zmeškané lhůty 24 / 72 hodin
Ruční sledování vede k promeškaným zákonným lhůtám a nákladným dopadům.
ComplyIT využívá AI ke klasifikaci kybernetických incidentů, mapování povinností a včasnému hlášení národním orgánům.
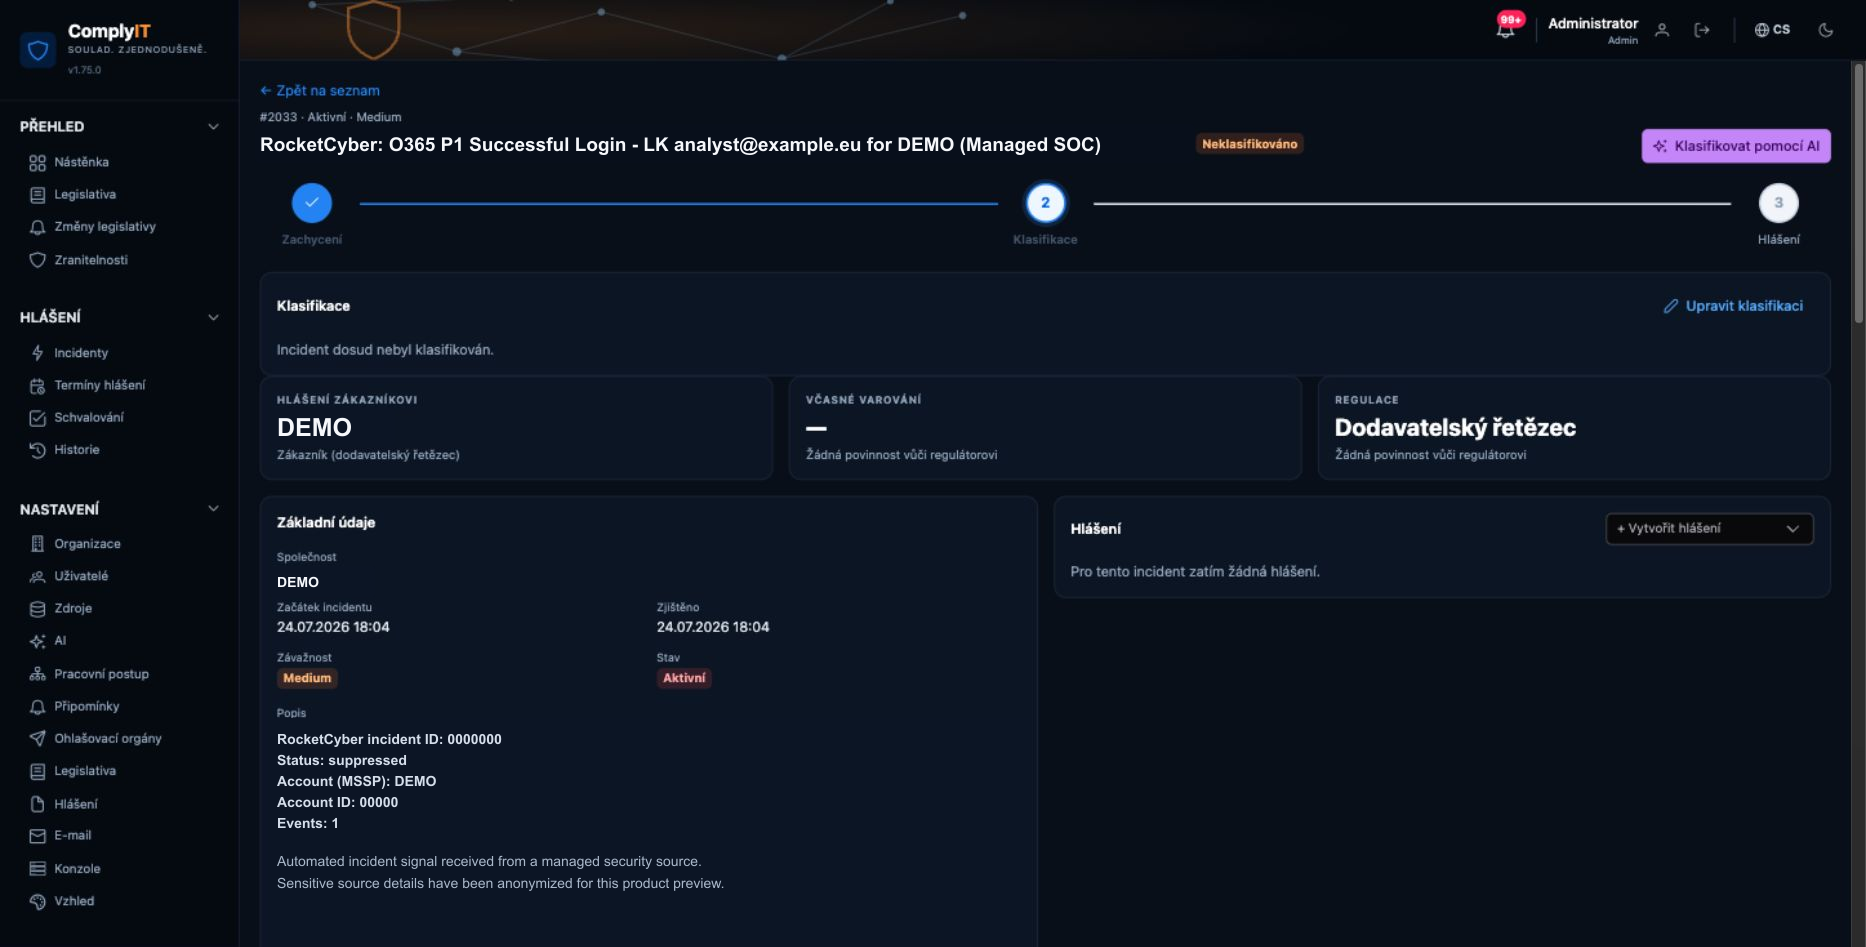
Bezpečnostní týmy čelí roztříštěným signálům, měnící se legislativě a přísným lhůtám. ComplyIT převádí tuto složitost do jednoho jasného a auditovatelného postupu.
Ruční sledování vede k promeškaným zákonným lhůtám a nákladným dopadům.
Inteligentní řízení lhůt a upozornění udrží každé ohlašovací okno na očích.
Informace v různých systémech zpomalují a komplikují spolehlivou rekonstrukci incidentu.
Spojte data ze stávajících nástrojů do jednoho řízeného záznamu.
Různé předpisy vyžadují různé formáty a přinášejí zmatek i chyby.
Vytvářejte strukturovaná hlášení pro NIS2, GDPR, DORA, CRA a národní požadavky.
Chyby v klasifikaci a hlášení vytvářejí rizika nesouladu.
Odešlete správnému úřadu se schválením, auditní stopou a potvrzením.
Jeden řízený postup nahrazuje roztříštěné nástroje, ruční sledování lhůt a nejistotu při hlášení.
Dodržujte NIS2, GDPR, DORA, CRA a národní požadavky i při jejich změnách.
Inteligentní sledování, připomínky a eskalace pomáhají dodržet každou 24hodinovou a 72hodinovou lhůtu pro hlášení.
Spojte data o incidentech ze svých bezpečnostních nástrojů do jednoho důvěryhodného záznamu.
Vytvářejte zprávy pro regulační orgány s úplnými důkazními podklady a auditními stopami.
Poskytněte bezpečnostním týmům, specialistům na soulad, vedení a auditorům správný přehled a schvalovací práva.
Umělá inteligence posoudí závažnost, rozsah a ohlašovací povinnosti ihned po přijetí incidentu.
Nedodržení předpisů může mít významné finanční dopady a poškodit pověst.
Včasná varování a oznámení incidentů ponechávají jen malý prostor pro odklad.
NIS2, DORA, CRA, GDPR a národní předpisy se překrývají.
Připravenost na incidenty je nyní trvalou provozní schopností.
Od prvního signálu po konečné podání zajišťuje ComplyIT dohledatelnost každého rozhodnutí a přehled o každém termínu.
Načtěte incidenty ze SIEM, EDR, e-mailu nebo ručních hlášení. ComplyIT vytvoří jednotný záznam případu.
Cynet 360 Wazuh APIAI analyzuje dopad, závažnost a regulační rozsah a vysvětlí, proč může incident podléhat hlášení.
Vytvořte strukturované hlášení připravené pro regulátora a uchovejte úplnou auditní stopu.
Včas Úplné AuditovatelnéSledujte evropskou a národní kyberbezpečnostní legislativu, oficiální pokyny a aktualizace úřadů na jednom místě.
Směrnice (EU) 2022/2555
Citlivá data o incidentech zůstávají v evropské infrastruktuře.
Řiďte, kdo může hlášení zobrazit, klasifikovat, schválit a odeslat.
Každé rozhodnutí, úprava a podání jsou zaznamenány a dohledatelné.
Propojte bezpečnostní zdroje řízenými a šifrovanými rozhraními.
Cílené přehledy pro týmy zajišťující bezpečné, včasné a doložitelné hlášení incidentů.
Od detekce k úplnému záznamu incidentu bez opakovaného zadávání dat.
Spravujte lhůty, schválení a podání orgánům v jednom prostředí.
Plňte NIS2, DORA a odvětvové povinnosti s jasnými důkazy a odpovědností.
Sledujte expozici, stav hlášení a připravenost bez provozního šumu.
Nastavte postup hlášení dříve, než další incident spustí odpočet.
Kybernetické hlášení je provozní úkol s odpovědnými osobami a požadavky na důkazy.
Krátké lhůty neumožňují vymýšlet postup až během incidentu.
Integrace, role, šablony a nacvičená schválení zlepšují každou další reakci.
Hlašte kybernetické hrozby a incidenty správnému národnímu regulačnímu orgánu v každém členském státě EU prostřednictvím jednoho řízeného procesu.
ComplyIT přizpůsobí rozhraní, příslušné orgány a postupy hlášení zemi, ve které vaše organizace působí.
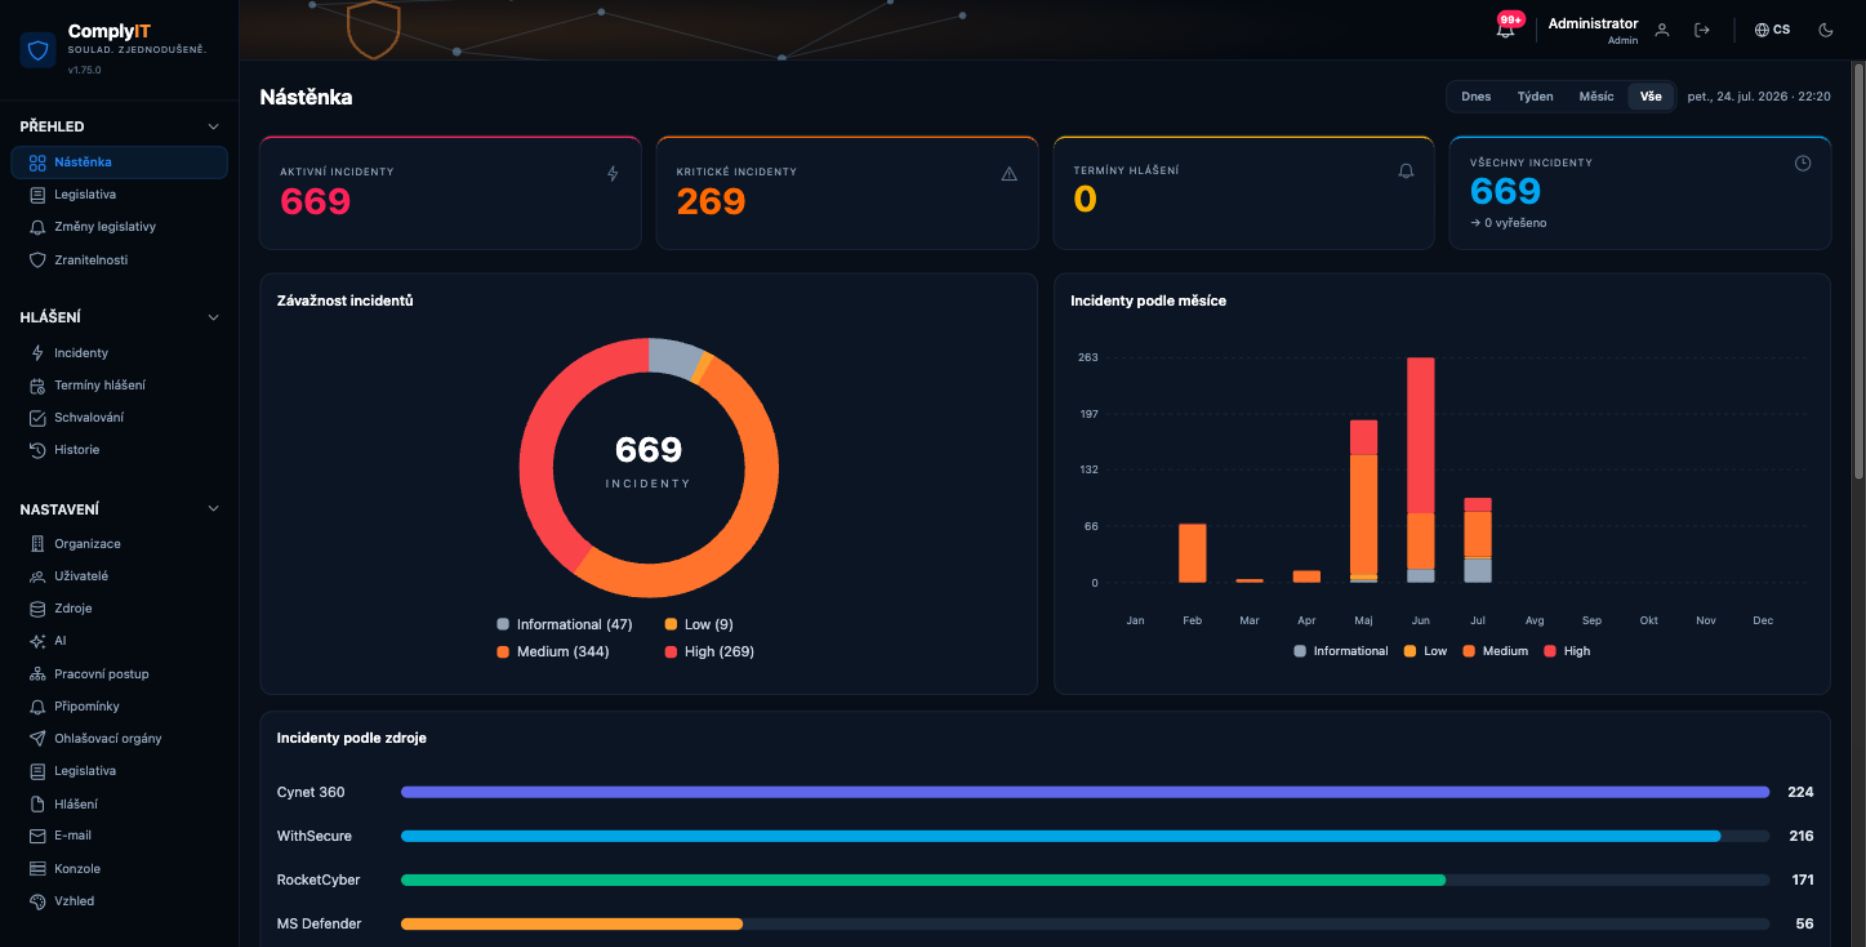
Začněte zdarma a s růstem rozšiřujte zdroje, AI klasifikaci a podporu.
Co chtějí týmy vědět před zahájením práce s ComplyIT.
ComplyIT podporuje hlášení NIS2 a shodu výrobků CRA i postupy pro GDPR, DORA a národní požadavky. Obsah a šablony se aktualizují podle změn.
ComplyIT propojuje běžné platformy SIEM, EDR, MDR a bezpečnostní nástroje i zdroje API. Data se spojí v řízeném záznamu incidentu.
ComplyIT vypočítá a zobrazí příslušné lhůty a eskaluje připomínky odpovědným osobám. Podání zůstává výslovným a auditovatelným rozhodnutím organizace.
Jsou uložena lokálně v prostředí organizace, se šifrovanou zálohou v bezpečném datovém centru v EU. Přístup závisí na roli a veškeré aktivity se zaznamenávají.
Ano. ComplyIT vytváří struktury pro jednotlivé orgány. Oprávnění uživatelé před schválením a podáním doplní kontext, důkazy a dokumenty.
Začněte bezplatným balíčkem a vytvořte řízený, opakovatelný proces hlášení.
Spustit bezplatné vyzkoušení ↗Zjistěte, jak ComplyIT mění složité hlášení v jasný a řízený proces.
Obvykle odpovídáme do jednoho pracovního dne.