Пропуснати срокове от 24 / 72 часа
Ръчното проследяване води до пропуснати регулаторни срокове и скъпи последици.
ComplyIT използва AI за класифициране на киберинциденти, определяне на регулаторните задължения и навременно докладване до националните органи.
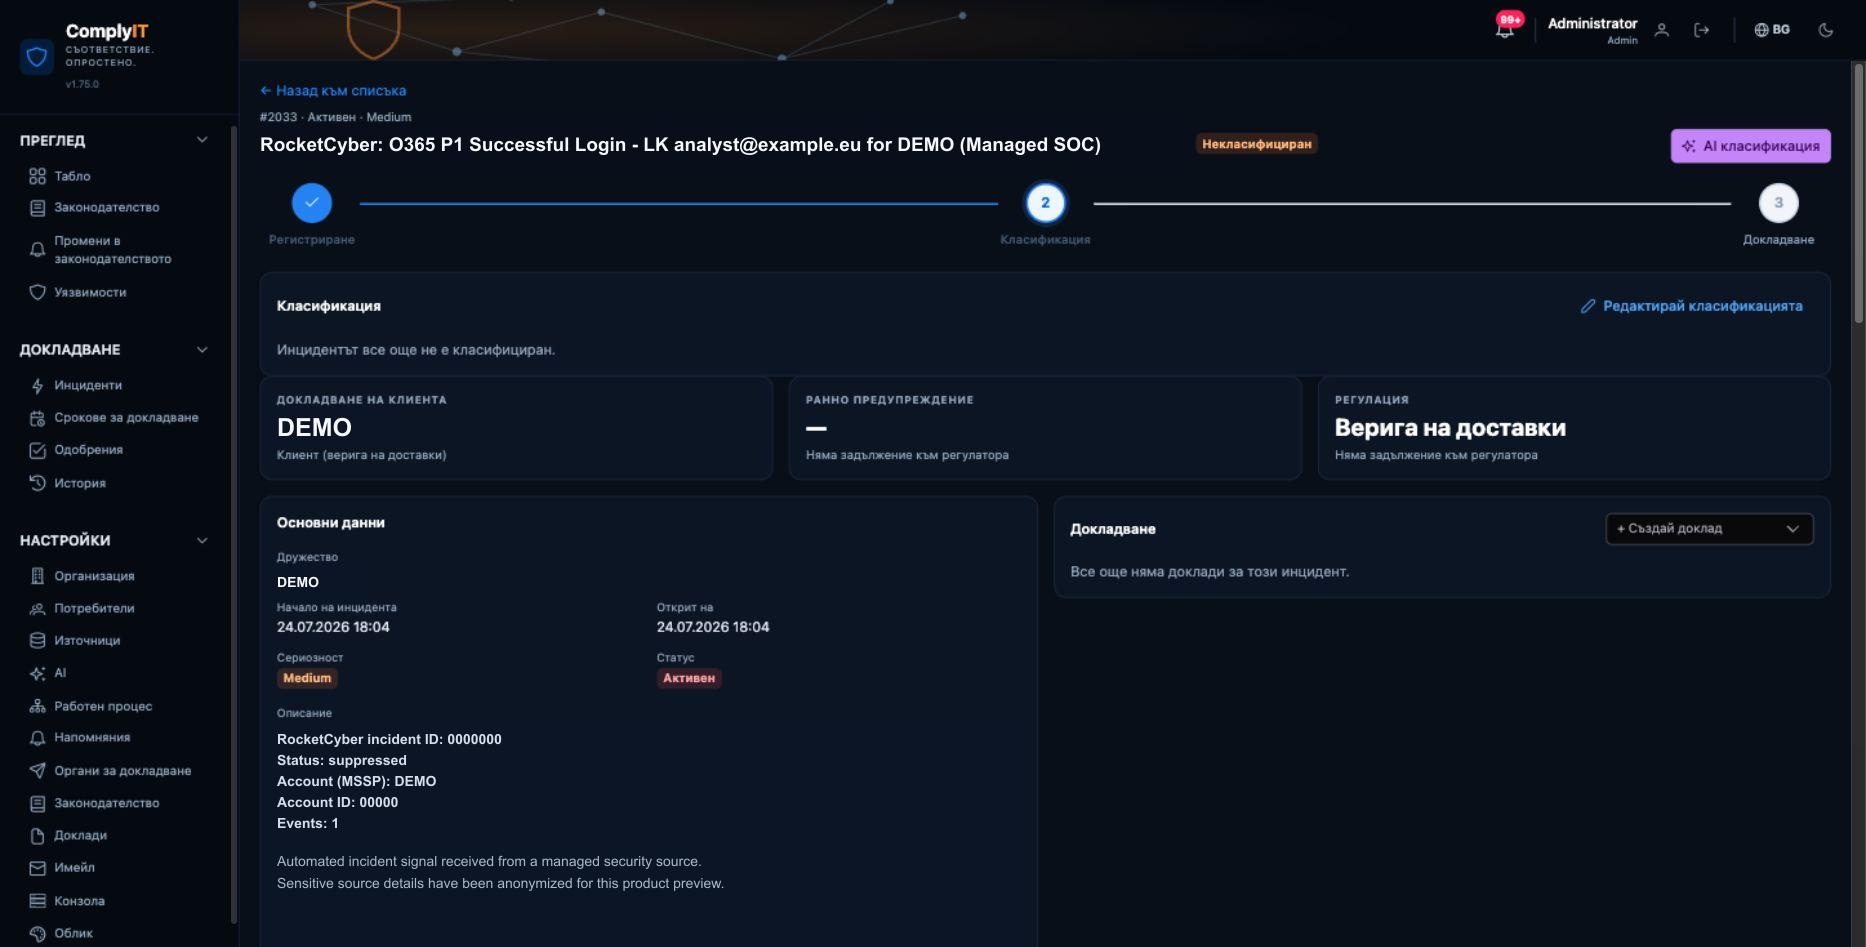
Екипите по сигурността работят с разпокъсани сигнали, променящо се законодателство и строги срокове. ComplyIT обединява тази сложност в един ясен и одитируем процес.
Ръчното проследяване води до пропуснати регулаторни срокове и скъпи последици.
Интелигентното управление и известията държат всеки срок под контрол.
Разпръснатата информация в множество системи забавя и затруднява възстановяването на инцидента.
Съберете данните от съществуващите инструменти в един контролиран запис.
Различните регулации изискват различни формати и създават объркване и грешки.
Генерирайте структурирани доклади за NIS2, GDPR, DORA, CRA и националните изисквания.
Грешките при класификацията и докладването създават рискове за съответствието.
Подайте до правилния орган с одобрения, пълна одитна следа и потвърждение.
Един контролиран процес заменя разпокъсаните инструменти, ръчното следене на срокове и несигурността при докладване.
Спазвайте NIS2, GDPR, DORA, CRA и националните изисквания, дори когато се променят.
Интелигентното проследяване, напомнянията и ескалацията помагат да спазите всеки 24- и 72-часов срок за докладване.
Обединете данните за инциденти от инструментите си за сигурност в един надежден запис.
Създавайте доклади за регулаторите с пълен набор от доказателства и одитни следи.
Осигурете на екипите по сигурност и съответствие, ръководството и одиторите подходящ изглед и права за одобрение.
Изкуственият интелект оценява тежестта, обхвата и задълженията за докладване веднага след получаване на инцидента.
Неспазването на изискванията може да има значителни финансови и репутационни последици.
Ранните предупреждения и уведомленията за инциденти оставят малко място за забавяне.
NIS2, DORA, CRA, GDPR и националните правила се припокриват.
Готовността за инциденти вече е постоянна оперативна способност.
От първия сигнал до окончателното подаване ComplyIT прави всяко решение проследимо и всеки срок видим.
Въведете инциденти от SIEM, EDR, електронна поща или ръчни сигнали. ComplyIT създава последователно досие.
Cynet 360 Wazuh APIAI анализира въздействието, тежестта и регулаторния обхват и обяснява защо инцидентът може да подлежи на докладване.
Създайте структуриран доклад за регулатора и запазете пълна доказателствена следа за одит.
Навреме Пълно ОдитируемоСледете европейското и националното законодателство, официалните насоки и актуализациите от органите на едно място.
Директива (EU) 2022/2555
Чувствителните данни за инциденти остават в европейска инфраструктура.
Контролирайте кой може да преглежда, класифицира, одобрява и подава доклади.
Всяко решение, редакция и подаване се записва и проследява.
Свързвайте източници чрез контролирани и криптирани интерфейси.
Специализирани изгледи за екипите, които докладват инциденти сигурно, навреме и с доказателства.
От откриването до пълен запис на инцидента без повторно въвеждане на данни.
Управлявайте срокове, одобрения и подаване към органите от едно място.
Изпълнявайте NIS2, DORA и секторните задължения с ясни доказателства и отговорности.
Следете експозицията, докладването и готовността без оперативен шум.
Определете процеса, преди следващият инцидент да започне обратното броене.
Кибердокладването е оперативна задача с отговорни лица и изисквания за доказателства.
Кратките срокове не позволяват да измисляте процес по време на инцидент.
Интеграциите, ролите, шаблоните и отработените одобрения подобряват всяка следваща реакция.
Докладвайте киберзаплахи и инциденти до правилния национален регулаторен орган във всяка държава членка на ЕС чрез един насочван процес.
ComplyIT адаптира интерфейса, компетентните органи и процесите за докладване към държавата, в която работи вашата организация.
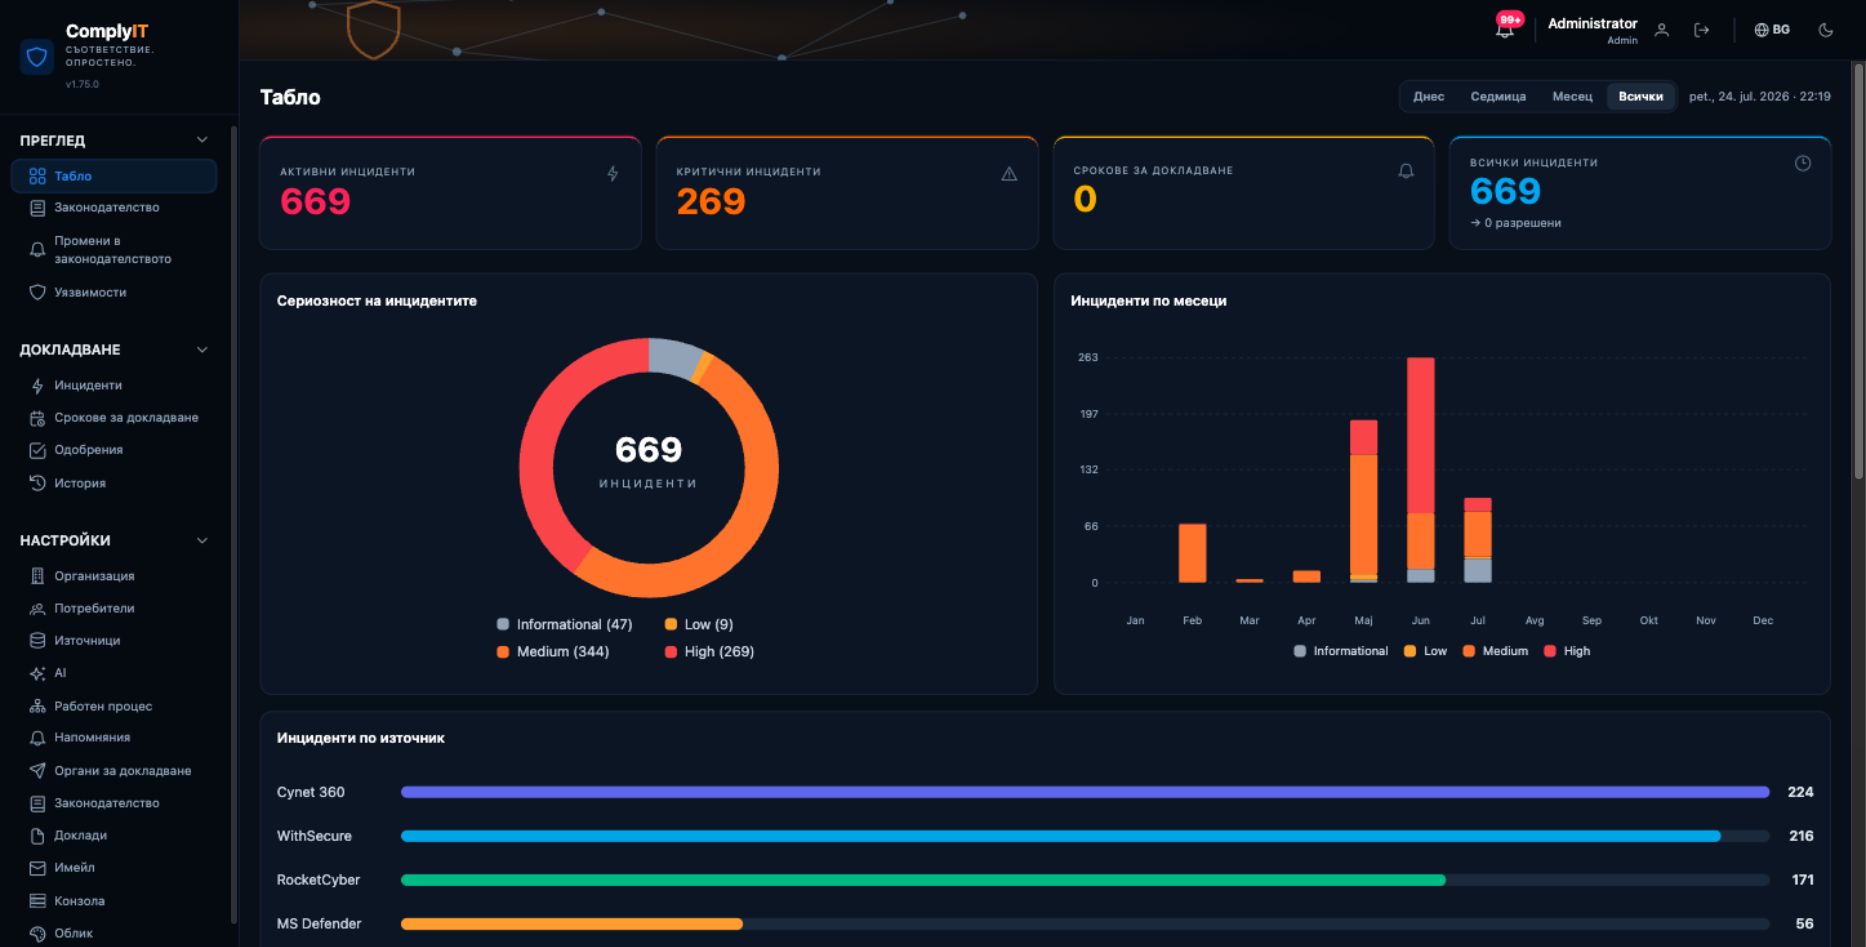
Започнете безплатно и разширявайте източниците, AI класификацията и поддръжката според нуждите си.
Какво искат да знаят екипите, преди да започнат с ComplyIT.
ComplyIT поддържа докладване по NIS2 и продуктово съответствие по CRA, както и процеси за GDPR, DORA и национални изисквания. Съдържанието и шаблоните следват промените.
ComplyIT свързва разпространени SIEM, EDR, MDR и платформи за сигурност, както и API източници. Данните се обединяват в контролиран запис на инцидента.
ComplyIT изчислява и показва съответните срокове и ескалира напомнянията към отговорните лица. Подаването остава изрично и проследимо решение на организацията.
Те се съхраняват локално в средата на организацията, с криптирано резервно копие в защитен център за данни в ЕС. Достъпът е по роли и всички действия се записват.
Да. ComplyIT генерира структури за всеки орган. Упълномощените потребители добавят контекст, доказателства и документи преди одобрение и подаване.
Започнете с безплатния план и превърнете докладването в контролиран, повторяем процес.
Започнете безплатен тест ↗Вижте как ComplyIT превръща сложното докладване в ясен и контролиран процес.
Обикновено отговаряме в рамките на един работен ден.